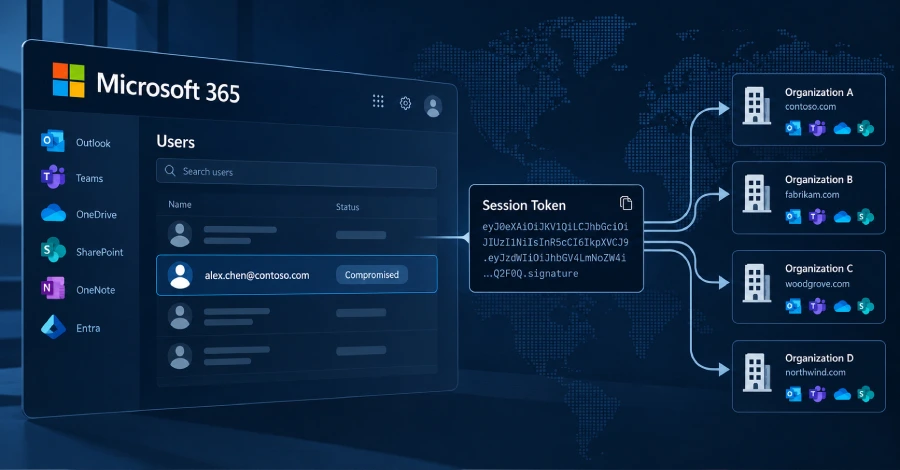
O campanie de atac asupra Microsoft 365 a compromis 97 de conturi din 79 de organizații, după ce infractorii au furat și reutilizat tokenuri de autentificare pentru a intra în căsuțe de e-mail fără să mai treacă o dată prin verificarea MFA. Huntress a urmărit activitatea între 14 iulie și 22 septembrie 2026 și a numărat peste 200.000 de încercări de autentificare.
O pagină falsă a transformat autentificarea într-o capcană
În loc să încerce să ghicească parole, atacatorii au folosit pagini de autentificare intermediare, construite pentru un atac de tip adversary-in-the-middle (AitM). Pagina falsă transmitea datele introduse de victimă către infrastructura legitimă Microsoft și putea captura atât parola, cât și codurile MFA folosite în procesul de conectare.
Miza era tokenul de acces emis de Microsoft după autentificare: acesta servește drept dovadă a unei sesiuni deja verificate și poate fi reutilizat fără o nouă provocare MFA. În câteva minute, atacatorii îl reluau de pe propriile dispozitive și lansau încercări automatizate de acces la serviciile Microsoft 365.
Huntress a numit tehnica „token spraying”, prin analogie cu password spraying: în loc să testeze aceeași parolă pe multe conturi, atacatorii distribuiau la scară largă tokenuri furate, în mai multe organizații. În intervalul analizat, compania a identificat 497 de autentificări reușite în mediile victimelor, în pofida volumului mult mai mare de încercări eșuate.
Sursă foto: AI### Persistență prin metode MFA și dispozitive înregistrate
După obținerea accesului, atacatorii au încercat să-și păstreze controlul asupra conturilor. Au adăugat propriile aplicații de autentificare pentru a putea răspunde la solicitări MFA la conectări ulterioare, inclusiv în situațiile în care tokenul furat expira sau era revocat de victimă.
În cel puțin 19 organizații, metodele MFA existente au fost eliminate și înlocuite cu una nouă în primele trei ore de la autentificarea inițială. Într-un caz observat la 21 iulie 2026, atacatorii au activat o aplicație de autentificare numită „iPhone 13” la mai puțin de 51 de minute după deturnarea sesiunii.
Huntress a identificat și 48 de dispozitive neautorizate înregistrate în directoarele Microsoft Entra ale organizațiilor afectate. Potrivit cercetătorilor, un dispozitiv înregistrat poate oferi atacatorului o cale mai durabilă de a solicita tokenuri decât sesiunea furată, iar intrarea rămâne în director până când un administrator o șterge.
Reguli ascunse au camuflat activitatea din căsuțele de e-mail
În unele conturi, atacatorii au creat reguli ascunse pentru a șterge mesajele care conțineau termeni legați de salarii, depuneri bancare sau bonusuri ori pentru a le muta în foldere mai puțin vizibile, precum RSS Feeds și Conversation History. Numele regulilor erau neobișnuite și adesea foarte scurte, între ele „.”, „sss”, „ss”, „iT”, „,.,”, „........”, „s” și „d”.
Într-o căsuță de e-mail compromisă, regula marca drept citite și ștergea toate mesajele primite. Contul a fost folosit apoi pentru a trimite mesaje spam către sute de destinatari externi, înainte ca Microsoft Entra ID Protection să-i atribuie un nivel ridicat de risc.
Tokenurile furate nu proveneau neapărat dintr-un singur tip de atac. Huntress a indicat mai multe surse posibile: releuri AitM operate prin pagini false de conectare, phishing prin cod de dispozitiv și inginerie socială desfășurată în timpul unei autentificări legitime.
Adresa de pornire și limitele atribuirii
Cercetătorii au asociat campania cu peste 200.000 de încercări eșuate provenite din intervalul de adrese 193.26.115[.]0/24. Activitatea a fost observată inițial de la adresa 193.26.115[.]221, pe care VirusTotal o asociază cu AsyncRAT, un troian de acces la distanță; adresa este găzduită de compania germană 1337 Services GmbH.
Datele GreyNoise indicau 29 de adrese IP asociate furnizorului: zece erau marcate drept malițioase, iar cinci drept suspecte. Compania este legată de StarkRDP și rdp[.]sh, servicii prin care clienții pot închiria servere virtuale.
Aceste legături oferă context infrastructurii, dar nu demonstrează, de unele singure, cine a operat atacurile sau că furnizorul a participat la campanie.
Domeniile StarkRDP și rdp[.]sh, alături de site-urile Nulled, Cracked și Sellix, au fost închise în ianuarie 2025 în cadrul operațiunii internaționale de aplicare a legii Talent. La momentul relatării, cele două platforme erau din nou operaționale, iar StarkRDP fusese redenumit exy[.]sh.
Într-o postare din 30 ianuarie, contul StarkRDP de pe Telegram a negat implicarea în presupusele infracțiuni și a spus că procesul juridic va clarifica situația. Potrivit jurnalistului independent de securitate cibernetică Brian Krebs, reprezentanții au afirmat că au fost confiscate doar serverul site-ului și domeniul, că nu știau cine le-a preluat și că intenționau să reia activitatea sub alt nume.
Ce trebuie să verifice organizațiile din România și UE
Pentru companiile, instituțiile publice și furnizorii de servicii din România și din UE, incidentul arată că MFA nu neutralizează singură riscul atunci când un token de sesiune valid este furat. Conturile cu acces la e-mail, plăți, resurse umane și administrarea identității sunt deosebit de importante, deoarece regulile ascunse pot întârzia observarea fraudei sau a compromiterii.
Organizațiile care suspectează un atac de tip token replay ar trebui să revoce sesiunile active și să reseteze parola contului, apoi să auditeze dispozitivele înregistrate în Entra și metodele MFA. Este necesară și căutarea regulilor neașteptate din inbox, precum și a aplicațiilor enterprise nou-adăugate, care ar putea menține accesul atacatorului.
Huntress recomandă restricționarea fluxului de autentificare prin cod de dispozitiv cu politici Conditional Access. Cercetătorii spun că aceste politici pot acoperi unele dintre limitele MFA dacă sunt configurate corect și recomandă solicitarea MFA — sau blocarea accesului — pentru toți utilizatorii, toate aplicațiile cloud și toate tipurile de aplicații client, fără excepții condiționate.
În paralel, echipele de securitate ar trebui să coreleze alertele de autentificare cu modificările metodelor MFA, înregistrarea dispozitivelor și regulile de e-mail. Revocarea tokenului nu este suficientă dacă persistă un dispozitiv sau o metodă de autentificare adăugată de atacator; verificarea acestor modificări este esențială pentru a confirma că accesul a fost întrerupt.