Analiză CyberJurnal | 29 octombrie 2026 | Interval urmărit: 27 octombrie, 15:42 – 29 octombrie, 15:42 (ora României)
În numai două zile, administratorii au primit un amestec dificil de semnale: vulnerabilități cu exploatare confirmată, advisoriile noi ale producătorilor de firewall-uri și echipamente de rețea, dar și erori critice în software open-source, aplicații industriale și sisteme de backup. Cea mai importantă concluzie nu este numărul de CVE-uri, ci diferența dintre „scor critic” și „atac demonstrat în mediul real”.
CISA a introdus pe 27 octombrie două vulnerabilități în catalogul KEV — Google Brotli și Adobe Commerce/Magento — iar pe 28 octombrie au urmat Linux Kernel și VMware ESX. În paralel, Cisco a confirmat exploatarea unei vulnerabilități în SSL VPN pe ASA și FTD. O intrare KEV este un semnal de exploatare confirmată, nu o simplă predicție statistică.
Pe scurt: tratați ca prioritate imediată serviciile expuse pe internet care folosesc componentele vulnerabile, în special SSL VPN, procesoare de conținut comprimat, kerneluri Linux, platforme de administrare și echipamente de rețea. Nu presupuneți că toate CVE-urile din tabel au fost descoperite în ultimele 48 de ore: unele sunt mai vechi, dar au fost adăugate recent în CISA KEV ori au primit actualizări de securitate.
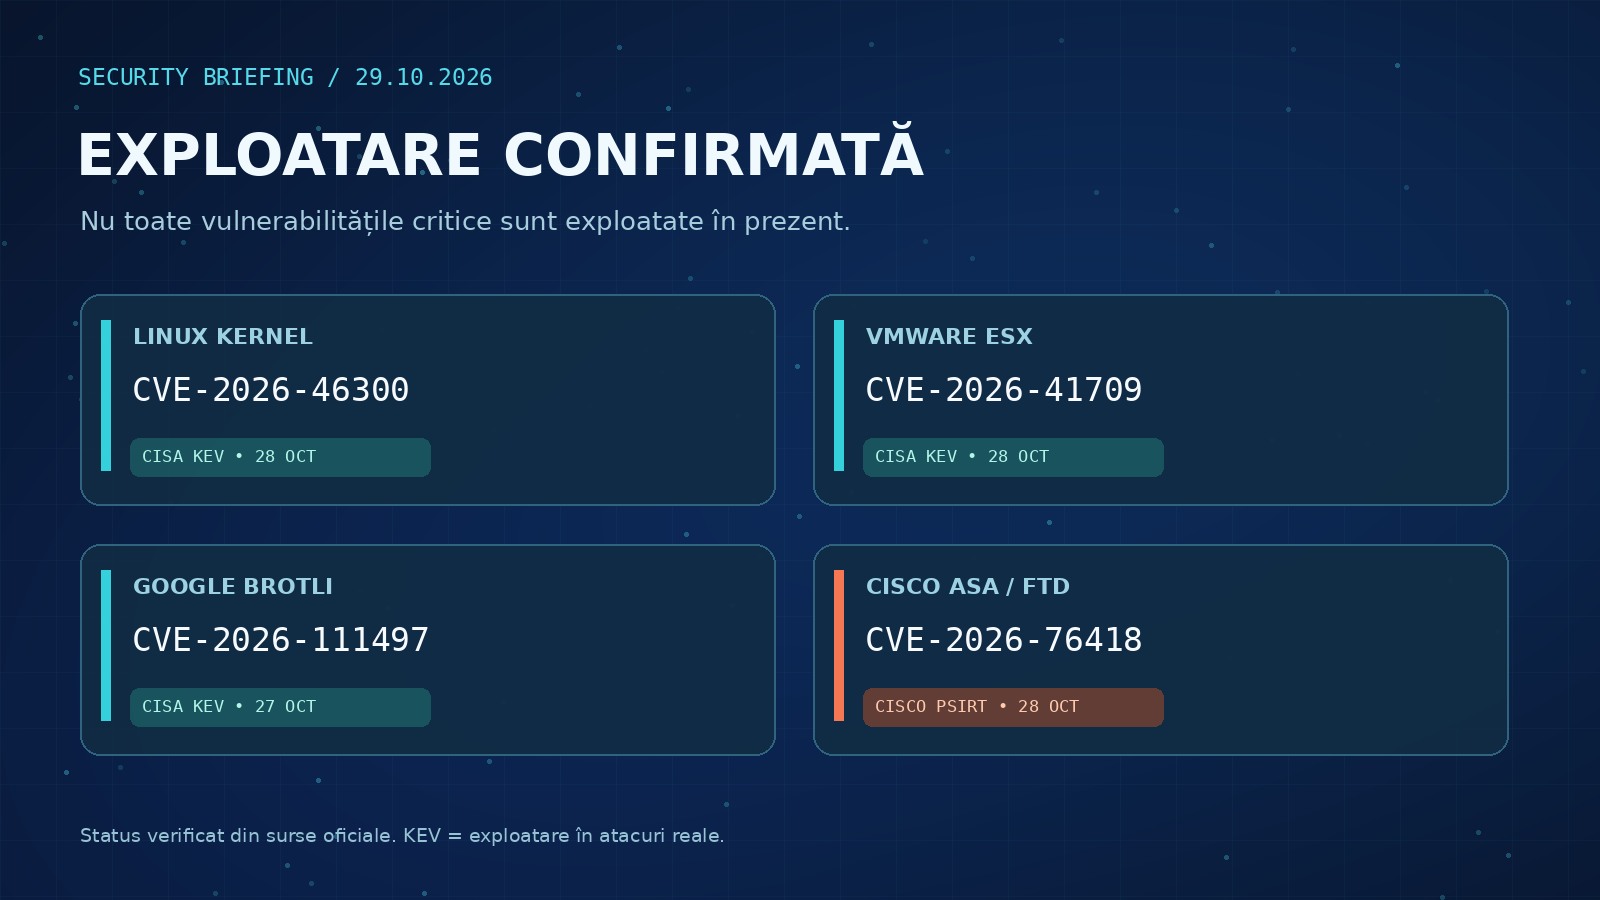
CVE-urile cu exploatare confirmată. Surse: CISA KEV și Cisco PSIRT. Grafică originală CyberJurnal.
Vulnerabilitățile care schimbă ordinea patch-urilor: exploatare confirmată
1. Google Brotli — CVE-2026-111497: problema din compresie, răspândită în mai multe ecosisteme
CISA a introdus vulnerabilitatea în KEV la 27 octombrie. O eroare de scriere în afara limitelor memoriei, în procesarea datelor Brotli, poate provoca corupere de memorie, indisponibilitatea serviciului și, în circumstanțe favorabile atacatorului, execuție de cod. Organismele naționale de securitate cibernetică din Canada și Noua Zeelandă au emis alerte, inclusiv referiri la exploatare activă.
Riscul trebuie căutat dincolo de pachetul Brotli instalat direct: aplicațiile Node.js, componente .NET, biblioteci Python, proxy-uri și containere pot încorpora copii vulnerabile. Versiunile remediate depind de ramura utilizată: Brotli 1.0.10, 1.1.1 sau 1.2.1, potrivit advisory-urilor, plus backporturi ale distribuțiilor Linux. Reconstruiți imaginile container sau aplicațiile self-contained care includ bibliotecile afectate. Nu orice aplicație Node.js sau .NET este automat exploatabilă; contează dacă decodifică date controlate de atacatori.
Surse: CISA — KEV, comunicatul din 27 octombrie, Canadian Centre for Cyber Security, NCSC Noua Zeelandă.
2. Linux Kernel — CVE-2026-46300: fragmente partajate, date modificate incorect
Adăugată în KEV pe 28 octombrie, vulnerabilitatea se referă la pierderea unui marcaj care indică fragmente de memorie partajate în timpul agregării bufferelor de rețea. Într-un anumit flux de procesare ESP, date asociate page cache-ului pot fi modificate în loc să fie copiate în siguranță. Impactul real depinde de configurația și de calea de exploatare; nu reprezintă, de sine stătător, o dovadă că orice kernel vulnerabil permite RCE de la distanță.
Administratorii trebuie să verifice versiunile și patch-urile specifice distribuției, inclusiv backporturile. Verificarea numai a numerelor principale de versiune este insuficientă. Pentru sisteme unde este necesar un restart ca să se încarce noul kernel, programați-l și validați ulterior kernelul efectiv pornit.
Surse: NVD — CVE-2026-46300, CISA KEV.
3. Cisco ASA / FTD — CVE-2026-76418: repornirea firewall-ului prin SSL VPN
Pe 28 octombrie, Cisco a publicat un advisory cu scor CVSS 8,6, confirmând că echipa sa PSIRT cunoaște cazuri de exploatare activă. În configurațiile afectate, o cerere concepută special pentru serviciul Remote Access SSL VPN, atunci când este configurată autentificare secundară pe un tunnel group, poate declanșa repornirea dispozitivului. Rezultatul este denial of service, nu execuție de cod demonstrată prin acest CVE.
Cisco precizează că există versiuni corectate și nu există workaround care să remedieze vulnerabilitatea. Verificați configurațiile, versiunea firmware și istoricul restarturilor neașteptate, apoi instalați release-ul recomandat pentru ramura în uz.
Sursă: Cisco Security Advisory — CVE-2026-76418.
4. VMware ESX — CVE-2026-41709: scor mic, semnal important
CISA a adăugat pe 28 octombrie o vulnerabilitate de jurnalizare insuficientă din VMware ESX. Un actor care are deja acces administrativ poate efectua anumite operațiuni fără înregistrarea așteptată în loguri. Scorul CVSS este 2,7 (Low), dar includerea în KEV arată de ce scorul singur nu este suficient pentru triere: lipsa evidențelor poate limita detectarea și investigațiile ulterioare.
Aplicați actualizările Broadcom relevante și verificați integritatea lanțului de audit, accesările administrative și evenimentele ce pot fi corelate în loguri independente.
Surse: CISA KEV, Broadcom — security advisory.
5. Adobe Commerce / Magento — CVE-2026-48356
CISA a confirmat exploatarea și a adăugat CVE-ul în KEV pe 27 octombrie. Problema privește încărcarea necontrolată a unui fișier de tip periculos și are CVSS 9,6, conform Adobe. Vulnerabilitatea fusese deja descrisă și corectată în buletinul Adobe din iulie; nou în această fereastră este confirmarea exploatării, nu publicarea inițială a CVE-ului.
Am analizat separat cazul în articolul „Magento și Adobe Commerce, vizate de atacuri active”. Surse: CISA, Adobe APSB26-73.
Noi advisoriile de severitate critică: rețelistică, backup și sisteme industriale
Juniper Session Smart Router / Conductor: 13 probleme într-un singur buletin
Buletinul Juniper din 28 octombrie descrie o serie de probleme remediate în 7.0.5, 7.1.7 și 7.2.3. Două ies în evidență:
- CVE-2026-103406 — CVSS 9,8: executare de comenzi fără autentificare în Session Smart Conductor, asociată mecanismelor de administrare a cheilor.
- CVE-2026-103409 — CVSS 9,8: obținerea privilegiilor administrative prin accesarea unui endpoint intern neautentificat din Session Smart Router.
Alte intrări acoperă manipulări ale PKI, procesarea opțiunilor DHCP și blocări ale serviciilor. Nu există, în informațiile oficiale citate aici, o confirmare că aceste două CVE-uri sunt exploatate activ; gravitatea lor justifică însă o evaluare urgentă a expunerii interfețelor de management.
Sursă: Juniper JSA112183, 28 octombrie 2026.
FUXA / Node-RED — CVE-2026-42922: o interfață industrială vulnerabilă
Publicată pe 29 octombrie, vulnerabilitatea CVSS 9,8 afectează funcționalitatea /nodered a FUXA, o platformă web HMI utilizată pentru monitorizare și control. Cisco Talos a validat comportamentul pe FUXA 1.3.2-2809: o cerere HTTP fără autentificare poate ocoli verificările de autorizare și duce la execuție de cod.
În mediile OT, consecințele pot depăși serverul web: interfețele HMI sunt adesea conectate la date și dispozitive operaționale. Reduceți expunerea, separați rețeaua industrială de internet și verificați soluția furnizorului înainte de actualizare.
Sursă: Cisco Talos — TALOS-2026-2419.
Dell PowerProtect Data Domain — CVE-2026-103780: backup-ul, țintă critică
Publicată pe 28 octombrie, problema de tip stack-based buffer overflow primește CVSS 9,8 și poate permite unui atacator de la distanță, fără autentificare, execuția unor comenzi în anumite versiuni Data Domain. Este deosebit de importantă fiindcă platformele de backup sunt frecvent ultima linie de recuperare după ransomware.
Verificați recomandările Dell pentru ramura instalată, restrângeți accesul la interfețele de administrare, confirmați existența copiilor izolate și testați restaurarea.
Referință: NVD — CVE-2026-103780.
AVideo Encoder — CVE-2026-61564 și CVE-2026-61567
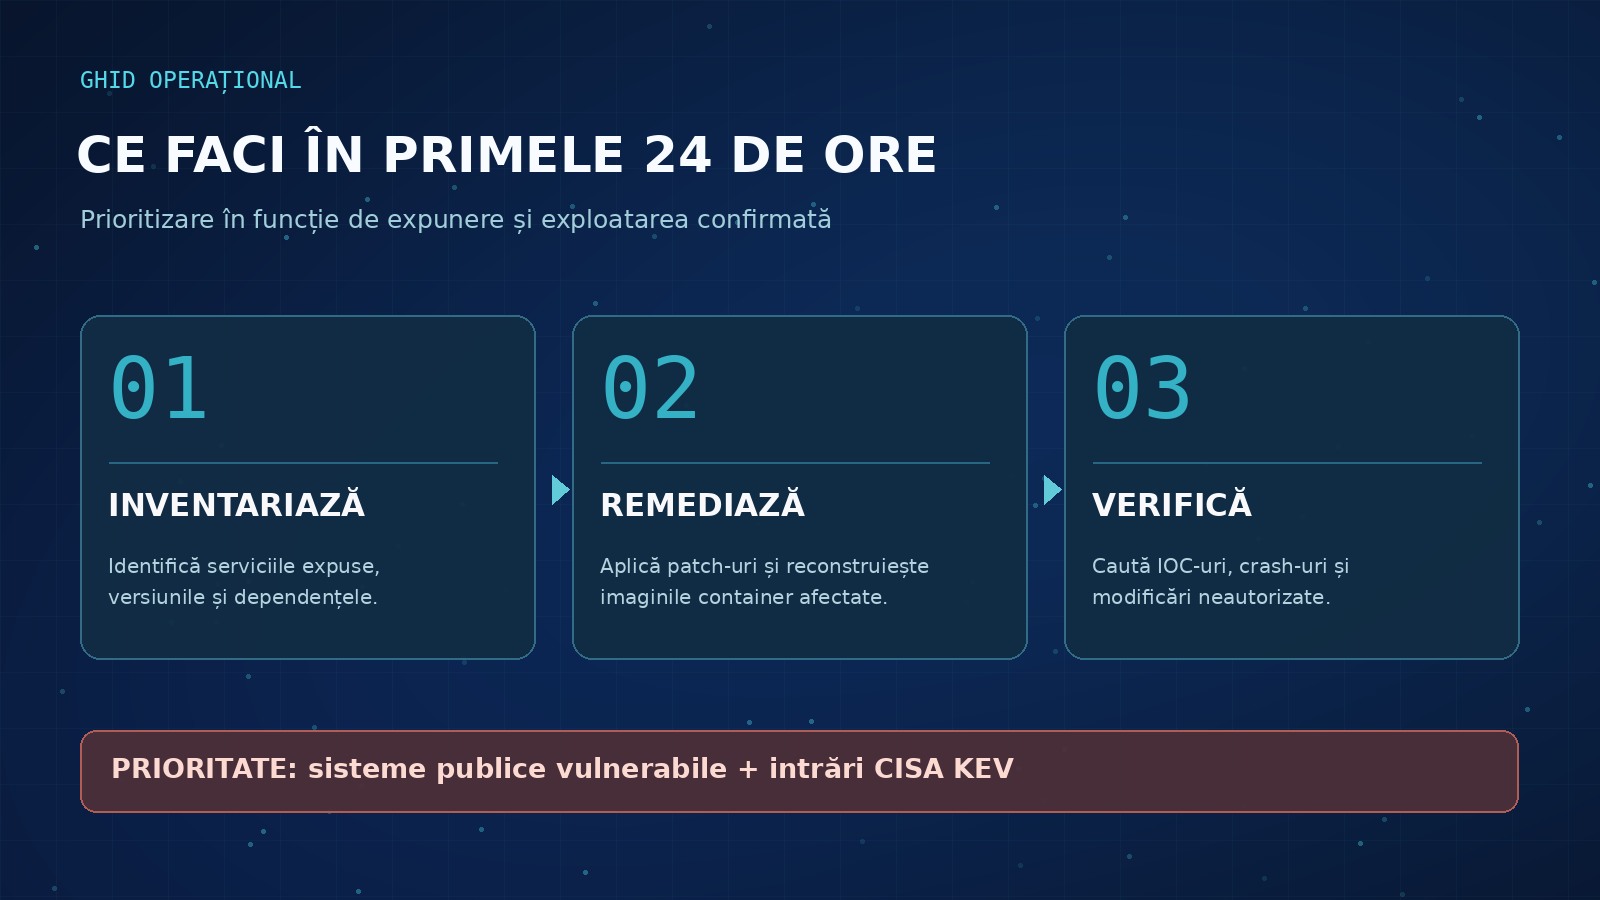
Plan de răspuns în primele 24 de ore: inventariere, actualizare și căutarea semnelor de compromitere. Grafică originală CyberJurnal.
Ambele vulnerabilități au fost publicate pe 28 octombrie și primesc CVSS 10,0 în advisoriile lor: prima privește injectarea de cod PHP în instalator, a doua execuția neautentificată de comenzi în mecanismul de încredere asociat autentificării streamerului. Pentru instalările vulnerabile anterioare versiunii 8.1.0, recomandarea este actualizarea imediată și eliminarea accesului public inutil la interfețele sensibile.
Surse: Advisory 61564, Advisory 61567.
Vulnerabilități în aplicații și lanțul de dezvoltare
| CVE | Componentă | Impact și acțiune |
|---|---|---|
| CVE-2026-109516 | WordPress „Bot for Telegram on WooCommerce” | CVSS 9,8. Preluare de cont prin bypass de autentificare până la versiunea 1.3.0. La verificarea din 29 octombrie nu era indicat un patch oficial; dezactivați pluginul sau utilizați o mitigare verificată până la apariția remedierii. |
| CVE-2026-118905 | Node Version Manager (nvm) | CVSS v3.1 7,0. Unele fluxuri care trimit versiuni nevalidate către nvm pot conduce la injectare de comenzi, inclusiv hook-uri de schimbare automată din .nvmrc. Actualizați la 0.40.6+. |
| CVE-2026-115905 | Rust zip crate |
Diferența dintre două moduri de interpretare a metadatelor ZIP poate ocoli filtre și conduce la suprascrierea unor fișiere. Advisory-ul GitHub indică CVSS 10,0 și remedierea în 9.0.5. Publicat inițial înainte de intervalul analizat, dar actualizat pe 28 octombrie. |
| CVE-2026-65145 | NVIDIA NeMo Agent Toolkit | CVSS 10,0, lipsa autentificării, cu posibil impact asupra execuției de cod și integrității datelor. Versiunea remediată recomandată de NVIDIA: 1.9.0+. |
| CVE-2026-105781 | Adobe Campaign Classic | SQL injection critică, publicată în buletinul Adobe din 27 octombrie. Verificați versiunile afectate și actualizările din APSB26-162. |
Surse: Patchstack — WooCommerce, nvm — GHSA, Rust ZIP — GHSA, NVIDIA, Adobe APSB26-162.
EPICS: infrastructurile de cercetare au și ele de verificat patch-uri
Pe 27 octombrie, CISA a publicat un set de vulnerabilități în EPICS Base, inclusiv CVE-2026-114595, care poate provoca corupere de memorie sau potențială execuție de cod la tratarea anumitor cereri. Subiectul a fost deja prezentat pe larg de CyberJurnal în analiza „Un sistem AI găsește în EPICS patru vulnerabilități vechi de decenii”. Pentru infrastructurile de automatizare și cercetare, inventarierea componentelor EPICS este esențială.
Sursă: CISA ICS Advisory ICSA-26-300-01.
Tabel de triaj: ce remediezi prima dată
| Prioritate | Situație | Primul pas |
|---|---|---|
| P1 — imediat | CISA KEV sau exploatare confirmată de producător, sistem expus | Identificare, izolare/limitarea expunerii, patch și analiză de compromitere |
| P1 — imediat | Juniper, FUXA, Dell, AVideo sau alte RCE critice expuse | Limitarea accesului, identificarea versiunilor și instalarea remedierilor |
| P2 — urgent | Dependințe în software intern: Brotli, Rust ZIP, nvm, NeMo | Analiză SBOM, actualizare pachete, rebuild și redeploy |
| P2 — urgent | Platforme interne, OT și backup | Segmentare, autentificare robustă, loguri externe, teste de restaurare |
| P3 — programat | Sisteme neexpuse pentru care nu există indicii de exploatare | Patch controlat, monitorizare și validarea inventarului |
Checklist pentru echipele SOC și IT
- Faceți inventarul activelor și prioritizați interfețele expuse la internet. Corelați produsul, versiunea exactă, configurația și vulnerabilitatea; nu decideți doar după scor.
- Examinați CISA KEV și advisoriile oficiale cel puțin zilnic. Un CVE mai vechi poate deveni prioritar peste noapte.
- Instalați actualizările în condiții controlate. Pentru containere și aplicații cu dependențe incluse în binare, un
apt upgradepe host poate să nu fie suficient. - Revizuiți logurile anterioare aplicării patch-urilor: restarturi neplanificate, procese anormale, conturi noi, fișiere modificate și comenzi neașteptate. Un patch închide vulnerabilitatea, nu elimină automat o compromitere deja produsă.
- Verificați copii de siguranță izolate, alertarea și posibilitatea restaurării. În sisteme industriale, aplicați schimbările cu evaluarea impactului operațional.
Concluzie
Ultimele 48 de ore ilustrează o realitate devenită obișnuită: componente extrem de diferite — de la decodoare de compresie și biblioteci Rust până la firewall-uri și HMI-uri industriale — pot necesita răspuns în același interval. În acest context, prioritatea trebuie stabilită în funcție de exploatarea confirmată, expunerea sistemului și consecințele asupra afacerii, nu exclusiv după CVSS. Nu toate produsele menționate sunt afectate în orice configurație, iar absența unui CVE din KEV nu demonstrează că exploatarea este imposibilă.
Acest material reprezintă o selecție editorială a celor mai importante evoluții dintre 27 și 29 octombrie 2026. Nu constituie o enumerare exhaustivă a tuturor înregistrărilor noi din bazele CVE. Informațiile despre patch-uri și exploatare trebuie reverificate în buletinele producătorilor înaintea unei intervenții.
Surse de referință: CISA KEV · NVD · Cisco PSIRT · Juniper · Cisco Talos.