Milioane de tentative de atac în doar câteva ore, vulnerabilități critice în PHP și o nouă generație de protecții web: incidentul PHP2Shell arată cât de repede poate deveni o problemă tehnică o amenințare pentru site-uri din întreaga lume. Cloudflare a activat reguli speciale inclusiv pentru utilizatorii planului gratuit. Există însă o condiție esențială: firewallul reduce riscul, dar nu repară serverul vulnerabil.
Ce s-a întâmplat?
Pe 21 octombrie 2026 au fost dezvăluite două vulnerabilități critice ale interpretorului PHP, identificate drept CVE-2026-109618 și CVE-2026-109619. Ambele au scorul 9,2 din 10 (CVSS v4.0) și pot permite, în anumite condiții, executarea de cod de la distanță fără autentificare. Mai simplu spus, un atacator ar putea determina serverul să execute instrucțiuni pe care administratorul nu le-a autorizat.
Dezvăluirea a fost coordonată cu echipe de cercetare și companii de securitate, printre care Calif, Wiz, OpenAI și Quarkslab. Numele PHP2Shell desemnează cele două probleme principale, nu un virus unic și nici o breșă specifică WordPress.
PHP este folosit în infrastructura unui număr foarte mare de site-uri, inclusiv în platforme precum WordPress, Magento și numeroase aplicații dezvoltate la comandă. Vulnerabilitatea se află în motorul PHP, nu într-o temă sau într-un plugin. Prin urmare, actualizarea unui CMS nu este suficientă dacă serverul continuă să folosească o versiune PHP vulnerabilă.
Cloudflare: de la mii la milioane de tentative
Potrivit declarațiilor publice făcute pe 22 octombrie de Matthew Prince, directorul general Cloudflare, rețeaua companiei a observat mii de tentative în cele zece ore anterioare anunțului public. În primele 45 de minute după anunț, volumul a crescut la zeci de mii, în aproximativ două ore la sute de mii, iar ulterior a ajuns la milioane de tentative.
Aceste cifre descriu cereri și încercări de exploatare detectate, nu milioane de site-uri compromise. Nu fiecare solicitare malițioasă produce efecte, iar simpla apariție a unui atac în jurnalele WAF nu demonstrează accesul neautorizat la un server.
Date independente confirmă amploarea scanărilor automate. Imperva a raportat pentru primele 24 de ore de activitate analizată 482.342 de cereri, 122.311 sesiuni de atac și 21.998 de site-uri vizate, din 103 țări. Compania descrie o campanie extinsă de identificare a țintelor, nu o dovadă că toate site-urile respective au fost sparte.
Mai îngrijorător, Amazon Threat Intelligence a identificat retrospectiv o încercare de exploatare încă din 17 octombrie, cu patru zile înainte de publicarea oficială a detaliilor. Amazon precizează că nu a putut determina dacă acea încercare ar fi reușit într-un mediu real sau cum au ajuns actorii respectivi la informațiile despre vulnerabilitate.
De ce este PHP2Shell atât de periculos?
Cele două defecte țin de gestionarea memoriei și a stării interne a PHP:
- CVE-2026-109618: în anumite situații de epuizare a memoriei, procesarea unei cereri se întrerupe când unele structuri interne sunt inițializate doar parțial. Operațiunile ulterioare de curățare pot utiliza incorect această memorie.
- CVE-2026-109619: după anumite erori fatale, pot rămâne referințe la zone de memorie eliberate. O cerere procesată ulterior de același worker poate întâlni această stare invalidă.
Consecințele pot include blocarea proceselor PHP, expunerea datelor sau, în cele mai grave scenarii, executarea de cod de la distanță (RCE). CERT-EU subliniază că sunt vizate mai multe moduri de rulare PHP: PHP-FPM, Apache cu mod_php, php-cgi, FrankenPHP și LiteSpeed. Configurațiile bazate pe mod_php sunt considerate de echipa PHP deosebit de expuse.
Este important de înțeles că problema nu se limitează la site-urile care acceptă încărcarea fișierelor și nici nu presupune neapărat existența unui cont compromis.
Ce a schimbat Cloudflare și de ce protecția este gratuită?
Cloudflare spune că a început pregătirea apărării la începutul lunii octombrie și că a activat protecțiile la 21 octombrie, ora 03:02 UTC, înaintea divulgării publice a problemelor. Noile reguli WAF au fost distribuite tuturor clienților cu protecția relevantă activă, inclusiv celor cu plan Free.
Un firewall de aplicație web, numit WAF, analizează traficul dintre vizitatori și server și poate respinge cereri care seamănă cu tentative de exploatare. Pentru PHP2Shell, Cloudflare a anunțat și o tehnologie numită full transaction detection. Aceasta corelează semnalele din cererea HTTP cu cele din răspunsul serverului, oferind o imagine mai bună decât inspectarea cererii în mod izolat. Regulile de răspuns pot opri anumite răspunsuri periculoase înainte de a ajunge la solicitant.
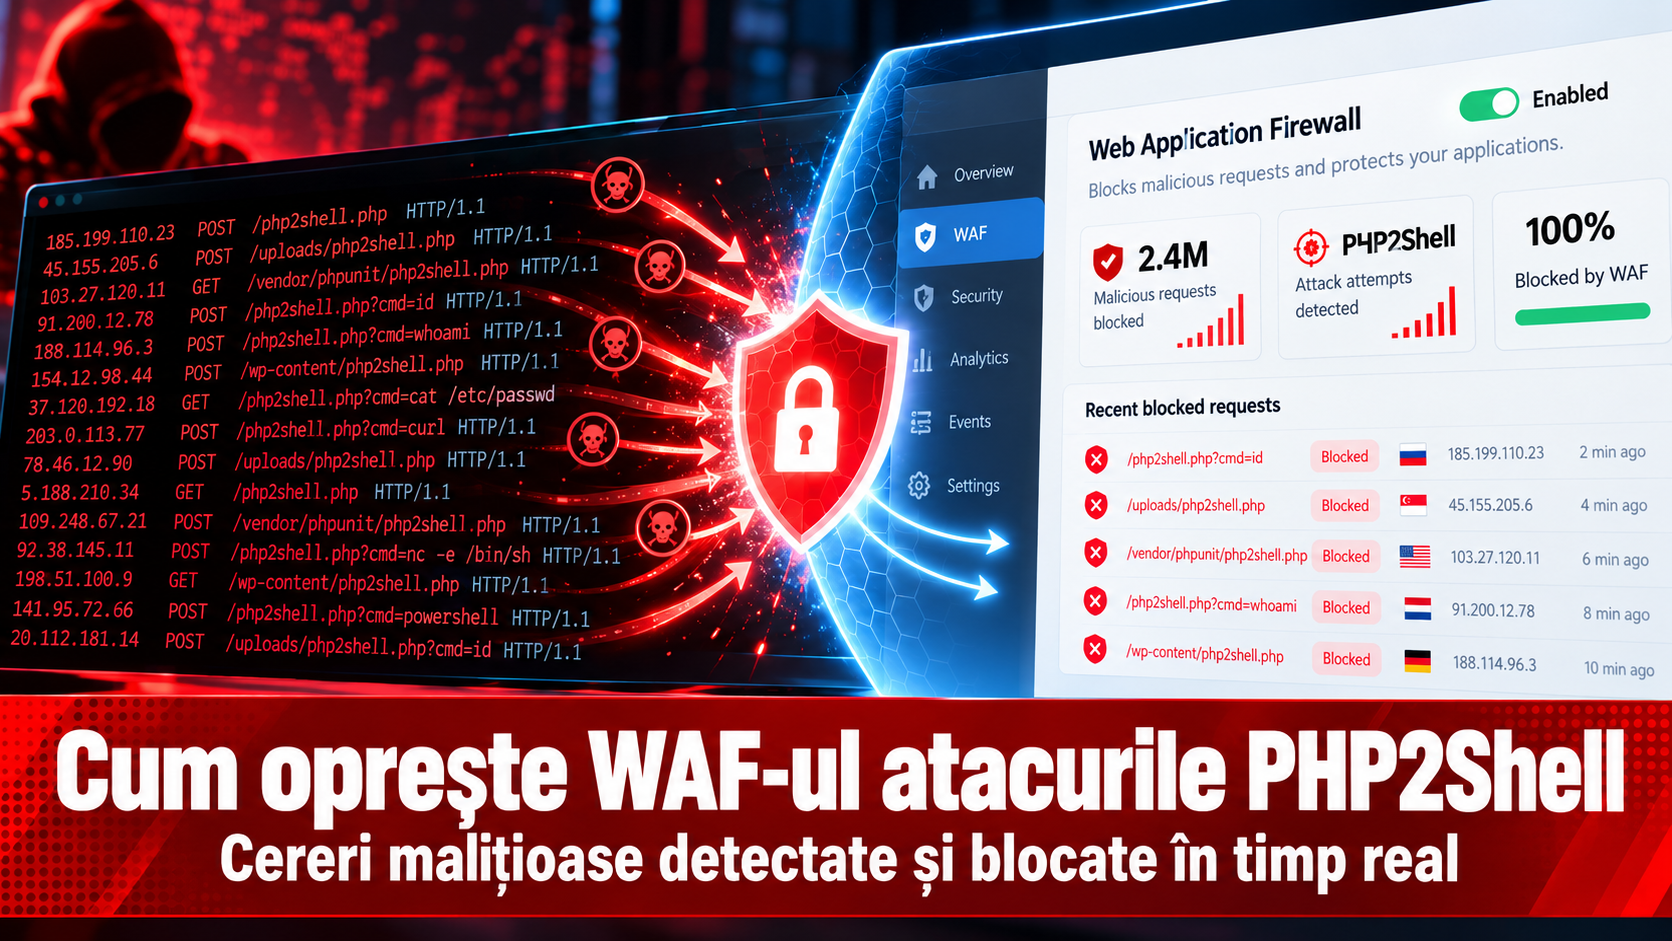
Cum identifică și blochează WAF-ul cererile suspecte. Imagine ilustrativă; indicatorii și adresele IP din interfață sunt demonstrative.
Pentru utilizatorii Free, protecțiile sunt incluse în Cloudflare Managed Free Ruleset, fără activare manuală suplimentară, potrivit companiei. Clienții Pro, Business și Enterprise ar trebui să verifice că regulile relevante din Cloudflare Managed Ruleset rulează în modul Block, nu doar în Log.
Atenție la o interpretare greșită a titlurilor: „gratuit pentru toată lumea” nu înseamnă că orice server de pe internet este automat protejat. Traficul site-ului trebuie să treacă efectiv prin proxy-ul și WAF-ul Cloudflare. Un domeniu folosit exclusiv în modul DNS-only sau un IP de origine accesibil direct poate ocoli acea protecție.
Ce versiuni PHP au primit corecții?
Pe 21 octombrie, dezvoltatorii PHP au publicat actualizări de securitate pentru ramurile întreținute:
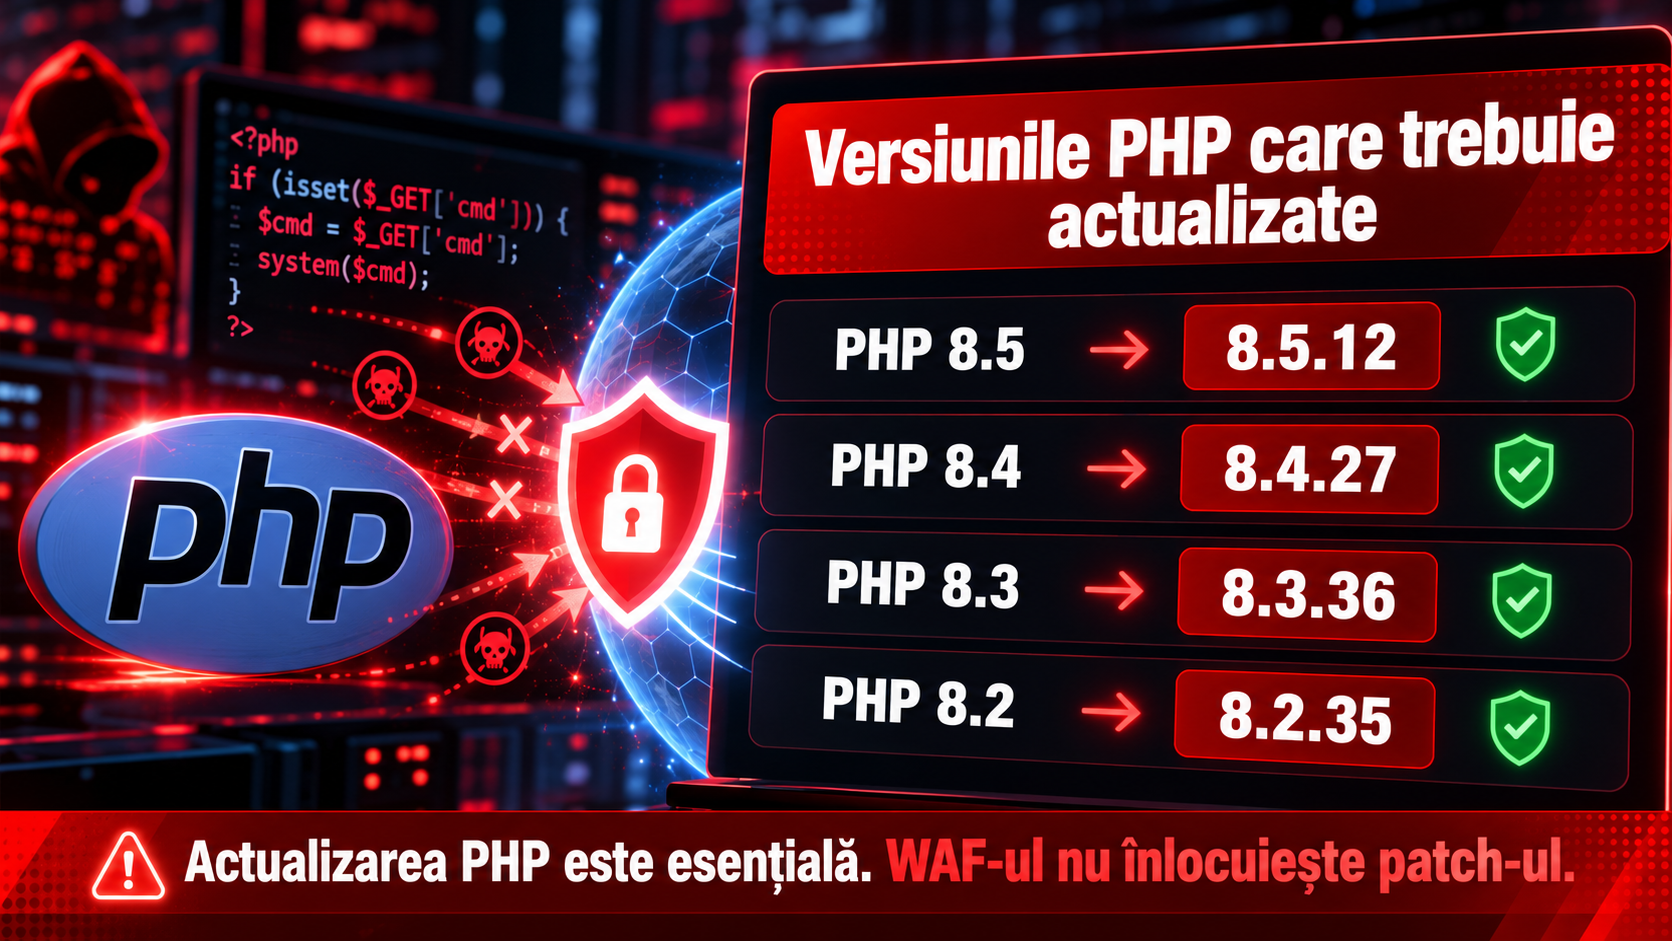
Versiunile PHP reparate pentru principalele vulnerabilități PHP2Shell din 21 octombrie 2026.
| Ramura PHP | Versiune corectată |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Versiunile mai vechi din aceste ramuri trebuie actualizate. PHP 8.1 și ramurile anterioare nu mai primesc corecții direct de la proiectul PHP; unii furnizori de distribuții și suport extins pot livra remedieri proprii, inclusiv backportări. În astfel de cazuri trebuie verificat buletinul de securitate al furnizorului, nu numai numărul afișat de PHP.
De reținut și că PHP 8.2 ajunge la sfârșitul suportului oficial la 31 decembrie 2026, motiv pentru care planificarea unei migrări la o ramură mai nouă este recomandată chiar și după instalarea corecției.
Actualizare din 23 octombrie: o a treia problemă, într-o configurație rară
Pe 23 octombrie, proiectul PHP a emis o avertizare privind CVE-2026-115560, o problemă distinctă, asociată funcționalității de monitorizare a progresului încărcărilor de fișiere în sesiune. Proiectul o descrie drept un scenariu puțin probabil, care necesită o combinație neobișnuită de configurare și cod al aplicației: anumite valori pentru session.serialize_handler, schimbarea acestora în timpul execuției și funcționalitatea de upload progress activă.
Până la următoarea versiune obișnuită de remediere, recomandarea oficială este session.upload_progress.enabled=0 pentru eliminarea acestui vector suplimentar. Această măsură trebuie verificată împreună cu administratorul aplicației, deoarece poate influența funcții care depind de progresul încărcărilor.
Această nouă avertizare nu anulează faptul că actualizările din 21 octombrie repară cele două vulnerabilități PHP2Shell inițiale.
Ce ar trebui să facă acum administratorii de site-uri?
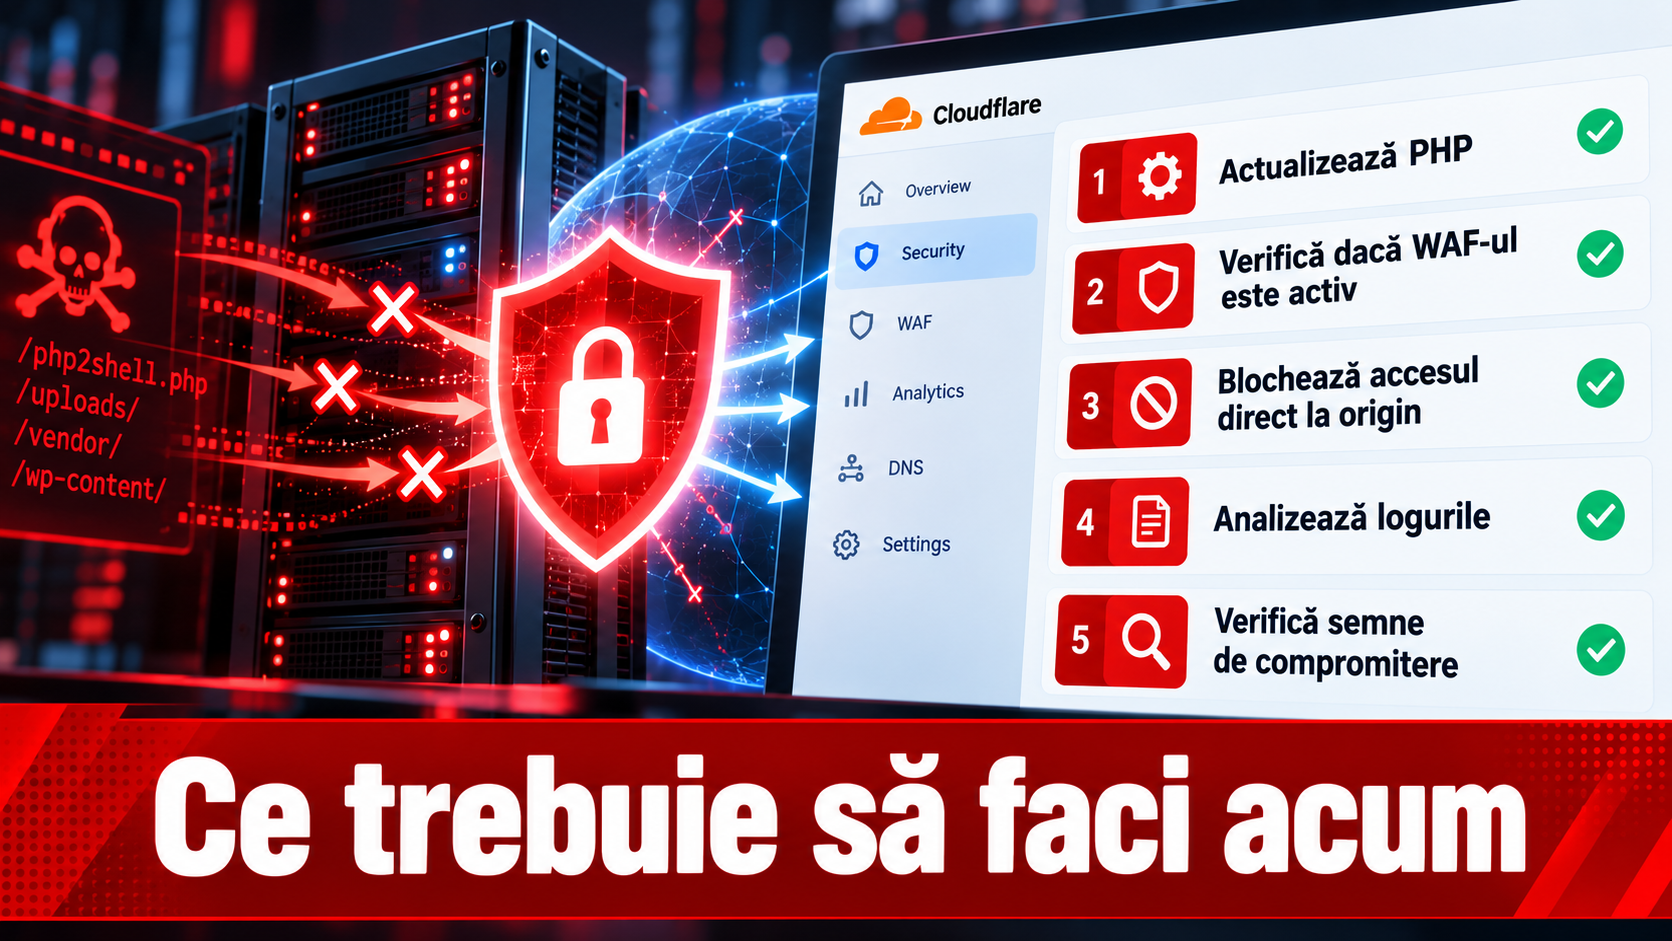
Cinci pași prioritari: actualizare, WAF activ, protejarea serverului de origine, verificarea jurnalelor și investigarea eventualelor compromiteri.
1. Inventariați toate instanțele PHP. Verificați serverele web, containerele, serviciile PHP-FPM și mediile de test expuse public. Versiunea din consola serverului poate fi diferită de versiunea folosită efectiv de site.
2. Instalați imediat versiunea corectată. Folosiți pachetele oficiale ale distribuției, imaginile actualizate și recomandările furnizorului de hosting. Înlocuiți sau reporniți procesele PHP necesare astfel încât acestea să încarce efectiv versiunea reparată.
3. Nu vă bazați exclusiv pe Cloudflare. Verificați că site-ul este proxiat, WAF-ul rulează și regulile nu au fost dezactivate sau transformate în simple alerte. Îngrădiți accesul direct la serverul de origine prin firewall sau restricții de rețea.
4. Examinați jurnalele de securitate. Corelați evenimentele din WAF cu jurnalele web și PHP. AWS recomandă acordarea unei atenții speciale cererilor POST suspecte, inclusiv acelora care conțin indicatorul PHP_SESSION_UPLOAD_PROGRESS, precum și execuțiilor neașteptate de procese sau modificărilor neautorizate de fișiere. Un indicator izolat trebuie investigat în context; nu reprezintă singur dovada compromiterii.
5. Verificați aplicațiile și furnizorii. Proprietarii de WordPress, Magento sau alte aplicații PHP gestionate de terți ar trebui să solicite explicit confirmarea versiunii PHP reparate. Actualizarea unei teme, a unui modul sau a interfeței administrative nu rezolvă această problemă de runtime.
6. Tratați suspiciunile de compromitere separat de actualizare. Dacă există semne credibile de intruziune, păstrați dovezile, izolați sistemele afectate după un plan de răspuns la incidente și verificați persistența, accesul la date și acreditările. Instalarea unui patch nu elimină automat un atacator care a obținut deja acces.
Concluzie: Cloudflare oferă timp, dar patch-ul oferă remedierea
PHP2Shell este un exemplu al vitezei cu care atacurile automate se pot multiplica după publicarea unei vulnerabilități critice. Cloudflare a reacționat prin reguli disponibile inclusiv gratuit, iar analiza comună a cererilor și răspunsurilor HTTP reprezintă o dezvoltare utilă pentru apărarea aplicațiilor.
Totuși, nu trebuie confundate milioane de tentative cu milioane de compromiteri și nici protecția WAF cu o corecție instalată. Pentru administratorii de site-uri, prioritatea rămâne clară: actualizarea PHP, verificarea configurațiilor și monitorizarea activității suspecte.
Surse și documentație
- Cloudflare – Protecțiile WAF pentru PHP2Shell
- Cloudflare – Full transaction detection
- PHP.net – Avertizări și versiuni corectate, octombrie 2026
- CERT-EU – Critical Vulnerabilities in PHP, advisory 2026-018
- AWS Security Blog – Tentative de exploatare detectate înainte de divulgare
- Imperva – PHP2Shell, analiza activității din primele 24 de ore
- SecurityWeek – Creșterea tentativelor de exploatare