CyberJurnal

Știri · Analize · Securitate cibernetică

Secțiune

Securitate cibernetică

Știri despre atacuri cibernetice, ransomware, phishing și breșe de date, cu context tehnic și surse citate.

Securitate cibernetică

Oracle avertizează asupra unei breșe critice în E-Business Suite, iar atacatorii au început scanările

La o săptămână după publicarea patch-ului pentru CVE-2026-101767, cercetătorii au observat atacuri de recunoaștere asupra sistemelor Oracle E-Business Suite expuse online. Vulnerabilitatea poate permite preluarea sistemelor fără autentificare, iar Oracle le cere clienților să instaleze urgent actualizările.

28 octombrie la 12:46 · 3 min

Securitate cibernetică

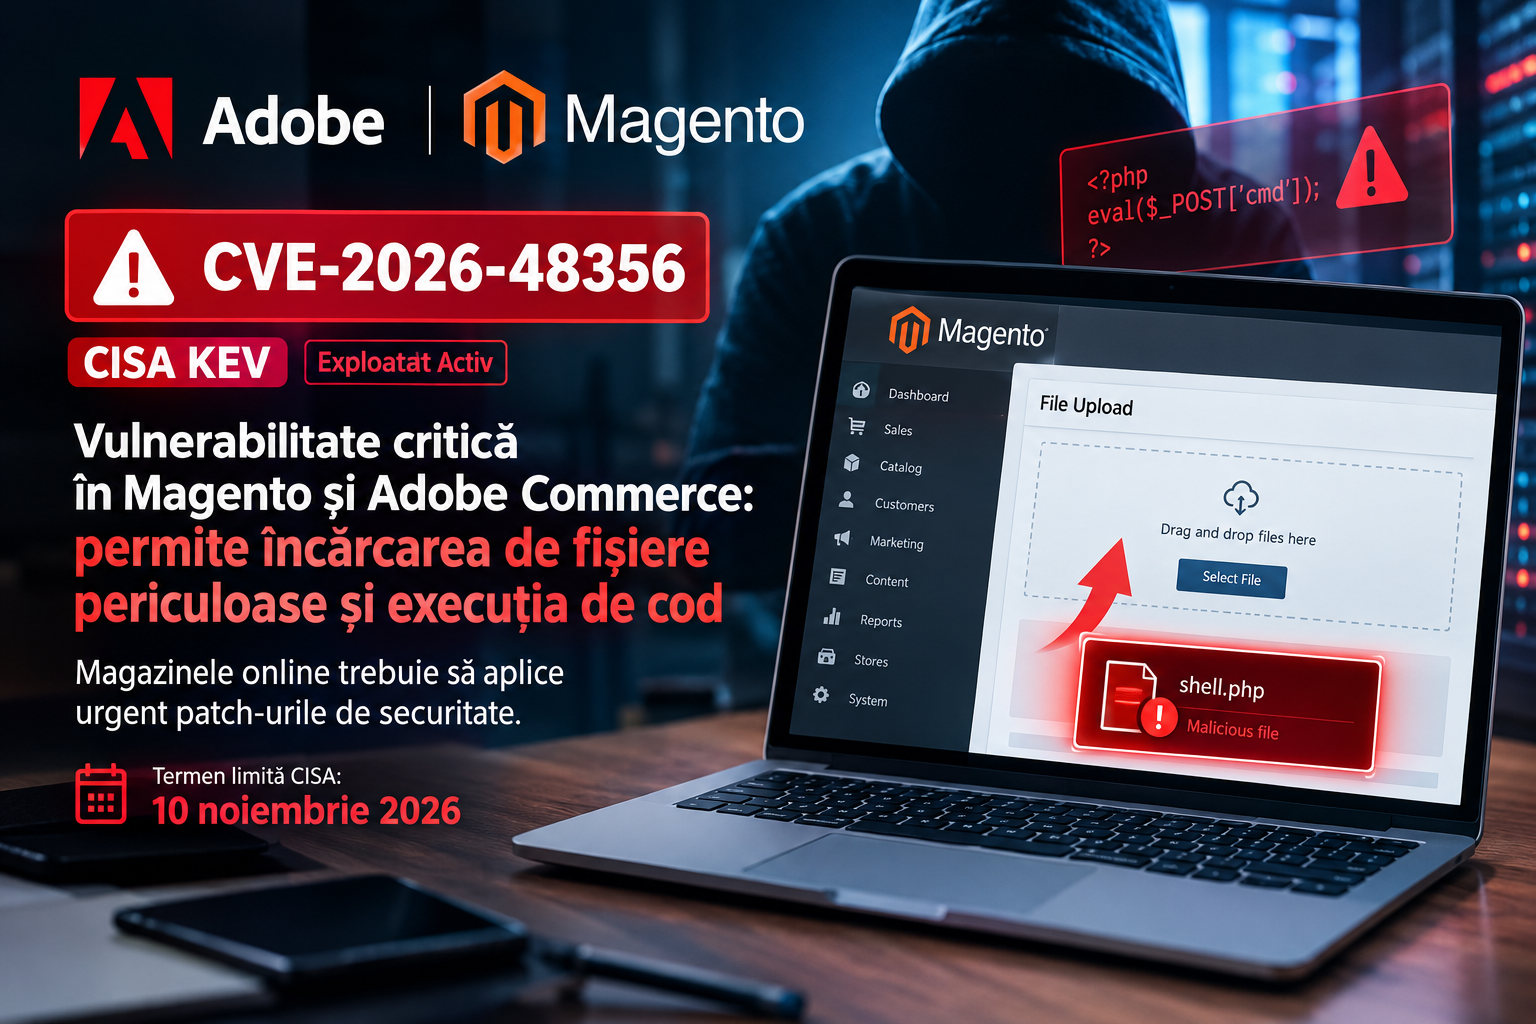
PolyShell a compromis sute de magazine; exploatarea Brotli se extinde către Node.js

CISA a adăugat în catalogul vulnerabilităților exploatate activ două probleme care afectează Adobe Commerce, Magento și biblioteca Brotli. În timp ce atacatorii au compromis sute de magazine online prin PolyShell, primele tentative împotriva unei vulnerabilități distincte din Node.js ridică miza actualizărilor pentru infrastructurile cloud.

28 octombrie la 09:16 · 4 min

Securitate cibernetică

Tailscale repară breșe SSH care puteau transforma un dispozitiv compromis în cale spre root

Versiunea 1.104.4 închide vulnerabilități prin care un dispozitiv deja autorizat în rețea putea ajunge la servicii rezervate administratorului pe alte servere. Cercetătoarea care a documentat lanțul avertizează asupra propagării rapide, în timp ce Tailscale respinge descrierea atacului drept „wormable”.

28 octombrie la 09:16 · 5 min

Securitate cibernetică

Anthropic avertizează: goana după gaz pentru centrele AI poate scumpi energia și limita extinderea

În documentele depuse pentru listarea la bursă, Anthropic identifică aprovizionarea cu gaze naturale drept un risc pe termen scurt pentru planurile sale de dezvoltare. Expansiunea accelerată a centrelor de date alimentate cu centrale proprii ar putea intensifica rivalitatea pentru combustibil și capacitatea conductelor, cu efecte care depășesc sectorul tehnologic.

27 octombrie la 22:01 · 4 min

Securitate cibernetică

„Tailworm”: vulnerabilități în Tailscale SSH puteau transforma o breșă locală într-un atac care se propagă în rețea

Un raport publicat înainte ca remediile să fie disponibile descrie 11 vulnerabilități în clientul Tailscale și în headscale. Cele mai grave privesc Tailscale SSH: un atacator care a compromis un dispozitiv putea obține acces root pe servere permise de politica organizației și se putea deplasa automat între ele.

27 octombrie la 21:59 · 6 min

Securitate cibernetică

Keystone va distruge 18.835 de portofele după furtul cheii de autentificare

Un atacator a obținut cheia folosită pentru verificarea autenticității portofelelor hardware Keystone, după ce a exploatat o vulnerabilitate într-un instrument terț de monitorizare a datelor. Compania spune că frazele de recuperare și cheile private ale clienților nu au fost compromise, dar avertizează că unele dispozitive primite după 20 octombrie nu pot fi considerate sigure fără confirmare.

27 octombrie la 12:37 · 5 min★ În prim-plan

Securitate cibernetică

O aplicație Android fără permisiuni putea fura tokenuri de lucru prin Microsoft Authenticator

Microsoft a reparat o vulnerabilitate gravă în Authenticator pentru Android, care putea permite unei aplicații malițioase să se dea drept Teams și să obțină tokenuri pentru contul de serviciu al victimei. Cercetătorii și compania nu sunt însă de acord asupra nivelului de interacțiune necesar pentru atac.

27 octombrie la 12:29 · 4 min