Atacatorii au început să caute pe internet sisteme Oracle E-Business Suite (EBS) care nu au fost actualizate împotriva unei vulnerabilități critice, la doar o săptămână după publicarea patch-ului. CVE-2026-101767 poate permite preluarea unui sistem printr-un atac de complexitate redusă, fără autentificare, dacă atacatorul îi poate accesa interfața prin HTTP.
Scanări observate după publicarea patch-ului
Sursă foto: www.bleepstatic.comVulnerabilitatea se află într-o componentă de bază a Application Object Library din EBS. Potrivit companiei de informații despre amenințări Defused, problema este o injecție SQL neautentificată în servletul Thin Client Framework, care poate fi folosită într-un lanț de atac ce duce la execuție de cod de la distanță.
Defused a declarat marți, 27 octombrie, că momelile sale pentru Oracle E-Business Suite au înregistrat tentative de exploatare exploratorie în acea dimineață. Observația indică scanări și încercări de identificare a sistemelor vulnerabile, dar nu demonstrează, de una singură, că atacatorii au compromis deja victime prin CVE-2026-101767.
Oracle cere instalarea imediată a actualizărilor
Oracle a publicat actualizările de securitate pentru această vulnerabilitate pe 20 octombrie, în cadrul Critical Security Patch Update din octombrie 2026. Compania nu a clasificat deocamdată CVE-2026-101767 drept o vulnerabilitate exploatată în atacuri reale, însă a cerut clienților să aplice patch-urile fără întârziere și să folosească versiuni aflate încă în suport.
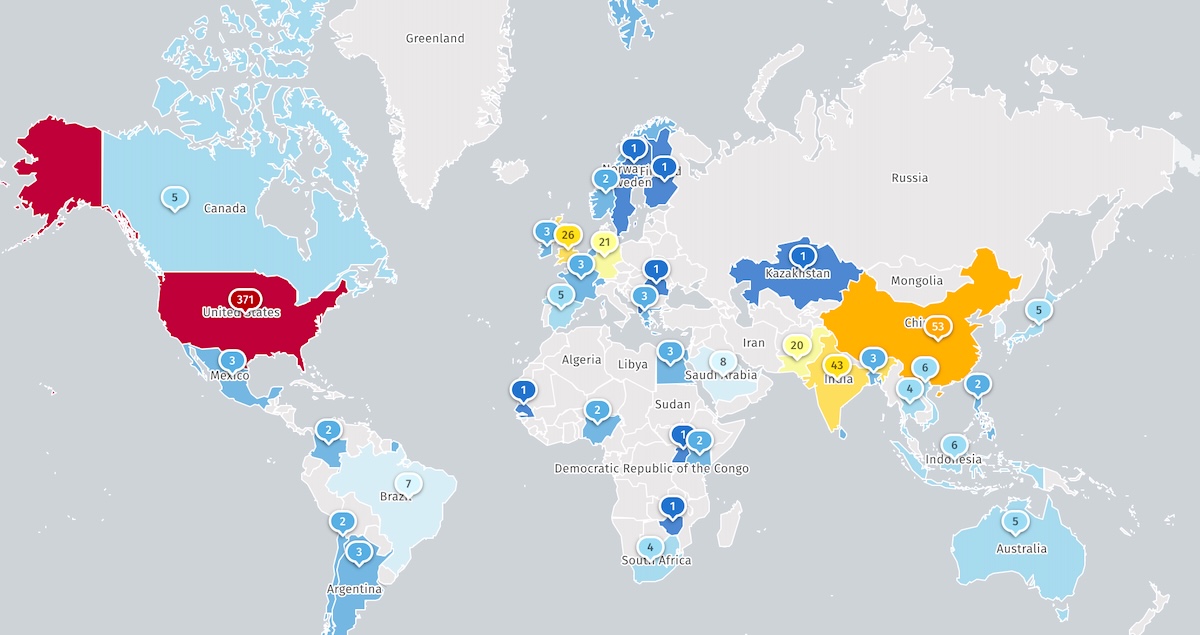
Oracle a avertizat că, în unele cazuri, atacatorii au reușit să compromită clienți vizați tocmai pentru că aceștia nu instalaseră actualizările disponibile. Separat, Shadowserver urmărește peste 670 de instanțe Oracle EBS expuse pe internet, majoritatea asociate unor adrese IP din Statele Unite; datele nu arată câte sunt honeypot-uri și nici câte au fost deja securizate.
Istoricul atacurilor asupra produselor Oracle
Sursă foto: www.bleepstatic.comInteresul pentru EBS vine pe fondul unor atacuri anterioare asupra produselor Oracle folosite de companii mari, instituții guvernamentale și organizații din sănătate. Din august 2025, gruparea de extorcare Clop a exploatat în atacuri zero-day o altă vulnerabilitate EBS, CVE-2025-61882, vizând, între alții, Logitech, GlobalLogic și Washington Post, precum și universități americane precum Harvard, University of Pennsylvania, Dartmouth și University of Phoenix.
Într-un alt caz, Oracle a publicat în iunie măsuri de atenuare de urgență pentru vulnerabilitatea zero-day CVE-2026-35273 din PeopleSoft Suite. Gruparea ShinyHunters ar fi exploatat-o între 27 mai și 9 iunie pentru a obține execuție de cod de la distanță fără autentificare și a fura date de la organizații din mai multe țări, inclusiv Nottingham University, Nissan și National Association of Insurance Commissioners.
Ce ar trebui să verifice organizațiile din România și UE
Pentru companiile și instituțiile din România și UE care folosesc EBS, riscul imediat depinde de versiunea instalată, de aplicarea patch-ului și de accesibilitatea serviciului din internet. Echipele IT ar trebui să inventarieze instanțele, să confirme instalarea actualizării Oracle din octombrie și, acolo unde nu este posibilă remedierea imediată, să limiteze accesul HTTP la interfețele relevante prin reguli de rețea și controale de acces.
Administratorii ar trebui să verifice jurnalele pentru solicitări neobișnuite către servletul Thin Client Framework și pentru semne de execuție suspectă pe serverele EBS, apoi să trateze orice indiciu de compromitere ca pe un incident, nu doar ca pe o tentativă de scanare. Contextul istoric sporește miza: din noiembrie 2021, CISA a inclus 46 de vulnerabilități Oracle în lista celor exploatate activ, dintre care 13 au fost folosite și în atacuri ransomware.