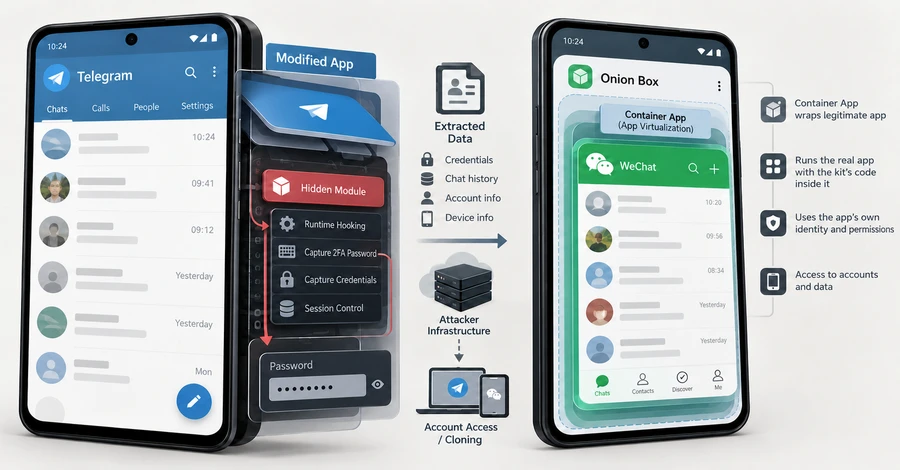
Un kit spyware Android numit uCreator poate captura parola de verificare în doi pași din Telegram și poate clona conturi WeChat, ascunzându-și codul în copii modificate ale aplicațiilor sau rulând WeChat într-un container propriu. Analiza cercetătorului Ovi, publicată la 21 octombrie 2026, descrie un produs comercializat pentru operațiuni la distanță, dar nu stabilește câte persoane au fost compromise.
Riscul apare când utilizatorii instalează fișiere Android din afara magazinelor oficiale ori folosesc aplicația de container 洋葱盒子, „Onion Box”. Ovi a putut examina un server de comandă, însă datele disponibile nu au permis o estimare credibilă a numărului de victime; raportul său documentează capabilitățile tehnice, nu impactul măsurat.
O legătură tehnică cu campania Baohuo, încă neconfirmată
Componenta Telegram a uCreator seamănă cu backdoor-ul Baohuo, descris de Doctor Web în octombrie 2025. Comparația făcută de The Hacker News indică același spațiu de nume, com.ucreator.tgjar, același server de comandă și control (C2) și denumiri de comenzi care se potrivesc între cele două analize.
Doctor Web identificase Baohuo în copii modificate ale Telegram X, aplicația Android asociată Telegram, și estima atunci că peste 58.000 de dispozitive fuseseră infectate. Compania nu a numit kitul uCreator, iar analiza lui Ovi nu menționează raportarea anterioară, astfel că nu se știe dacă producătorii kitului sau un client al acestora au desfășurat campania documentată în 2025.
Copiile modificate ajungeau la utilizatori prin instalare directă de fișiere APK și prin inginerie socială, însă Ovi nu a putut stabili metoda folosită în fiecare caz. O altă cale este Onion Box, aplicația producătorilor care permite rularea altor aplicații în interiorul propriului mediu.
Unele versiuni false de Telegram X folosesc chiar același nume de pachet ca aplicația legitimă din Google Play. Așadar, identificarea după nume nu este suficientă; diferența de semnătură digitală și proveniența fișierului sunt verificări mai relevante pentru utilizatori și administratorii de dispozitive.
Copii de aplicații, reclame înșelătoare și ținte greu de numărat
Potrivit Doctor Web, copiile Baohuo circulau din mijlocul anului 2024 prin reclame din aplicații care trimiteau utilizatorii către site-uri false, prezentând Telegram X drept aplicație de dating și videochat. Bannerele identificate erau disponibile în portugheză, pentru Brazilia, și în indoneziană, dar distribuția infecțiilor nu s-a limitat la aceste piețe.
În harta publicată de Doctor Web în 2025, India ocupa primul loc, cu 22,8% dintre dispozitivele infectate, înaintea Braziliei, cu 20,5%, și a Indoneziei, cu 9,6%. Copii ale aplicației au apărut și în magazine terțe precum APKPure, ApkSum și AndroidP; una dintre cele găsite pe APKPure era atribuită dezvoltatorului oficial, deși avea altă semnătură digitală.
Ovi a obținut acces la unul dintre serverele C2 ale kitului și a găsit date asociate unor victime aparent localizate în China și Statele Unite. Informațiile nu au fost suficiente pentru o numărătoare sigură, iar cercetătorul subliniază că analiza sa privește posibilitățile tehnice, nu amploarea efectivă a operațiunii.
Țintele probabile, dar încă neconfirmate, includ utilizatori de portofele mobile și aplicații de mesagerie din China și Asia de Sud-Est. Codul susține aproximativ 20 de aplicații — între care WeCom, QQ, WhatsApp, LINE, Zalo, KakaoTalk, Viber, GCash și MoMo — însă Ovi a publicat analiza modulelor Telegram și WeChat.
Motorul de hooking al kitului este componenta care interceptează funcțiile unei aplicații. Testat de Ovi pe un Pixel 10 Pro cu Android 17, acesta nu a putut găsi o funcție internă de care depinde, după ce versiunile noi de Android au schimbat-o; totuși, instrumentul Frida a reușit să intercepteze aplicații în același mod pe telefon.
Prin urmare, testul indică un obstacol suplimentar pentru operatori, nu o protecție demonstrată a Android 17 împotriva atacului. Cel mai nou eșantion examinat, datat 29 iulie 2026, încă includea motorul vechi; Ovi a recuperat și eșantioane construite pentru Android 16, fără să raporteze testarea lor, și nu a verificat telefoane ale producătorilor chinezi.
Telegram: parola 2FA poate fi copiată înainte de protecția criptografică
Într-o aplicație Telegram modificată, codul kitului pornește odată cu aplicația și rulează sub aceeași identitate și cu aceleași permisiuni ca aceasta. Fiecare copie are și un server local de comenzi, iar codul destinat aplicației-țintă este descărcat după instalare, ceea ce face ca fișierul inițial să dezvăluie mai puțin la o analiză izolată.
Operatorii pot trimite interogări arbitrare către baza de date a mesajelor și pot obține istoricul conversațiilor. Pentru preluarea autentificării, kitul interceptează momentul în care utilizatorul introduce parola de verificare în doi pași: o copiază în clar înainte ca aplicația să o transforme într-o dovadă de conectare prin hashing.
Cu parola obținută, atacatorul poate reseta sesiunile conectate, schimba numărul de telefon asociat contului sau șterge contul. Alte funcții sunt concepute să blocheze accesul proprietarului, menținând activă sesiunea atacatorului, și să ascundă acea sesiune din lista de dispozitive afișată de aplicația modificată.
Doctor Web a descris aceeași ascundere a dispozitivului pentru Baohuo și a raportat că backdoor-ul trimitea serverului, la fiecare trei minute, numărul de telefon, numele și parola contului. Nici Doctor Web, nici Ovi nu precizează dacă o sesiune ascunsă mai apare pe alte aplicații Telegram legitime ale utilizatorului și niciunul nu oferă o procedură de recuperare testată pentru un cont preluat astfel.
Ovi avertizează că existența funcțiilor în cod nu demonstrează că operatorii au executat fiecare etapă a atacului asupra victimelor. Malware-uri Android anterioare, precum FjordPhantom în 2023 și troianul bancar GodFather în 2025, au introdus cod malițios în aplicații legitime prin virtualizare; diferența invocată aici este că uCreator se vinde ca produs, iar clienții îl pot direcționa către aplicațiile pentru care producătorii au scris module.
WeChat, infrastructura comercială și implicațiile pentru România și UE
Pentru WeChat, uCreator poate rula aplicația nemodificată într-un container virtualizat. O comandă extrage identitatea de autentificare, datele aplicației sunt arhivate într-un fișier ZIP și încărcate, iar un script de conectare inclus în kit este folosit pentru clonarea contului; această componentă urmărește contul în sine, nu istoricul conversațiilor.
Ovi și cercetătorul Jurre au identificat și codul de administrare din spatele produsului pe un server GitLab găzduit de operatori, singura parte a infrastructurii care nu era restricționată la adrese IP aprobate. Codul descrie o consolă cloud închiriată comercianților și revânzătorilor; fiecare comandă include identificatorul clientului, pentru ca acesta să-și poată direcționa partea din rețeaua de telefoane.
Comenzile ajung atât la telefoanele controlate de operatori — „ferma” de dispozitive — cât și la telefoanele victimelor. Sistemul poate captura autorizări de conectare, adăuga prieteni în masă, colecta contacte și date de profil și face copii de siguranță ale conturilor întregi.
Un programator stabilește intervale de activitate, limite zilnice aleatorii și bugete pentru fiecare cont, cu scopul de a imita comportamentul uman și de a evita verificările de risc ale platformelor. Codul numește procesul „cultivarea conturilor”, în traducerea lui Ovi; istoricul GitLab indică aproximativ trei duzini de dezvoltatori care lucrau pe fusul orar al Chinei, iar unii încă făceau modificări în octombrie 2026.
Codul expus acoperă conturi personale WeChat și WeCom, nu pare să includă Telegram și provine de la unul dintre mai multe servere GitLab. Ovi leagă părți ale operațiunii de trei companii din provincia Hunan: una asociată cu site-ul mărcii și un certificat de server, alta cu o înregistrare pe un site guvernamental pentru un server C2, iar a treia cu semnătura programului de control pentru Windows.
Un proprietar comun este, în evaluarea cercetătorului, „plauzibil, dar nedovedit”. Producătorii își numesc produsul YingGai, iar înregistrările despre această linie de produse datează cel puțin din septembrie 2021; eșantioanele analizate de Ovi acoperă perioada 2024–iulie 2026.
Focalizarea pe portofele digitale și parole de unică folosință sugerează o motivație financiară, în timp ce Doctor Web descrisese Baohuo drept un instrument pentru creșterea numărului de abonați la canale Telegram.
Pentru organizațiile din România și UE, implicația nu este că există dovezi ale unei campanii locale, ci că tehnica poate viza utilizatori aflați oriunde, mai ales dacă folosesc versiuni neoficiale ale aplicațiilor sau portofele mobile. Companiile ar trebui să blocheze instalarea APK-urilor din surse neadministrate, să verifice semnăturile aplicațiilor și să folosească soluții de management mobil și telemetrie defensivă pentru a identifica instalări, permisiuni și conexiuni neobișnuite.
Utilizatorii ar trebui să instaleze Telegram și alte aplicații doar din surse oficiale, să nu considere numele aplicației o dovadă de autenticitate și să elimine copii obținute din reclame ori site-uri neoficiale. Dacă există indicii de compromitere, este prudentă verificarea sesiunilor de pe un dispozitiv curat, revocarea celor necunoscute și contactarea canalelor oficiale de recuperare; raportul nu confirmă însă că o sesiune ascunsă va fi vizibilă în toate aplicațiile legitime.
Indicatori tehnici pentru verificarea dispozitivelor și a rețelei
Ovi descrie două urme locale considerate fiabile: fișierul de cod TgJarPine.dex, aflat în assets-ul unor copii Telegram modificate, și copia aplicației originale lăsată de instrumentul de patch-uire LSPatch la cache/lspatch/origin/*.apk. A doua urmă nu este exclusivă malware-ului, deoarece poate apărea și în aplicații patch-uite cu LSPatch în alte scopuri.
La verificarea DNS din 23 octombrie 2026, mai multe domenii folosite pentru comandă și descărcare nu mai răspundeau. Domeniul pentru încărcarea versiunilor indica încă adresa 121.37.194[.]194; indicatorii de mai jos sunt utili pentru căutări retrospective, dar absența unei rezolvări DNS nu dovedește că infrastructura nu a fost folosită anterior.
Amprente SHA-256 raportate: 2fc4bad71eda25b9022ea7cb090d6419911ecd67e50e746b418f8a617a980301 (com.ucreator.tg, framework și gestionari de comenzi); 0142749a159be3e41d28f910eebf28b577a282880bd0c2383bd7404189f4ff94 (com.uckj.tgx, încărcător); dcec9640271a782553599197bcb85367971a5bb4aa84c3787d1e49a3f4f9420e (org.thunderdog.challegram, Telegram X modificat, noiembrie 2024); 805834e6b8c12e180117a1816b48e387c33b53520f5a91cbf858441dc895e717 (org.telegram.messenger.web, Telegram modificat, iulie 2024).
Alte amprente: a90e3ab2b5cf306439a378faf7107a89196116ad7ee4ad5791c2ba8839ba21c4 (org.thunderdog.challegram, Telegram X modificat); f82ac2c525d1ed82e57b3f27ae689aeda46875a893ca4c42876b3166ba66bb20 (com.ucreator.va_vx, gazdă WeChat); 99c5be579d218acfd2c7e2662528e7ad32a1a605d8efd1da732c13931bc30c4c (com.ucreator.va_yjb_client, Onion Box); 9c8b147f76312e651faabb1411a3270efca984dd8f33bd8ded3ea611c7c583a1 (uip.exe, program de control Windows).
Domenii și servere raportate: hpncallback.gold5play[.]com și hpncallback.qianxunlbs[.]com (servere C2, nerezolvate la 23 octombrie); telegram-apk.uzyzx[.]com (gazdă de descărcare, nerezolvată); hw.android.videoflow[.]cn (încărcări de versiuni, cu 121.37.194[.]194); 159.138.237[.]10:32115 și 159.138.229[.]12:26379 (servere Redis); r-bp1jehsclgbuu48m7tpd.redis.rds.aliyuncs[.]com:65531 (Redis, componenta WeChat); 43.225.141[.]209 (releu Telegram).
URL-ul kfpt.oss-cn-hangzhou.aliyuncs[.]com/android/app/YingGai/ era folosit pentru descărcarea modulelor de hooking. Doctor Web a publicat separat indicatori pentru Baohuo, care pot completa căutările echipelor de securitate; orice alertă trebuie verificată în context, în special deoarece unele urme, precum fișierele LSPatch, pot avea și explicații legitime.