CyberJurnal

Știri · Analize · Securitate cibernetică

Secțiune

Securitate cibernetică

Știri despre atacuri cibernetice, ransomware, phishing și breșe de date, cu context tehnic și surse citate.

Securitate cibernetică

O singură stație compromisă ar putea deschide calea către root în rețeaua Tailscale

Un raport publicat de cercetătoarea Erica Windisch descrie cum o breșă inițială pe un singur dispozitiv ar putea duce la acces privilegiat pe alte servere accesibile prin Tailscale SSH. Testele au avut loc în laborator, iar compania investighează constatările, fără să fi publicat încă un patch sau un buletin de securitate.

25 octombrie la 19:05 · 6 min

Securitate cibernetică

Un fișier Markdown din Downloads poate întoarce un agent AI împotriva utilizatorului

Cercetătorii Forever Security au demonstrat că un fișier AGENTS.md plasat în folderul Downloads poate determina agenți de programare să instaleze pachete malițioase sau să divulge acreditări. Riscul ține de instrucțiunile pe care agenții le urmează și de directoarele din care sunt lansați, nu de o vulnerabilitate software clasică.

25 octombrie la 16:38 · 4 min

Securitate cibernetică

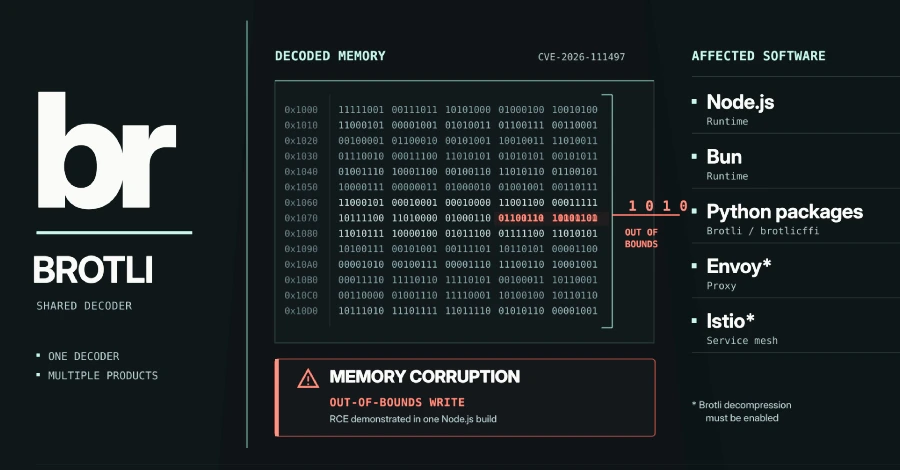
Brotli, fisura care se propagă prin Node.js, Bun, Envoy și pachetele Python

O eroare de corupție a memoriei în decodorul Brotli al Google, urmărită ca CVE-2026-111497 și evaluată critic de Google, deschide calea către execuție de cod la distanță într-o serie de produse extrem de populare. Fiecare aplicație trebuie să își actualizeze singură copia decodorului, iar pachetele Python rămân într-o zonă orbă pentru scannerele de dependențe.

24 octombrie la 12:25 · 6 min

Securitate cibernetică

Phantom: ecosistemul ransomware în care agenții AI execută atacurile, iar oamenii aprobă fiecare pas

O infrastructură expusă a scos la iveală cum afiliați ai grupărilor ransomware INC și The Gentlemen folosesc agenți AI, instrumente de intruziune și baze de date operaționale pentru a coordona atacuri asupra a 62 de organizații. Automatizarea nu înlătură operatorul uman: acesta formulează cererile, verifică acțiunile și conduce extorcarea.

24 octombrie la 08:47 · 4 min

Securitate cibernetică

BlackX, bootkitul care revine printr-o ușă lăsată deschisă în Secure Boot

Un bootkit UEFI atribuit cu prudență grupării APT41 a vizat organizații diplomatice din Asia Centrală, exploatând sisteme Windows actualizate, dar fără revocările Secure Boot activate manual. BlackX poate compromite pornirea sistemului, poate sabota instrumentele de securitate și poate facilita spionajul pe termen lung.

23 octombrie la 19:27 · 5 min