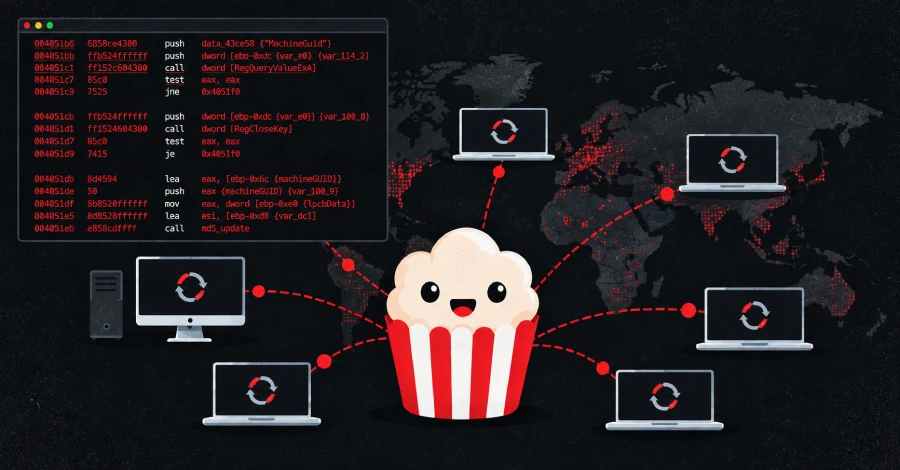
Între noiembrie 2025 și martie 2026, firma olandeză de securitate Eye Security a trimis peste două milioane de actualizări către calculatoare pe care nu le deținea, pentru a opri un updater abandonat al aplicației Time4Popcorn. Componenta putea permite unui atacator să preia controlul asupra sistemelor care încă o foloseau, cu privilegii maxime.
Time4Popcorn este o copie abandonată a Popcorn Time, aplicația gratuită care transmitea filme și seriale piratate prin BitTorrent. Proiectul original s-a închis în 2014, însă mai multe versiuni au continuat sub același nume; o inițiativă legală separată, apărută în 2025, nu are legătură cu software-ul investigat.

Un updater uitat, redescoperit printr-o vânătoare de amenințări
Investigația a pornit în timpul unei verificări de rutină a rețelelor unui client Eye Security. Analiștii au observat că Updater.exe, instalat pe un laptop, încerca repetat să contacteze o adresă web care nu mai era înregistrată; firma a preluat domeniul pentru a afla ce sisteme se conectau și a primit aproximativ 50 de cereri pe secundă.
Operațiunea, numită IXIM, a fost prezentată ulterior într-un raport și într-o conferință la Hack.lu, pe 22 octombrie. Pe parcursul a șase luni, cererile au inclus peste 3,8 milioane de identificatori hardware diferiți, însă aceștia nu reprezentau o numărătoare sigură: unele calculatoare Windows împărțeau același identificator, iar unele Mac-uri îl schimbau.
Pe baza acestor limitări, Eye a estimat că updaterul era prezent pe 2,5–3 milioane de calculatoare Windows și 250.000–350.000 de Mac-uri. Programul rula în fundal de la pornirea sistemului și verifica existența unor versiuni noi printr-o conexiune necriptată, fără să confirme cine trimisese fișierul de actualizare.
O adresă abandonată putea livra cod cu privilegii de administrator
Riscul venea din combinația dintre domeniile abandonate și puterea updaterului: oricine înregistra adresa potrivită putea furniza propriul program tuturor dispozitivelor care o contactau. Actualizarea era instalată fără verificarea expeditorului, la nivelul SYSTEM în Windows și root în macOS, oferind atacatorului acces extins asupra sistemului.
Eye a avertizat că un astfel de acces putea fi folosit pentru instalarea unui ransomware, furtul parolelor salvate sau includerea calculatoarelor într-un botnet. O analiză a adreselor IP care se conectau a indicat utilizatori casnici din întreaga lume, dar și sisteme din rețele guvernamentale, militare și corporative; firma a subliniat că este „greu să tragi concluzii” doar din aceste observații.
Vulnerabilitatea a fost dezvăluită în iunie și este urmărită ca CVE-2026-30612; CISA îi acordă un scor de 9,8 din 10. Sunt afectate Time4Popcorn pentru Windows până la versiunea 6.2.1.18 inclusiv, pentru Mac până la 6.2.1.17 inclusiv și pentru Android până la 3.5.0.173 inclusiv.
Actualizările au oprit componenta, nu au reparat aplicația
Cum nu mai exista o companie care să întrețină produsul și nu era disponibil un patch oficial, Eye a decis să folosească updaterul împotriva propriei vulnerabilități. După consultarea unor specialiști juridici, firma a trimis o actualizare concepută doar să oprească și să dezactiveze componenta, fără să șteargă fișiere sau să colecteze date.
Eye a comparat intervenția cu Operațiunea Ladybird din 2021, când poliția olandeză a trimis actualizări calculatoarelor infectate cu botnetul Emotet pentru a dezactiva malware-ul. Diferența importantă, a spus firma, este că utilizatorii Popcorn Time instalaseră singuri aplicația, însă „niciunul nu a ales să aibă ani la rând un updater uitat rulând în fundal”.
La scurt timp după începerea operațiunii, actualizarea Eye a fost încărcată pe VirusTotal, iar produse antivirus au început să o detecteze drept malware — o etichetă explicabilă pentru un program care dezactivează un serviciu Windows. Blocarea lăsa însă updaterul vulnerabil activ, așa că Eye a modificat pachetul până când un singur motor antivirus a continuat să îl semnaleze.
Până în decembrie 2025, firma actualizase peste un milion de sisteme, iar traficul către domeniile sale scăzuse cu aproximativ 90%. La 1 martie 2026, Eye mai trimitea circa 5.000 de actualizări pe zi, o reducere de 98%; considerând că volumul rămas nu mai prezenta interes pentru operatorii de botneturi, a oprit campania după peste două milioane de descărcări.
La sfârșitul lunii martie, Eye a transferat cele 15 domenii aflate sub controlul său către Shadowserver Foundation, organizație nonprofit care preia domenii abandonate sau malițioase pentru a le scoate din circulație. Înregistrările publice pentru popcorntimeupd[.]xyz indică acum serverele sinkhole ale Shadowserver, iar transferul este datat 20 martie 2026.
Nu toate adresele de care depindea updaterul au putut fi preluate: unele aparțin unor terți și rămân în afara controlului Eye, astfel că dispozitivele care le contactează pot fi încă expuse. Firma nu a găsit dovezi că altcineva ar fi livrat cod prin domeniile verificate; cele deja înregistrate de alte persoane erau parcate sau oferite spre vânzare, nu distribuiau actualizări.
Utilizatorii din România și UE ar trebui să dezinstaleze aplicația
Oprirea updaterului nu face Time4Popcorn sigur. Potrivit Eye, aplicația folosește un motor de browser din 2014, cu sandbox-ul de securitate dezactivat, încarcă materiale prin conexiuni necriptate și preia cod de la alte adrese web abandonate; firma a înregistrat și aceste domenii, demonstrând printr-o probă funcțională că ar fi putut executa cod pe sistemele care deschideau aplicația.
Pentru utilizatorii din România și din restul Uniunii Europene, riscul nu depinde de existența unei ținte locale specifice: un calculator vulnerabil poate deveni punct de acces pentru furtul de parole, ransomware sau activități de botnet, indiferent dacă aparține unei persoane, unei companii ori unei instituții. Prezența unor adrese IP asociate rețelelor guvernamentale și corporative justifică verificări defensive, dar nu dovedește că acestea au fost compromise.
Recomandarea principală este dezinstalarea Popcorn Time, nu doar oprirea updaterului. Pe Windows, componenta poate fi oprită cu sc.exe stop "Update service", apoi dezactivată cu sc.exe config "Update service" start= disabled; pe Mac, serviciul PT.updd poate fi descărcat cu launchctl unload -w /Library/LaunchDaemons/PT.updd.plist.
Pe Android, updaterul este integrat în aplicație, nu poate fi dezactivat separat și se instalează doar după ce utilizatorul acceptă solicitarea; Eye nu a trimis actualizări către dispozitive Android, iar dezinstalarea rămâne singura remediere. Pentru verificarea rețelelor, echipele de securitate pot căuta fișierele Updater.exe și PT.updd, precum și conexiuni către domeniile enumerate în raportul Eye, care include 20 de adrese și hash-urile fișierelor.
La 23 octombrie 2026, CVE-2026-30612 nu figura în catalogul CISA al vulnerabilităților exploatate cunoscute. Absența din acel catalog nu schimbă însă gravitatea designului: updaterul accepta cod fără autentificarea sursei, iar restul aplicației rămâne nesigur chiar și după dezactivarea componentei compromise.