O rețea clandestină numită Silent Train a ajutat gruparea de spionaj cibernetic Volt Typhoon să exploateze patru campanii zero-day și să obțină acces strategic la organizații sensibile, potrivit unei analize publicate de Lumen Technologies Black Lotus Labs. Infrastructura, între timp dezactivată, folosea dispozitive compromise din locuințe, rețele IoT și medii enterprise, apoi își ștergea urmele după fiecare operațiune.
Silent Train a fost observată pentru prima dată spre sfârșitul lui 2023. Scopul său nu era doar să ascundă originea atacurilor, ci să susțină etape esențiale ale intruziunii: exploatarea vulnerabilităților, furtul de credențiale, exfiltrarea datelor și menținerea accesului în rețelele victimelor.
Patru campanii zero-day, de la Versa la platformele SD-WAN
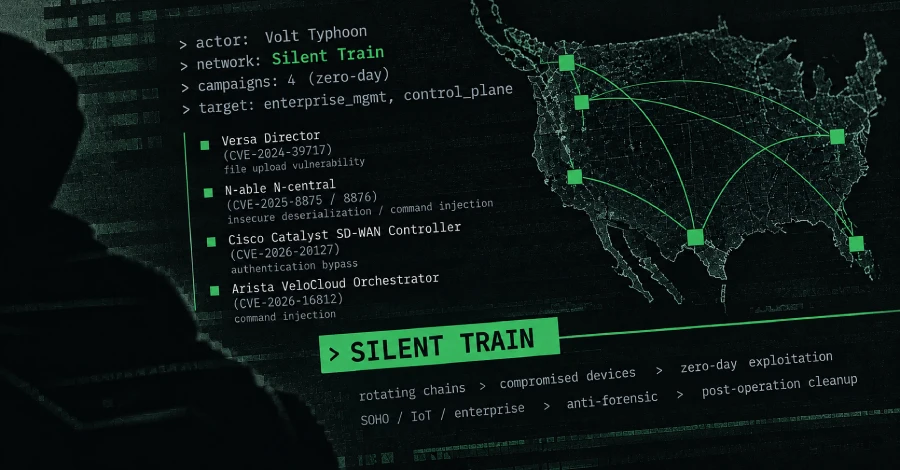
Analiza Black Lotus Labs identifică patru campanii zero-day desfășurate prin Silent Train. Una a vizat Versa Director, prin vulnerabilitatea CVE-2024-39717, o problemă de încărcare a fișierelor exploatată pentru a instala VersaMem, un web shell personalizat conceput să colecteze credențiale și să faciliteze accesul la clienții din aval.
Celelalte campanii au vizat vulnerabilitățile CVE-2025-8875 și CVE-2025-8876 din N-able N-central — probleme de deserializare nesigură și injecție de comenzi —, CVE-2026-20127, ocolire a autentificării în Cisco Catalyst SD-WAN Controller, și CVE-2026-16812, injecție de comenzi în sistemul de operare din Arista VeloCloud Orchestrator.
Separat, Volt Typhoon este suspectată că a exploatat o vulnerabilitate probabil de tip zero-day în Quest KACE, înainte ca aceasta să fie remediată în octombrie 2025. Campania ar fi afectat peste 30 de victime, însă raportul o descrie distinct de cele patru campanii confirmate prin Silent Train.
Sursă foto: blogger.googleusercontent.com
Țintele erau alese pentru valoarea accesului pe care îl puteau deschide către alte organizații sau rețele sensibile. Atacatorii au vizat platforme de management al endpointurilor, sisteme de administrare a rețelelor, orchestratoare SD-WAN și tehnologii de control central — componente care pot oferi vizibilitate și influență asupra unor medii enterprise extinse.
Lanțuri de relee schimbate după fiecare operațiune
Silent Train a funcționat ca un sistem multistratificat, în care traficul trecea prin mai multe dispozitive înainte să ajungă la victimă. Sesiunile porneau de la servere private virtuale (VPS) amplasate în afara Statelor Unite, continuau prin dispozitive SOHO și IoT compromise din alte țări și ajungeau la țintă printr-un releu situat în SUA.
Releele americane ajutau atacatorii să evite geofiltrarea și listele de blocare bazate pe reputația adreselor IP. În locul unei infrastructuri persistente, Volt Typhoon construia lanțuri de dispozitive pentru o anumită sesiune, apoi le demonta și le înlocuia, reducând șansele de detectare, atribuire și întrerupere.
Black Lotus Labs a identificat cel puțin 27 de clase de dispozitive folosite în rețea. Lista acoperă produse SOHO și IoT de la TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel și Cambium, dar și platforme enterprise precum Fortinet, Cisco, PRTG, Mirth Connect și CyberPanel.
Operatorii exploatau interfețe web expuse pe dispozitivele de releu și instalau numai componentele necesare pentru a permite acces SSH în lanț. Acestea includeau servicii SSH temporare, chei, fișiere de configurare și utilitare deja disponibile în sistem; la încheierea operațiunii, atacatorii eliminau artefactele și desfăceau traseul folosit.
O sesiune Silent Train dura, în medie, aproximativ patru ore, iar unele se încheiau după doar câteva minute. Tipurile de dispozitive aveau adesea roluri bine delimitate: modemurile Intelbras apăreau ca noduri de retransmisie, în timp ce echipamentele Netgear Orbi și Fortinet FortiGate serveau drept intermediari sau puncte de ieșire din SUA.
De la rețeaua efemeră la o infrastructură hibridă
Activitatea Silent Train ar fi început să prindă contur în jurul lunii noiembrie 2023, cu câteva săptămâni înaintea primei operațiuni de dezactivare a KV-botnet, o rețea IoT asociată mai multor grupări sponsorizate de statul chinez, inclusiv Volt Typhoon. După o a doua intervenție împotriva botnetului, la sfârșitul lui ianuarie 2024, activitatea Silent Train a crescut, iar infrastructura a devenit mai diversă și mai efemeră.
În loc să păstreze relee stabile, gruparea a trecut la lanțuri de dispozitive compromise folosite o singură dată și reconstruite la nevoie. Black Lotus Labs descrie modelul drept o metodă de a proteja accesul valoros prin operațiuni compartimentate, în care fiecare componentă are un rol limitat și poate fi abandonată rapid.
Până la începutul lui 2025, rețeaua pare să fi evoluat către o arhitectură hibridă. Unele echipamente enterprise erau păstrate, în medie, între una și trei luni, în loc să fie schimbate după fiecare operațiune, iar variantele ulterioare au folosit tuneluri inverse și proxy-uri open-source precum Chisel și FRP pentru a transporta traficul de la dispozitivele compromise către infrastructura din amonte.
Volt Typhoon, cunoscută și sub numele de Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda și Voltzite, este activă cel puțin din 2021 și este asociată cu operațiuni de spionaj împotriva infrastructurii critice. Sunt vizate în special comunicațiile, energia, transporturile și sistemele de apă și ape uzate.
Raportul identifică sute de victime din telecomunicații, administrație, industria de apărare, comunicații prin satelit, universități și firme IT, precum și din sectoare precum energia, transportul maritim și feroviar, aviația și serviciile de urgență. În SUA, Hawaii, California și Texas s-au numărat printre zonele de interes, în parte datorită bazelor militare, infrastructurii de telecomunicații, contractorilor din apărare și rețelelor logistice prezente acolo.
De ce modelul contează pentru România și UE
Raportul nu indică victime din România sau din Uniunea Europeană; impactul direct descris este legat în principal de ținte americane. Riscul pentru organizațiile europene vine însă din tehnicile observate și din rolul transfrontalier al furnizorilor IT: o platformă de management compromisă poate deveni o cale către numeroși clienți, iar un dispozitiv de rețea vulnerabil poate fi înrolat într-un lanț de relee fără ca proprietarul să observe imediat.
Operatorii de infrastructură critică, furnizorii de telecomunicații și integratorii care administrează rețele pentru mai mulți clienți ar trebui să prioritizeze actualizarea Versa Director, N-able N-central, Cisco Catalyst SD-WAN Controller și Arista VeloCloud Orchestrator, dacă aceste produse sunt folosite în mediile lor. Interfețele de administrare expuse internetului trebuie restricționate, iar accesul privilegiat protejat prin autentificare multifactor și segmentare de rețea.
Echipele defensive ar trebui să caute servicii SSH temporare, chei sau fișiere de configurare apărute fără justificare, conexiuni de administrare din surse neobișnuite și trafic care traversează mai multe dispozitive înainte de a ajunge la sistemele interne. Telemetria trebuie păstrată suficient timp pentru a identifica tipare care ar putea dispărea după ștergerea artefactelor locale; sunt importante și verificarea integrității echipamentelor SOHO și IoT și închiderea serviciilor de management neutilizate.
Pentru companiile care operează în lanțuri de aprovizionare digitale, evaluarea riscului nu se poate opri la propriile servere. Accesul furnizorilor, sistemele de administrare centralizată și echipamentele folosite ca relee trebuie incluse în planurile de răspuns la incidente, cu proceduri pentru izolarea rapidă a unui dispozitiv compromis și notificarea clienților afectați.
Black Lotus Labs descrie Silent Train drept un cadru disciplinat, construit pentru a dobândi și păstra acces la scară, mai ales prin tehnologii centrale de management și control. Lecția pentru apărători este că un atac poate folosi infrastructura obișnuită a unor dispozitive compromise, se poate muta rapid între relee și poate lăsa puține urme după fiecare sesiune — ceea ce face esențiale monitorizarea continuă și remedierea promptă a sistemelor expuse.