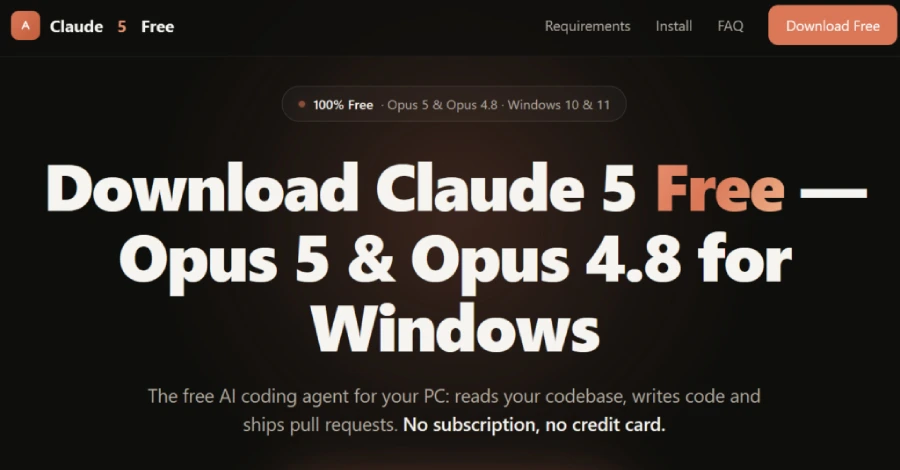
O campanie de malware denumită Yoba folosește aplicații false pentru Claude și ChatGPT ca să instaleze mineri de criptomonede pe calculatoarele utilizatorilor. Cercetătorii Check Point spun că atacatorii distribuie YobaLoader prin proiecte GitHub și pagini care par credibile, mascând componentele malițioase lângă executabile semnate ale OpenAI și Anthropic.
Proiecte GitHub false, împinse în rezultatele căutărilor
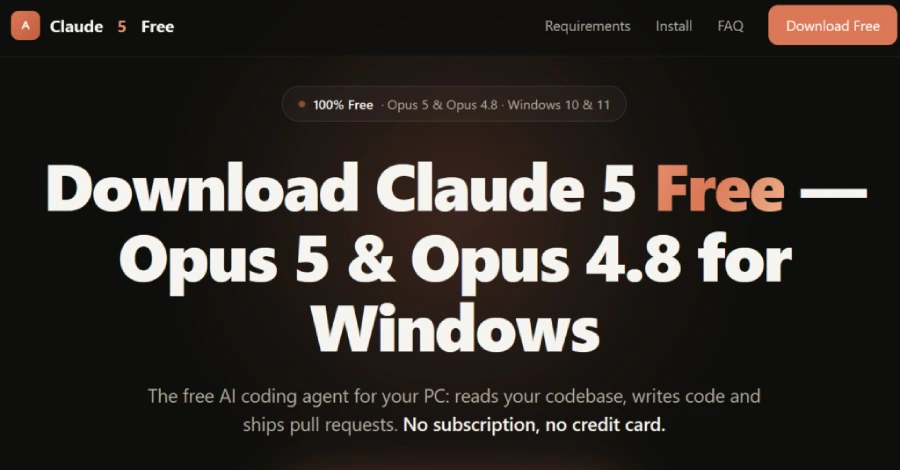
Proiectele promovează produse cu nume precum „GPT-5.6 Sol”, „GPT-6 Astra” și „Claude Opus”, prezentate drept aplicații desktop. Pentru a le conferi o aparență legitimă, atacatorii au creat și pagini GitHub.io cu descrieri ale funcțiilor; cercetătorii indică posibile tactici de manipulare SEO pentru a le urca în rezultatele Google.
Printre adresele identificate se numără github[.]com/gpt-5-6/sol-free-desktop, gpt-5-6.github[.]io, github[.]com/gpt-6-astra/gpt-6-astra.github.io și gpt-6-astra[.]github[.]io. Lista include și github[.]com/opus-5-0/opus-5-0.github[.]io, respectiv opus-5-0[.]github[.]io; publicația nu oferă dovezi că popularitatea proiectelor ar fi fost umflată prin rețele de conturi false.
Check Point a observat că proiectele folosesc adrese de e-mail diferite: edwardcarlsonmkym[@]outlook[.]com, daxschneiderdjuu[@]outlook[.]com și rioprestonlfyx[@]outlook[.]com. Activitatea de încărcare pare să corespundă fusurilor UTC+4, UTC-4 și UTC+3, o inconsecvență pe care cercetătorii o consideră o posibilă încercare de a ascunde fusul orar operațional real.
Un executabil semnat devine vehicul pentru DLL-ul malițios
Arhivele ZIP găzduite în proiecte includ Setup.exe, un executabil legitim și semnat asociat OpenAI Codex sau Claude, alături de winmm.dll, o bibliotecă malițioasă. Prin DLL sideloading, executabilul de încredere încarcă biblioteca din același pachet, o metodă care poate trece mai ușor de unele controale decât un program evident suspect.
Biblioteca, numită YobaDropper, verifică numele executabilului gazdă printr-o valoare hash: trebuie să corespundă lui 0xE6C2F326, asociat cu Setup.exe. Dacă este lansată singură, inclusiv într-un mediu de analiză, verificarea eșuează.
Malware-ul poate întârzia și execuția prin 200.000 de apeluri Sleep(5500), echivalentul a aproximativ 12,73 zile.
În plus, dropperul evită infectarea sistemelor cu anumite configurații de tastatură asociate Rusiei, Belarusului, Tadjikistanului, Armeniei, Azerbaidjanului, Georgiei, Kazahstanului, Kârgâzstanului, Turkmenistanului și Uzbekistanului. Este exclusă și limba tătară; Ucraina, inclusă istoric în filtre similare, lipsește din lista actuală, potrivit analizei.
De la ProgramData la comenzi mascate în DNS
YobaDropper pornește un al doilea lanț de DLL sideloading, folosind wmpdmc.exe și ampdui.dll. Copiază wmpdmc.exe din directorul system32 într-un director nou, WMProcess, creat sub ProgramData, apoi extrage și decriptează o componentă pe care o salvează acolo ca wmpdui.dll.
Persistența este asigurată printr-o sarcină programată, care lansează executabilul legitim pentru a încărca DLL-ul malițios. A doua componentă, YobaLoader, verifică la rândul ei executabilul gazdă: hash-ul trebuie să fie 0x552751E3, corespunzător lui wmpdmc.exe.
Astfel, simpla rulare a bibliotecii într-un sandbox nu reproduce neapărat comportamentul complet.
Loaderul descarcă o imagine de pe canalul Telegram t[.]me/yoba_fanclub și folosește ultimii 50 de octeți drept seed pentru un algoritm de generare a domeniilor. Acesta combină cuvinte din trei liste și un număr între 0 și 999, producând adrese de forma „adjective-noun-verb-digit.dedyn[.]io”.
Apoi, YobaLoader interoghează API-ul Google DNS-over-HTTPS pentru a obține o comandă codificată Base64 dintr-o înregistrare TXT asociată domeniului generat. Răspunsul este decriptat pentru a extrage adresa următoarei componente: files.catbox[.]moe/z5zpy9.dat.
Potrivit Check Point, folosirea DoH și a serviciilor obișnuite de găzduire poate îngreuna detectarea traficului de comandă și control prin monitorizarea DNS pasivă sau filtrele de rețea.
De ce riscul privește și organizațiile din România și UE
Payloadul descărcat este injectat în svchost.exe și rulează un miner de criptomonede XMRig. Pentru victime, efectele probabile sunt consumul neautorizat de resurse de procesare, degradarea performanței și costuri suplimentare; compromiterea unui calculator dintr-o rețea organizațională poate ridica și riscuri de securitate mai ample, chiar dacă raportul nu documentează furt de date.
Primele indicii plasează crearea primului depozit GitHub în jurul lunii iulie 2026, însă versiunile malițioase nu ar fi fost încărcate până la sfârșitul lui august. Variante timpurii ale YobaLoader excludeau doar Rusia și aveau verificări extinse anti-debugging și anti-mașină virtuală, eliminate ulterior. Evoluția arată că indicatorii tehnici se pot schimba.
Pentru companiile și instituțiile din România și UE, măsurile practice sunt să permită instalarea aplicațiilor AI doar din sursele oficiale, să blocheze sau să verifice atent executabilele descărcate din depozite neoficiale și să monitorizeze DLL-urile încărcate de programe semnate. Echipele de securitate ar trebui să caute directoare WMProcess în ProgramData, sarcini programate suspecte și conexiuni neobișnuite către Telegram, dedyn[.]io și catbox[.]moe.
Organizațiile nu ar trebui să considere semnătura digitală a unui executabil o garanție că întregul pachet este sigur: în acest caz, componenta semnată este folosită pentru a încărca o bibliotecă malițioasă. Analiza Check Point avertizează că interesul pentru instrumentele AI și încrederea în platforme cunoscute pot face ca un instalator fals să pară inofensiv la prima vedere.