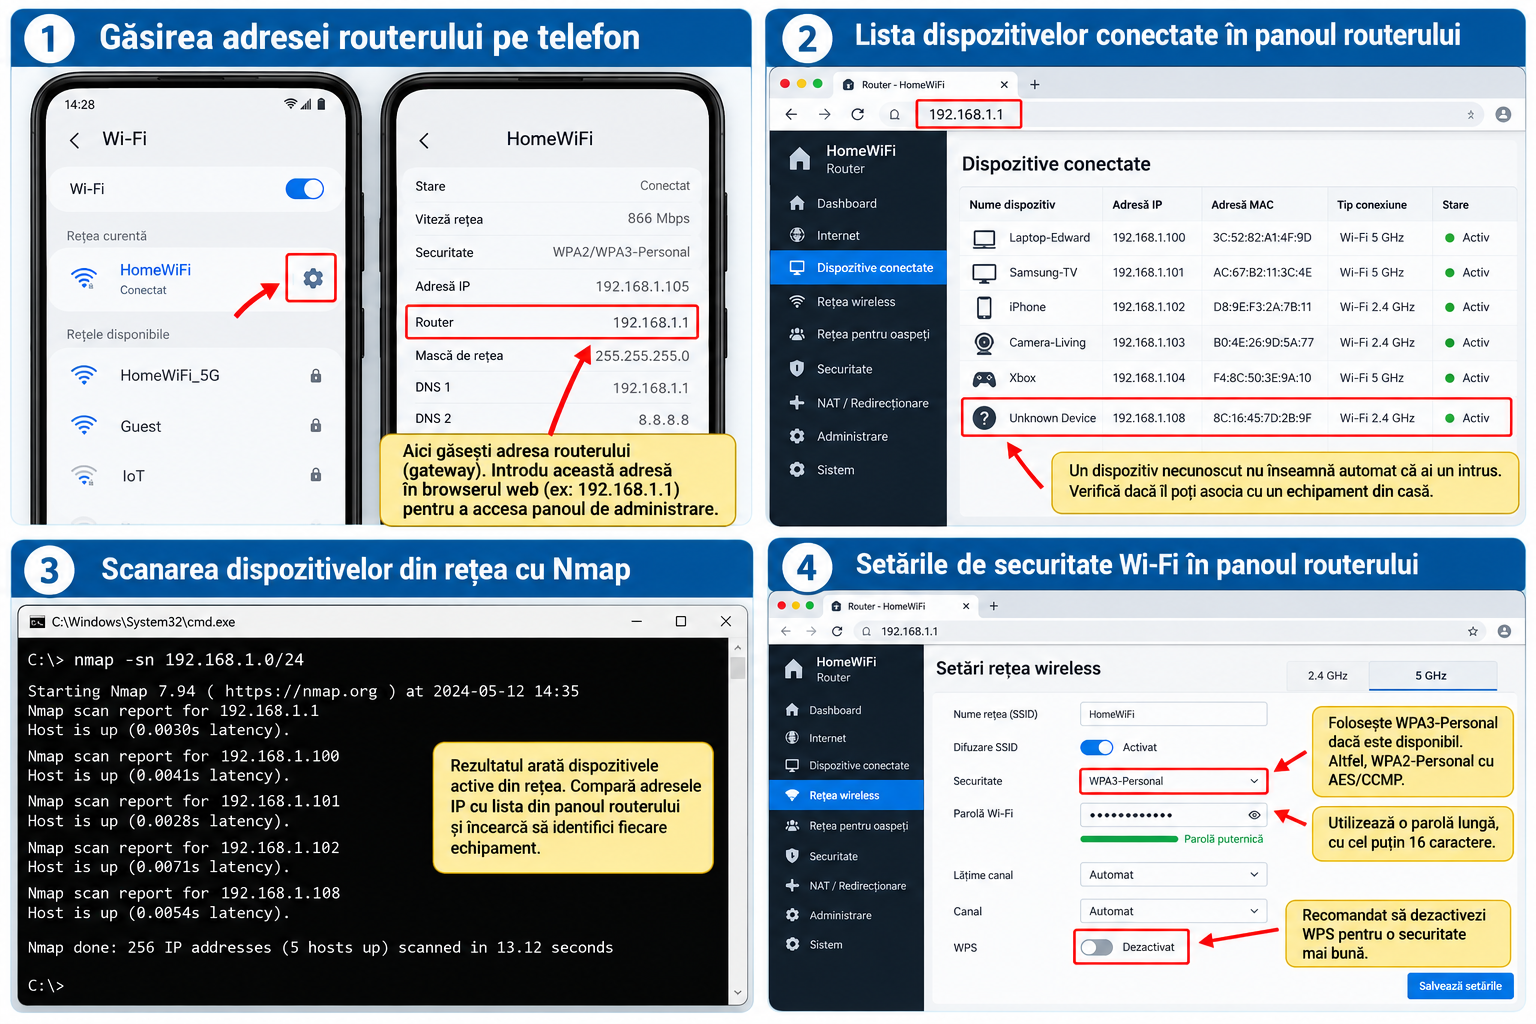
Securitatea cibernetică în călătorii: ghid complet pentru a-ți proteja telefonul, conturile și datele personale în străinătate
De la aeroport și rețele Wi-Fi publice până la SIM swapping, eSIM, verificările de frontieră și restricțiile digitale în anumite țări.
Actualizat: 24 octombrie 2026
Introducere: plecăm în vacanță, dar datele vin cu noi
Înaintea unei călătorii ne pregătim pașaportul, biletele și bagajele, dar rareori ne întrebăm dacă telefonul este pregătit. Pe el avem aplicații bancare, fotografii, autentificări, email, documente și acces la identitatea noastră digitală. Pierderea telefonului sau a controlului asupra numărului poate produce consecințe mai serioase decât dispariția unui bagaj.
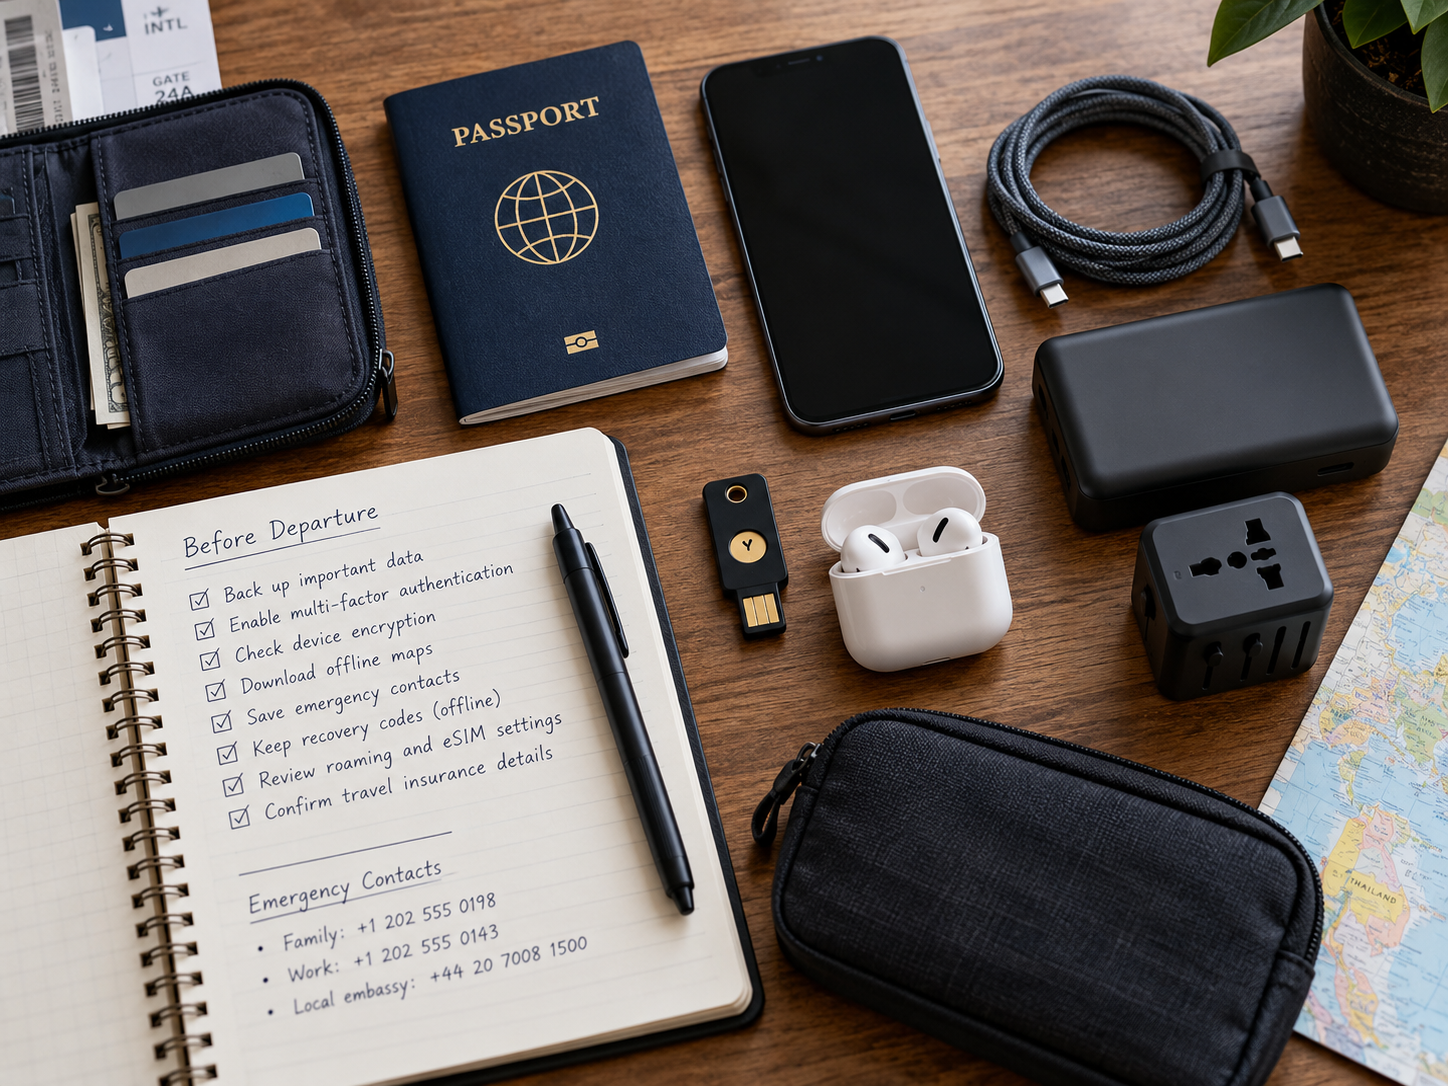
Pregătirea dispozitivelor și a metodelor de recuperare este esențială înaintea plecării.
Riscurile diferă între țări. În Germania predomină aceleași reguli de igienă digitală ca acasă, în timp ce destinații precum SUA, Canada, China sau Rusia impun să luăm în calcul și particularitățile frontierelor, legislației și comunicațiilor.
1. Înainte de plecare: pregătirea digitală începe acasă
Actualizează dispozitivele
Cu câteva zile înainte de plecare, actualizează iOS, Android, Windows sau macOS, browserul, aplicațiile bancare și cele de mesagerie. Dezinstalează aplicațiile neutilizate și verifică dacă dispozitivul mai beneficiază de actualizări. Nu amâna un update important până în minutele dinaintea îmbarcării: lasă timp să verifici funcționarea.
Activează criptarea și blocarea
Folosește un cod puternic, preferabil minimum șase cifre sau o parolă alfanumerică. Pe telefoanele moderne, criptarea este în general integrată în sistem și asociată blocării; pentru Windows verifică BitLocker sau Device Encryption, iar pentru macOS FileVault. Criptarea nu garantează protecția dacă dispozitivul este deblocat ori deja compromis.
Fă un backup verificat
Salvează fotografiile, documentele, contactele și datele importante într-un backup securizat și verifică posibilitatea recuperării. Păstrează offline informații esențiale: rezervări, asigurare, adresa hotelului, contacte de urgență și detalii pentru accesarea conturilor. O copie pe hârtie poate fi salvatoare când telefonul nu funcționează.
Configurează protecția antifurt
Pe iPhone, verifică Stolen Device Protection și Find My. Pe Android, verifică disponibilitatea Theft Detection Lock, Remote Lock, Identity Check și a serviciului de localizare. Funcțiile exacte depind de sistem și model.
Resurse: Apple – Stolen Device Protection și Google – Android Theft Protection.
2. SIM swapping: numărul poate fi furat fără să pierzi cartela
SIM swapping înseamnă transferarea frauduloasă a numărului către o cartelă SIM sau un eSIM controlat de atacator. Victima poate avea telefonul în mână, dar să nu mai primească apelurile și SMS-urile proprii. Dacă servicii importante încă folosesc SMS pentru autentificare sau recuperare, atacatorul poate încerca să profite de ele.
Plecarea din țară nu declanșează automat SIM swapping. Riscul este însă mai greu de gestionat când nu poți contacta rapid operatorul sau depinzi de SMS-uri pentru a intra în conturi.
Pierderea neașteptată a semnalului poate avea mai multe cauze, inclusiv un transfer fraudulos al numărului.
Cum te pregătești
- Contactează operatorul mobil și întreabă dacă oferă PIN pentru operațiuni administrative, verificare suplimentară, notificări la schimbarea SIM-ului și restricții la portare sau înlocuire.
- Folosește passkeys sau chei FIDO2 pentru conturile importante, când sunt disponibile. O aplicație de autentificare este preferabilă dependenței exclusive de SMS, dar codurile OTP rămân susceptibile la phishing.
- Verifică metodele de recuperare: un cont cu autentificare bună poate avea în continuare recuperare vulnerabilă prin SMS.
- Activează protecția suplimentară din aplicațiile de mesagerie, precum PIN-ul de înregistrare sau verificarea în doi pași.
- Păstrează în siguranță coduri de recuperare și o metodă de autentificare de rezervă, independentă de telefonul folosit în călătorie.
Atenție: PIN-ul cartelei SIM protejează folosirea cartelei; nu împiedică singur transferul numărului de către operator. Protecția contului de telefonie și a procedurii de portare este o chestiune distinctă.
Cum recunoști incidentul?
Pierderea neașteptată a serviciului mobil, notificări despre schimbarea cartelei ori autentificări suspecte pot indica un SIM swap. Lipsa semnalului poate avea și cauze obișnuite, inclusiv probleme de roaming.
Dacă suspectezi o fraudă, contactează imediat operatorul de pe alt dispozitiv, anunță banca dacă este necesar, securizează emailul principal de pe un dispozitiv sigur și revocă sesiunile neautorizate.
Surse: FTC – SIM swap scams; NIST SP 800-63B.
3. eSIM, SIM local sau roaming?
Un eSIM de călătorie poate oferi internet fără să înlocuiești SIM-ul românesc. Pentru telefoanele Dual SIM este util să păstrezi numărul principal pentru apeluri și SMS, iar eSIM-ul de călătorie să fie utilizat pentru date. Verifică selecția liniei de date, setările de roaming și compatibilitatea telefonului. Unele eSIM-uri turistice oferă exclusiv internet, fără apeluri.
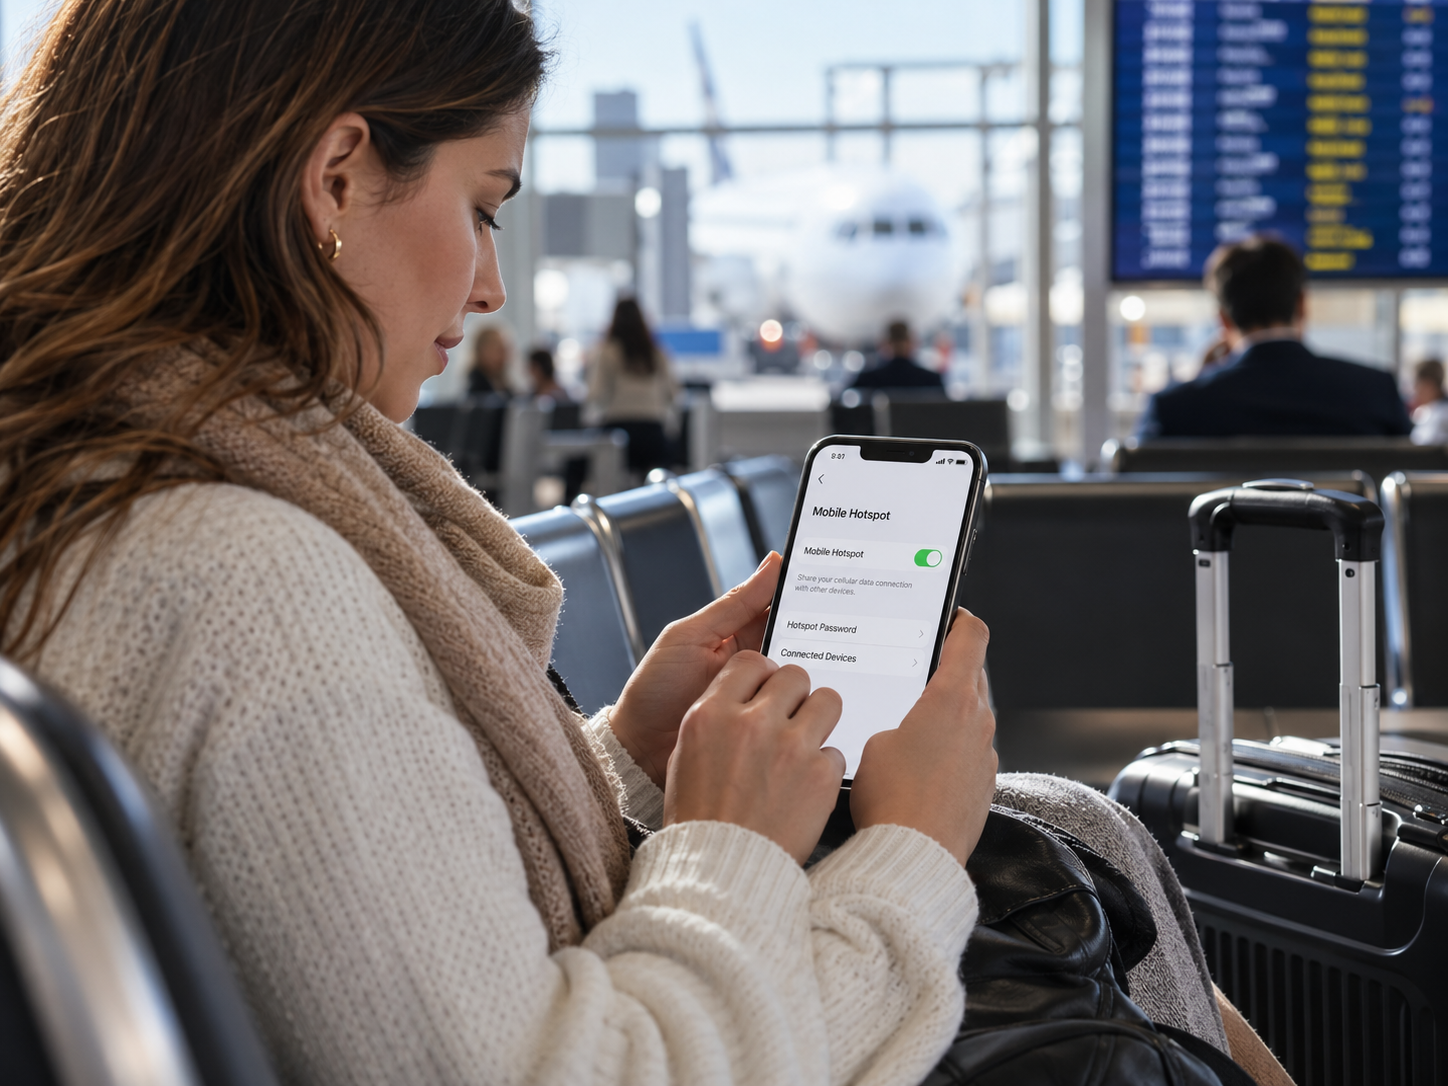
Datele mobile sau hotspotul personal pot fi o alternativă la o rețea Wi-Fi necunoscută.
eSIM nu elimină riscul SIM swapping, deoarece frauda poate viza transferul numărului la nivelul operatorului.
Începând cu 1 ianuarie 2026, potrivit ANCOM, regulile europene „Roam Like at Home” se aplică și în Republica Moldova și Ucraina, pe lângă UE/SEE, cu condițiile și limitele de utilizare rezonabilă relevante. Nu presupune că aceste reguli se aplică automat în Elveția, Regatul Unit, Turcia, Serbia, Egipt sau Emiratele Arabe Unite.
Verifică mereu tariful operatorului, inclusiv atunci când călătorești lângă frontiere și telefonul s-ar putea conecta la o rețea nedorită.
Sursă: ANCOM – Atenție la cheltuielile de roaming, iunie 2026.
4. În aeroport: Wi-Fi, USB și documente de călătorie
Wi-Fi public: atenție, nu panică
Majoritatea site-urilor și aplicațiilor moderne folosesc HTTPS, ceea ce oferă protecție importantă și pe rețele publice. Totuși, hotspoturile false, portalurile de autentificare frauduloase și dispozitivele infectate rămân riscuri reale.
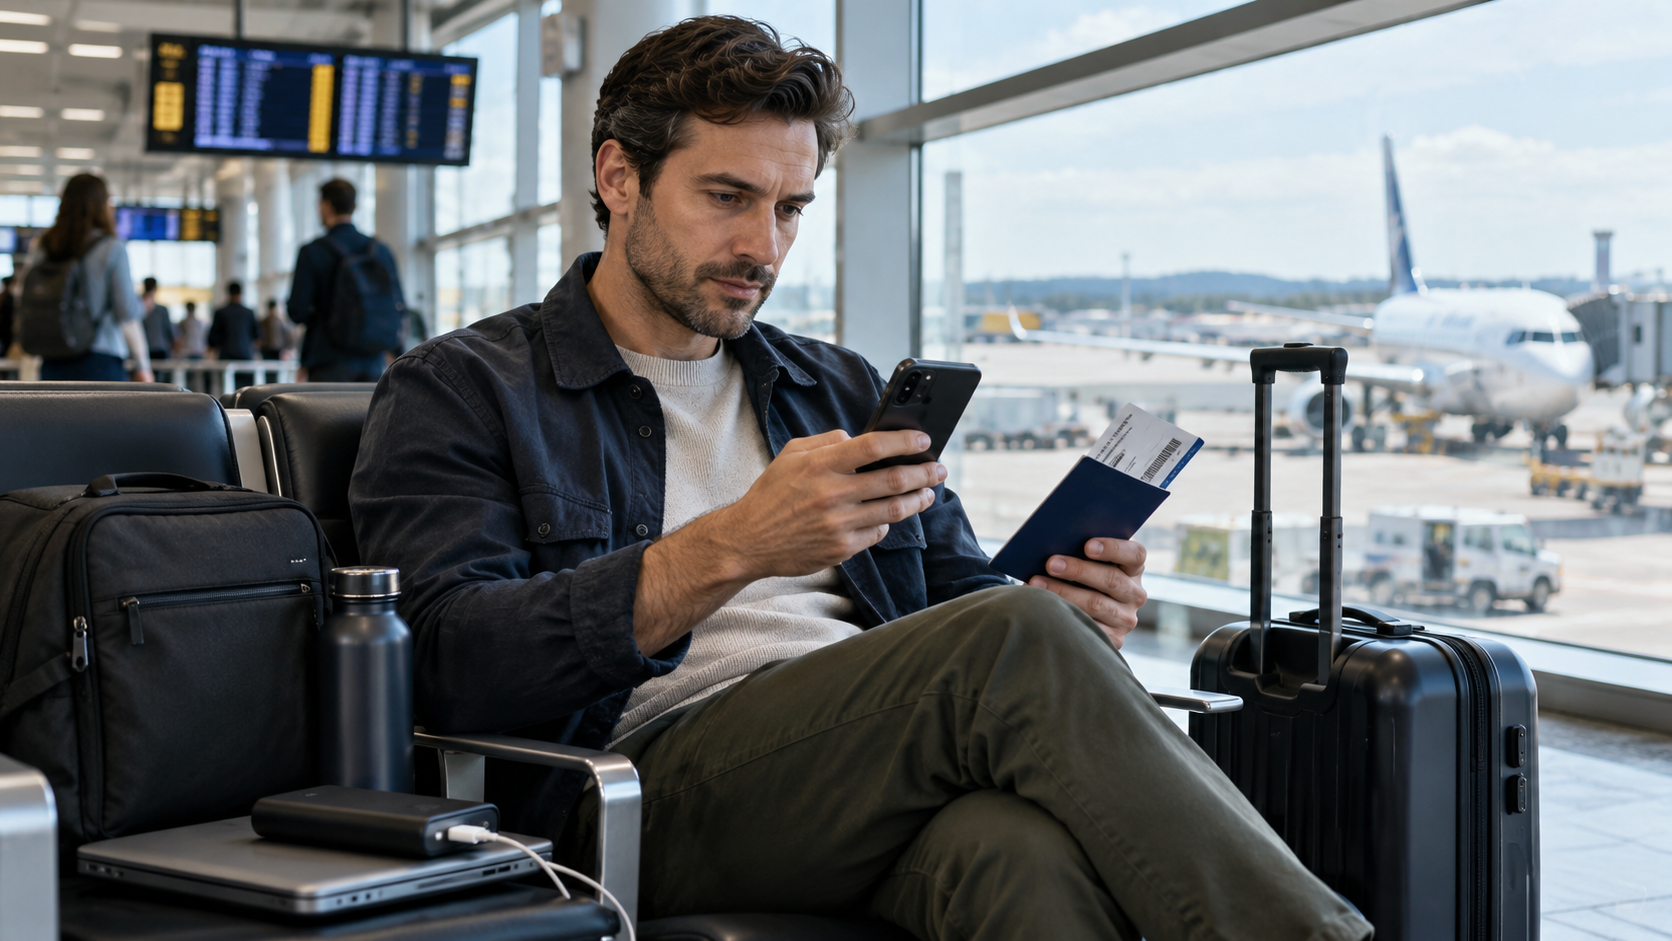
Folosirea propriului încărcător sau a unei baterii externe limitează conectarea la porturi USB necunoscute.
Verifică denumirea rețelei prin canalele oficiale ale aeroportului, dezactivează conectarea automată la rețele necunoscute și nu instala certificate sau profiluri solicitate de o pagină suspectă. Pentru operațiuni sensibile, preferă datele mobile ori hotspotul personal când este posibil.
Un VPN de încredere poate proteja traficul față de rețeaua locală, dar nu împiedică phishingul și nu repară un dispozitiv compromis. Verifică și legalitatea VPN-ului în țara de destinație.
Prizele USB și „juice jacking”
Există scenarii tehnice în care un port USB compromis ar putea fi folosit abuziv, dar nu trebuie afirmat că orice stație de încărcare din aeroport este periculoasă. O precauție simplă este folosirea încărcătorului propriu la priză sau a unei baterii externe. Nu accepta mesaje de tipul „Trust this computer” sau „Allow data access” pentru echipamente necunoscute.
Nu publica biletul de îmbarcare
Biletele pot conține numele, coduri de rezervare și coduri de bare sau QR. Evită să postezi online fotografii lizibile cu boarding pass-ul, pașaportul ori actele de identitate.
Sursă: FTC – Are Public Wi-Fi Networks Safe?.
5. În avion: securitatea nu intră în modul avion
Respectă regulile companiei privind dispozitivele wireless. Dacă folosești internetul aeronavei, tratează conexiunea ca pe orice Wi-Fi public. Nu instala certificate sau programe necunoscute pentru a „activa” serviciul, nu împrumuta dispozitive USB și nu lăsa laptopul nesupravegheat.
Protejează autentificările și datele sensibile inclusiv la hotel.
Pentru documente profesionale, ai grijă la persoanele care pot vedea ecranul: uneori expunerea vizuală accidentală este un risc mai realist decât atacurile tehnice sofisticate.
6. La hotel: securizează conexiunea și conturile
Confirmă rețeaua oficială a hotelului. Pe laptop, activează firewallul, folosește profilul de rețea publică și oprește partajarea inutilă a fișierelor. Nu ignora avertismentele despre certificatele site-urilor.
Evită calculatoarele comune ale hotelului pentru email sau internet banking. Dacă te autentifici pe televizorul din cameră într-un serviciu de streaming, deconectează-te înainte de plecare.
Acordă atenție și mesajelor frauduloase care par trimise de hotel sau platforma de rezervări. Solicitările urgente de plată prin linkuri neașteptate trebuie verificate folosind aplicația oficială sau numărul hotelului.
7. Codurile QR: utile, dar nu automat sigure
Un cod QR poate trimite către o pagină de phishing. FTC a avertizat inclusiv asupra codurilor lipite peste cele legitime la puncte de plată, precum parcările.
Înainte să deschizi un link, verifică adresa afișată și domeniul real. Pentru bilete, parcări sau servicii de transport, folosește pe cât posibil aplicația oficială. Nu introduce date bancare, parole și coduri OTP pe pagini neașteptate.
Un QR nu infectează automat telefonul; de obicei riscul apare prin accesarea destinației frauduloase sau instalarea ulterioară a unui fișier.
8. Ce măsuri suplimentare iei în funcție de țară?
Riscul cibernetic și regulile de frontieră nu sunt identice peste tot. Tabelul este un rezumat al aspectelor de verificat, nu un clasament al siguranței statelor.
| Destinație | Aspect relevant | Măsură recomandată |
|---|---|---|
| UE/SEE | Phishing, furt, roaming și Wi-Fi | Backup, MFA și verificarea conexiunilor |
| SUA | Posibile verificări ale dispozitivelor la frontieră | Minimizează datele confidențiale locale |
| Canada | Competențe CBSA privind dispozitivele digitale | Citește regulile de frontieră înainte de sosire |
| Regatul Unit | Reguli speciale la frontieră; roaming separat | Plan de conectivitate și igienă digitală |
| China | Restricții asupra serviciilor și VPN-urilor | Verifică aplicațiile permise; dispozitiv dedicat pentru date sensibile |
| Rusia | Riscuri privind monitorizarea și comunicațiile | Evaluare individuală și minimizarea datelor |
| Emiratele Arabe Unite | Restricții privind unele servicii de comunicații | Verifică legalitatea aplicațiilor utilizate |
| Turcia | Acces restricționat la unele servicii eSIM | Pregătește și testează conectivitatea înainte de plecare |
| India | Phishing turistic, site-uri false, întreruperi locale | Canale oficiale și copii offline ale documentelor |
Statele Unite
U.S. Customs and Border Protection poate verifica dispozitive electronice în anumite condiții la frontieră; sunt diferențiate verificările de bază și cele avansate. Aceasta nu este o procedură aplicată tuturor călătorilor. Dacă ai date de serviciu confidențiale, limitează informațiile de pe dispozitiv și consultă politica angajatorului.
CBP – Border Search of Electronic Devices
Canada
CBSA descrie posibilitatea verificării dispozitivelor digitale în anumite circumstanțe și potențialele consecințe ale refuzului de cooperare. Informează-te înainte de plecare asupra regulilor aplicabile.
CBSA – Examining digital devices
Regatul Unit
Pentru turiști, riscurile obișnuite includ frauda și furtul. Există însă și competențe speciale de examinare în anumite controale de frontieră, inclusiv în cadrul Schedule 7 din Terrorism Act 2000. Regimul roamingului nu trebuie confundat cu cel din UE.
China
Unele servicii internaționale pot fi inaccesibile prin conexiunile locale, iar utilizarea VPN-urilor este supusă reglementărilor. Pentru informații profesionale sensibile, ia în calcul un telefon sau laptop dedicat călătoriei și cât mai puține date stocate local. Verifică din timp ce aplicații poți utiliza legal și efectiv.
Rusia
Avertizările oficiale evidențiază probleme legate de monitorizarea comunicațiilor și riscuri pentru dispozitivele electronice. Evită transportarea inutilă a cheilor administrative, a documentelor clienților sau a arhivelor profesionale; consultă și avertizările consulare.
Emiratele Arabe Unite
Anumite servicii de apeluri și comunicații pot avea restricții locale. Un VPN nu transformă automat folosirea unui serviciu restricționat într-o activitate legală. Verifică regulile înainte de plecare.
Turcia
Verifică situația serviciului eSIM ales înainte de plecare, întrucât accesul la anumiți furnizori poate fi restricționat. Nu presupune că vei putea achiziționa sau configura orice eSIM după aterizare.
India
Folosește portalurile oficiale pentru documente, bilete și servicii guvernamentale. Verifică regulile privind SIM-urile și posibilitatea întreruperilor de internet în unele regiuni.
Înaintea fiecărei plecări, verifică și condițiile de călătorie publicate de MAE România. Reglementările se schimbă, iar recomandările generale nu înlocuiesc informațiile consulare actuale.
9. Călătoriile de afaceri: protejarea companiei
Un laptop pierdut nu afectează doar proprietarul: poate expune clienți, documente, credențiale administrative și infrastructură.
Pentru deplasările profesionale: folosește dispozitive gestionate de companie, criptate și actualizate; acces limitat la sisteme; conexiuni aprobate; cât mai puține documente locale. Nu transporta inutil backupuri, baze de date, certificate, tokenuri sau chei SSH cu privilegii ridicate.
Pentru destinații sensibile, organizația poate pregăti un dispozitiv dedicat, cu acces temporar și revocabil. După revenire, echipamentul trebuie verificat înainte de reconectarea la infrastructura critică atunci când există un motiv de suspiciune.
Sursă: Canadian Centre for Cyber Security – Device security for travel.
10. Dacă telefonul îți este furat în străinătate
- Localizează și blochează dispozitivul prin Find My sau serviciul Android corespunzător, dacă le-ai configurat.
- Contactează operatorul pentru blocarea liniei ori protejarea numărului, dacă există risc de utilizare frauduloasă.
- De pe un dispozitiv de încredere, securizează emailul principal, metodele de recuperare și sesiunile active.
- Informează banca dacă aplicațiile sau datele financiare pot fi expuse.
- Anunță departamentul IT dacă este un dispozitiv profesional.
- Raportează furtul autorităților locale și păstrează dovada sesizării.
Nu încerca să recuperezi singur un telefon afișat pe hartă într-un loc suspect.
11. După întoarcerea în România
Verifică sesiunile de autentificare, activitatea bancară, aplicațiile instalate în deplasare și rețelele memorate. Elimină accesul la dispozitive partajate și șterge eSIM-ul turistic doar când nu mai ai nevoie de serviciu și ai verificat condițiile furnizorului.
Dacă există semne de compromitere, nu conecta dispozitivul direct la rețeaua companiei. Solicită evaluare tehnică și schimbă parolele afectate de pe alt dispozitiv sigur. Nu este necesară schimbarea tuturor parolelor după fiecare vacanță în lipsa unui incident.
12. Cinci mituri de evitat
„VPN-ul mă face imposibil de atacat.” Fals: nu blochează toate fraudele și aplicațiile malițioase.
„eSIM elimină SIM swapping.” Fals: transferul numărului este posibil și către eSIM.
„Orice Wi-Fi public este nesigur.” Inexact: HTTPS protejează majoritatea conexiunilor moderne, însă identitatea rețelei și phishingul contează.
„Parola telefonului garantează protecție absolută.” Fals: depinde de criptare, starea sistemului și context.
„În aeroport pericolul principal este un hacker sofisticat.” Nu neapărat: un telefon pierdut, un QR fraudulos ori un mesaj fals pot produce efecte serioase.
13. Checklist înainte de plecare
Cu câteva zile înainte
- Actualizează dispozitivele și aplicațiile.
- Verifică criptarea și blocarea ecranului.
- Fă backup și testează recuperarea.
- Activează funcțiile antifurt.
- Configurează passkeys/MFA și metodele de recuperare.
- Verifică protecțiile contului de la operatorul mobil.
- Pregătește accesul la internet, roamingul și eSIM-ul.
- Citește regulile digitale și de frontieră ale destinației.
În ziua plecării
- Ai documentele esențiale și offline.
- Ai încărcătorul propriu și o baterie externă.
- Știi cum să contactezi operatorul și banca fără telefonul principal.
- Ai dezactivat conectarea automată la rețele necunoscute.
În călătorie
- Verifici linkurile, portalurile Wi-Fi și codurile QR.
- Nu publici documente de călătorie lizibile.
- Nu aprobi autentificări neașteptate.
- Nu lași dispozitivele nesupravegheate.
- Urmărești notificările financiare și de securitate.
Concluzie
Securitatea cibernetică nu trebuie să transforme vacanța într-o sursă de teamă. Majoritatea măsurilor sunt simple: actualizări, criptare, backup, protecția numărului de telefon și autentificare puternică. În țările cu reguli digitale diferite sau atunci când transportăm date profesionale, pregătirea trebuie adaptată.
Înainte să pleci din țară, asigură-te că pierderea telefonului nu înseamnă și pierderea identității tale digitale.
Surse de documentare
- Australian Cyber Security Centre – Travelling overseas
- Smartraveller – Cyber security overseas
- CISA
- NIST SP 800-63B
- FTC – SIM swapping
- FTC – Public Wi-Fi
- ANCOM – Roaming
- CBP – Border Search
- CBSA – Digital devices
- MAE România
Notă: Regulile de frontieră, serviciile disponibile și condițiile legale pot suferi modificări. Verifică informațiile oficiale înainte de fiecare călătorie. Acest ghid nu reprezintă consultanță juridică sau consulară.