Parola „123456” încă este folosită. Tu cât de sigur ești pe internet?
Ai o parolă pentru e-mail, alta pentru Facebook, poate una pentru magazinul online, una pentru bancă și încă zece pentru servicii pe care abia ți le mai amintești. Sau, mai rău, ai aceeași parolă peste tot, pentru că este mai simplu.
Problema este că un atacator nu trebuie să îți ghicească toate parolele. Uneori, este suficient să o obțină pe cea folosită pe un singur site și să încerce aceeași combinație și în alte locuri.
În acest tutorial CyberJurnal îți explicăm, fără termeni tehnici inutili, ce înseamnă o parolă sigură, care sunt greșelile obișnuite, ce face un password manager (manager de parole) și cum începi să îl folosești.
1. Cele mai cunoscute parole sunt și cele mai proaste alegeri
În raportul său din 2025, realizat împreună cu NordStellar și cercetători independenți, NordPass a analizat date agregate provenite din breșe și colecții de parole expuse. Rezultatul este îngrijorător: „123456” continuă să fie cea mai frecventă parolă la nivel global, potrivit concluziilor raportului.
Printre exemplele care apar în clasamentele publicate de NordPass se regăsesc:
1234561234567891234512345678password1234567890
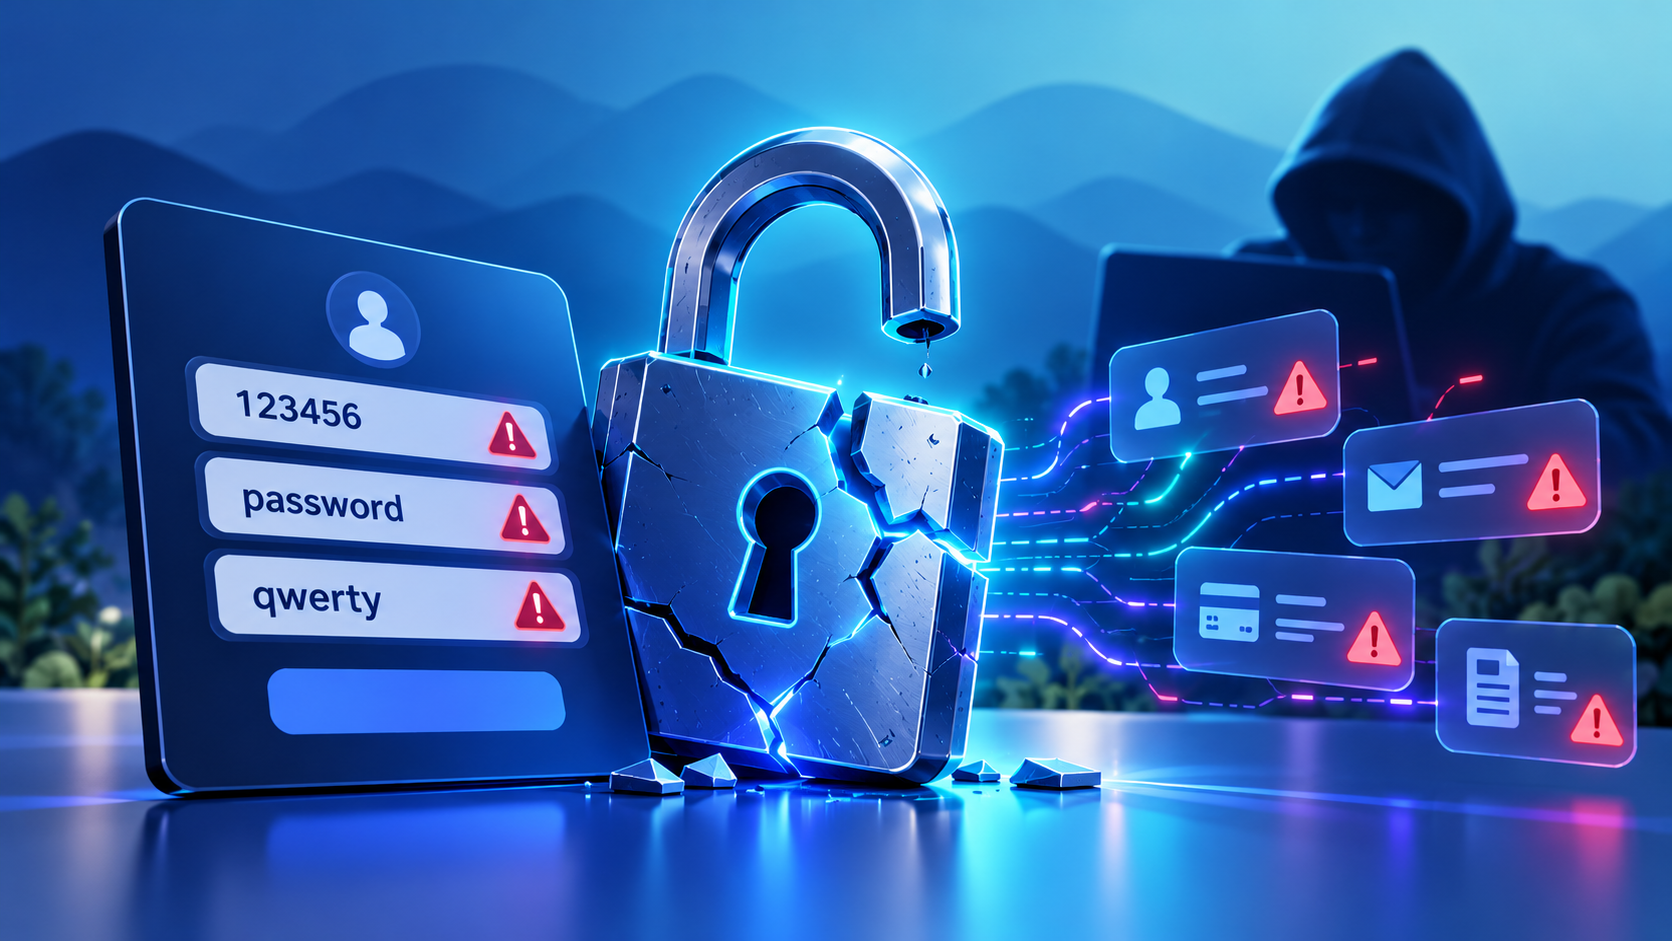
Parolele foarte cunoscute sunt printre primele încercate în atacurile automate.
Și parole precum qwerty, admin sau Password123! sunt alegeri previzibile, chiar dacă nu pretindem că acestea ocupă aceleași poziții în clasamentul global din 2025.
Atenție: exemplele de mai sus nu reprezintă un clasament propriu pentru România și nici o listă ordonată a primelor zece parole globale. Ele arată tiparele pe care atacatorii le verifică foarte devreme.
De ce sunt periculoase? Pentru că atacatorii nu încearcă parolele doar la întâmplare. Folosesc liste de parole cunoscute, combinații populare, informații publice despre persoane și programe care automatizează încercările.
Sursă: NordPass – Top 200 Most Common Passwords, ediția 2025.
2. Ce înseamnă, de fapt, o parolă sigură?
O parolă bună are trei caracteristici esențiale:
Este lungă. Cu cât o parolă este mai lungă și mai puțin previzibilă, cu atât este mai dificil de ghicit. Pentru un cont protejat doar prin parolă, standardul american NIST SP 800-63B-4 cere serviciilor un minimum de 15 caractere. CISA recomandă, pentru publicul larg, parole de cel puțin 16 caractere.
Este unică. Parola folosită pentru e-mail nu trebuie să fie aceeași cu cea pentru Facebook, un magazin online sau contul bancar. Aceasta este, probabil, cea mai importantă schimbare pe care o poți face astăzi.
Este greu de anticipat. Numele copilului, data nașterii, numărul de telefon, numele animalului de companie sau combinațiile de tipul Nume2026! sunt mai ușor de ghicit decât par la prima vedere.
Dar nu trebuia neapărat să conțină o literă mare, o cifră și un simbol?
Aceasta este o regulă pe care mulți am învățat-o de-a lungul timpului. Însă recomandările au evoluat. NIST nu mai recomandă ca site-urile să impună artificial combinații obligatorii de categorii de caractere. O parolă scurtă și previzibilă nu devine puternică doar pentru că înlocuiești litera „a” cu „@”.
Dacă un site îți cere simboluri și majuscule, respectă regulile sale, dar nu sacrifica lungimea și unicitatea.
Sursă: NIST – Digital Identity Guidelines, SP 800-63B-4 și CISA – ghid pentru parole puternice.
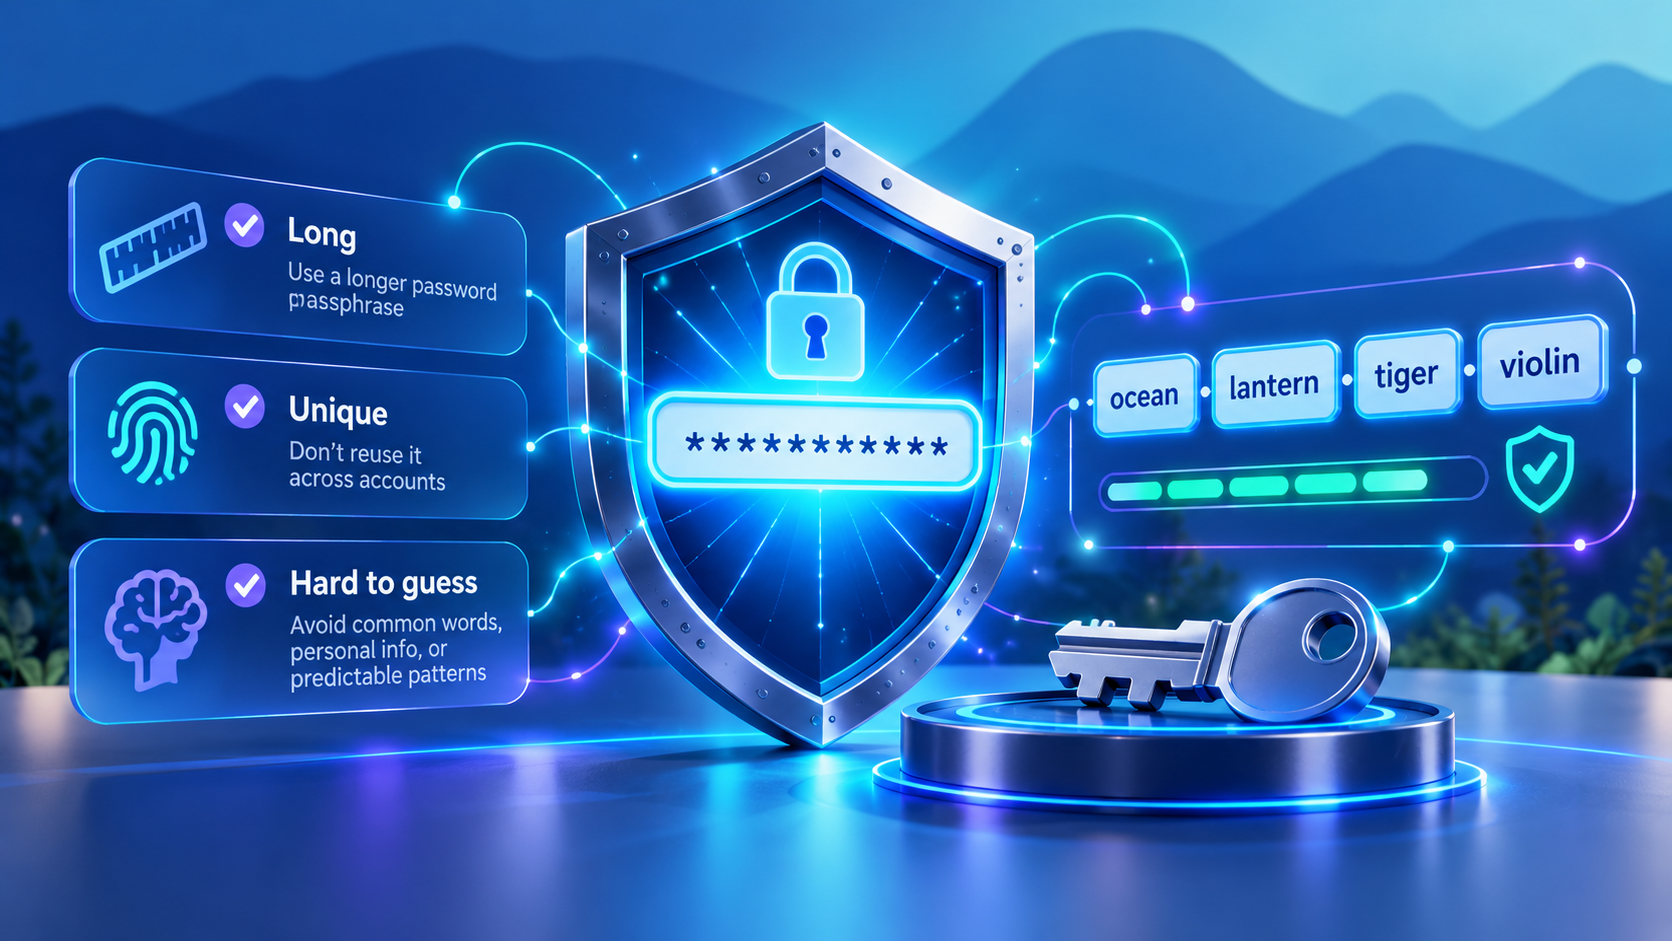
O parolă sigură trebuie să fie lungă, unică și greu de anticipat.
3. Cum construiești o parolă bună pe care să o poți reține?
O metodă este passphrase, adică o frază-parolă alcătuită din mai multe cuvinte fără legătură între ele, alese aleatoriu.
De exemplu, într-o demonstrație, putem scrie:
Lampa-Cireasa-Racheta-Papuc-Nor
Aceasta este mai lungă și mai ușor de reținut decât o înșiruire scurtă de caractere. Dar există o condiție importantă: cuvintele trebuie selectate aleatoriu, nu dintr-o expresie celebră, un vers sau o informație despre tine.
Nu folosi niciodată exemplul din acest articol ca parolă reală. Odată publicat, nu mai este secret.
Pentru parolele pe care nu trebuie să le tastezi sau să le memorezi, soluția mai comodă este să lași un manager de parole să genereze un șir aleatoriu, de exemplu de 20–24 de caractere sau mai mult, dacă serviciul permite.
4. De ce este atât de periculos să folosești aceeași parolă peste tot?
Imaginează-ți că ai un cont pe un magazin online. Magazinul suferă o breșă de securitate, iar datele unor utilizatori ajung în mâinile infractorilor. Nu înseamnă automat că parola ta a fost expusă în clar, dar acest lucru se poate întâmpla, inclusiv prin parole stocate necorespunzător sau ulterior sparte.
Dacă folosești aceeași combinație de e-mail și parolă pentru alte servicii, atacatorii pot încerca automat autentificarea și acolo. Metoda este cunoscută drept credential stuffing.
Iar dacă obțin accesul la e-mail, situația poate deveni și mai gravă: numeroase conturi permit resetarea parolei printr-un mesaj trimis tocmai la acea adresă.
De aceea, începe întotdeauna cu securizarea adresei principale de e-mail.
5. Ce este un password manager?
Un password manager, sau manager de parole, este o aplicație care păstrează datele de autentificare într-un seif digital protejat prin criptare. În funcție de produs, aplicația poate genera parole complexe, le poate completa automat pe site-uri și le poate sincroniza între telefon și calculator.
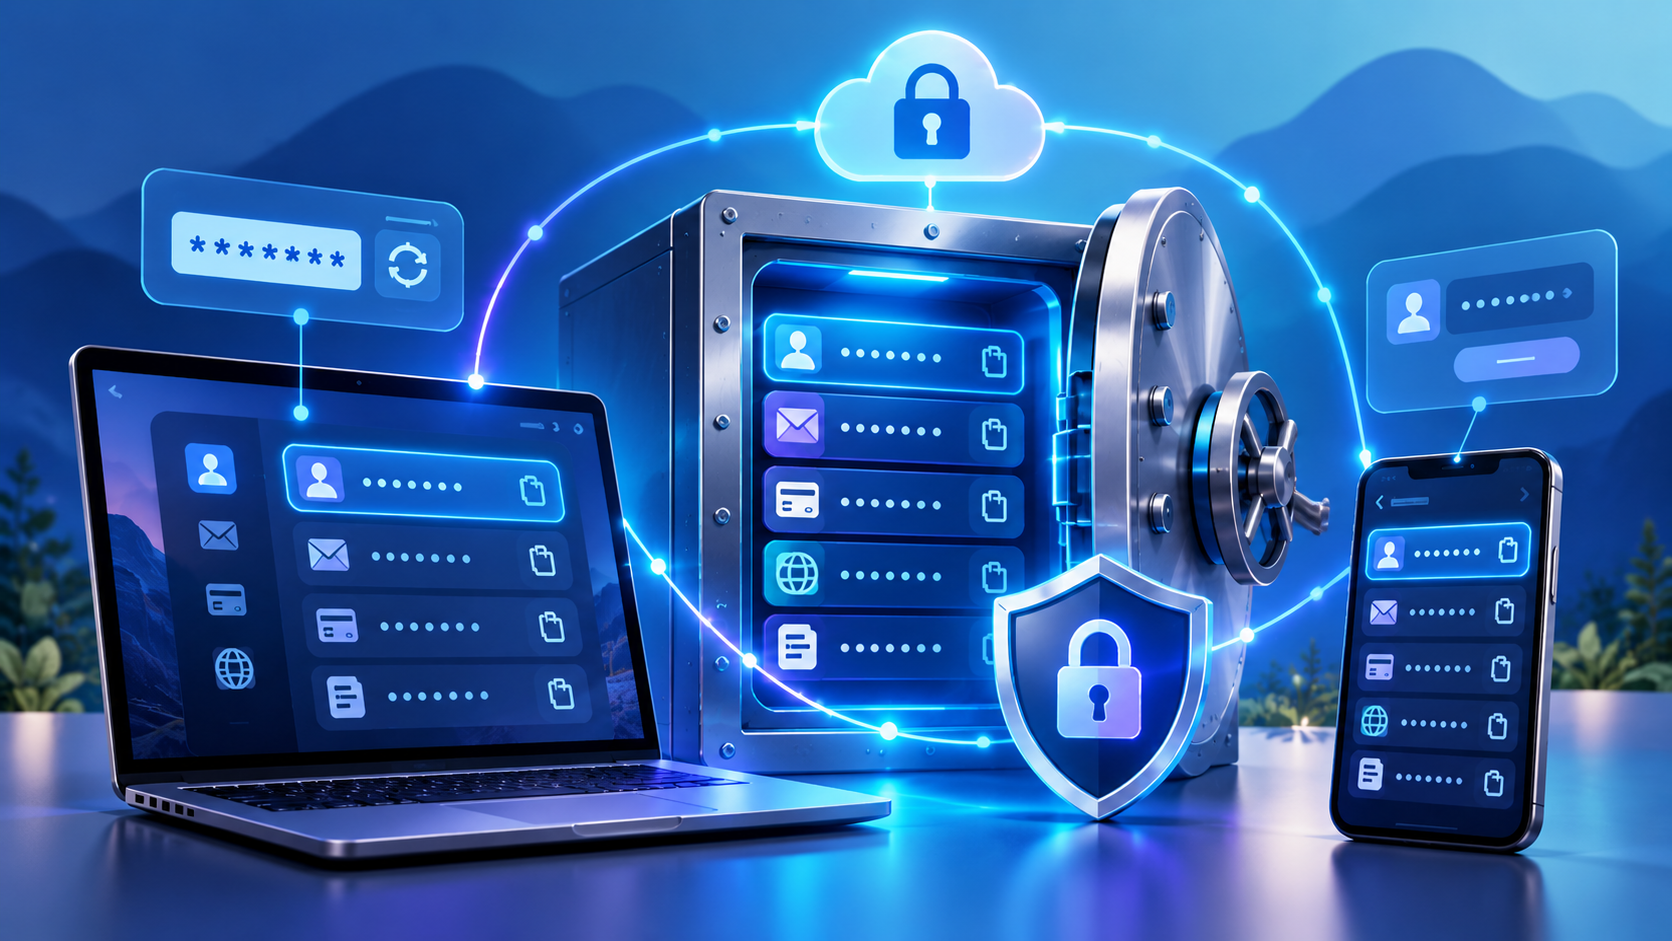
Un manager de parole poate genera, stoca și completa automat parole diferite pentru fiecare cont.
În loc să îți amintești 40 de parole, trebuie să protejezi foarte bine accesul la seif, de regulă cu o parolă principală (master password) și, unde este disponibilă, cu autentificare multifactor.
Să presupunem că ai următoarele conturi:
| Serviciu | Fără manager de parole | Cu manager de parole |
|---|---|---|
| O parolă simplă, memorată | O parolă lungă, unică | |
| Rețele sociale | Aceeași parolă sau o variantă | Altă parolă, generată automat |
| Magazine online | O combinație reutilizată | Câte o parolă distinctă |
| Alte aplicații | Parole uitate sau notate | Parole salvate în seif |
Managerul nu face imposibil un atac, dar elimină tentația de a reutiliza parolele și reduce nevoia de a le memora pe toate.
CISA recomandă folosirea unui manager de parole pentru a genera și stoca parole lungi, aleatorii și unice. Sursă: CISA – Use a Password Manager to Create and Remember Strong Passwords.
6. Ce manager de parole poți folosi?
Nu trebuie neapărat să plătești un abonament. Există opțiuni integrate în dispozitive și soluții specializate:
- Apple Passwords – o variantă integrată în ecosistemul Apple.
- Google Password Manager – disponibil prin contul Google și produsele compatibile.
- Bitwarden – manager dedicat, cu aplicații și extensii pentru mai multe platforme; proiectul își publică sursa.
- 1Password – soluție comercială dedicată gestionării parolelor.
- KeePassXC – variantă orientată spre control local, utilă celor care preferă să gestioneze propriul fișier de parole.
Nu există o soluție perfectă pentru toată lumea. Dacă folosești în principal un singur ecosistem, varianta integrată poate fi suficientă. Dacă treci frecvent între Windows, Android, macOS și iPhone, verifică compatibilitatea și sincronizarea înainte să alegi.
Ce trebuie să verifici înainte de instalare: reputația dezvoltatorului, criptarea datelor, auditurile de securitate independente, funcția de autentificare multifactor, posibilitatea de recuperare a contului, opțiunile de export și compatibilitatea cu dispozitivele tale.
Descarcă aplicațiile exclusiv de pe site-ul oficial sau dintr-un magazin de aplicații de încredere. Nu instala extensii de browser recomandate prin reclame sau mesaje suspecte.
7. Tutorial practic: cum începi să folosești un manager de parole
Pasul 1. Alege aplicația. Pornește de la dispozitivele pe care le folosești zilnic. Verifică dacă managerul funcționează atât pe telefon, cât și pe calculator.
Pasul 2. Creează seiful. Urmează instrucțiunile aplicației și configurează contul sau baza de date locală, după caz.
Pasul 3. Setează o parolă principală foarte puternică. Poți utiliza o frază-parolă din 5–7 cuvinte neînrudite, alese aleatoriu, pe care să o poți reține. Nu o reutiliza la niciun alt serviciu.
Pasul 4. Activează autentificarea multifactor pentru manager, dacă este disponibilă. Păstrează codurile de recuperare într-un loc sigur, separat de dispozitivul principal. În funcție de manager, pierderea parolei principale poate însemna pierderea definitivă a accesului la seif.
Pasul 5. Instalează aplicația și extensia oficială de browser. Configurează completarea automată, dar verifică întotdeauna adresa site-ului înainte de autentificare.
Pasul 6. Adaugă întâi contul principal de e-mail. Schimbă-i parola cu una lungă și unică, apoi activează și metode suplimentare de autentificare.
Pasul 7. Continuă cu banca, rețelele sociale și magazinele online. Nu este nevoie să schimbi toate parolele într-o singură zi. Prioritizează conturile importante și pe cele unde ai reutilizat aceeași parolă.
Pasul 8. Verifică recuperarea și backupul. Înțelege ce se întâmplă dacă îți pierzi telefonul sau calculatorul. Dacă folosești un manager local, configurează copii de siguranță criptate.
Pasul 9. Testează accesul de pe al doilea dispozitiv înainte să te bazezi exclusiv pe manager. Evită să rămâi cu o singură copie a seifului.
8. Dar dacă este spart chiar managerul de parole?
Este o întrebare legitimă. Un manager de parole concentrează multe informații importante într-un singur loc, deci securitatea lui contează enorm.
Managerii serioși folosesc criptare pentru seif, însă arhitecturile diferă de la un produs la altul. Un serviciu care stochează datele criptate nu este automat imun la vulnerabilități, furtul sesiunilor, programe malițioase instalate pe dispozitiv sau phishing.
Riscul nu dispare, însă îl poți reduce:
- Folosește o parolă principală puternică și unică.
- Activează autentificarea multifactor și păstrează metodele de recuperare în siguranță.
- Actualizează aplicația, browserul și sistemul de operare.
- Nu aproba cereri de autentificare pe care nu le-ai inițiat.
- Nu exporta parolele în fișiere necriptate pe care apoi le uiți în Downloads sau pe desktop.
- Nu copia parola principală în conversații, e-mailuri sau formulare suspecte.
Pentru majoritatea oamenilor, un manager bine ales și bine configurat este o opțiune mai bună decât reutilizarea aceleiași parole peste tot.
9. Autentificarea în doi pași și passkeys: protecția suplimentară
O parolă bună este primul pas, nu întreaga strategie.
Autentificarea multifactor (MFA sau 2FA) cere o dovadă suplimentară la conectare, cum ar fi un cod dintr-o aplicație de autentificare sau o cheie fizică de securitate. Dacă cineva îți află parola, acest pas îi poate îngreuna accesul. Totuși, codurile temporare pot fi furate prin phishing; de aceea nu trebuie introduse pe site-uri suspecte.
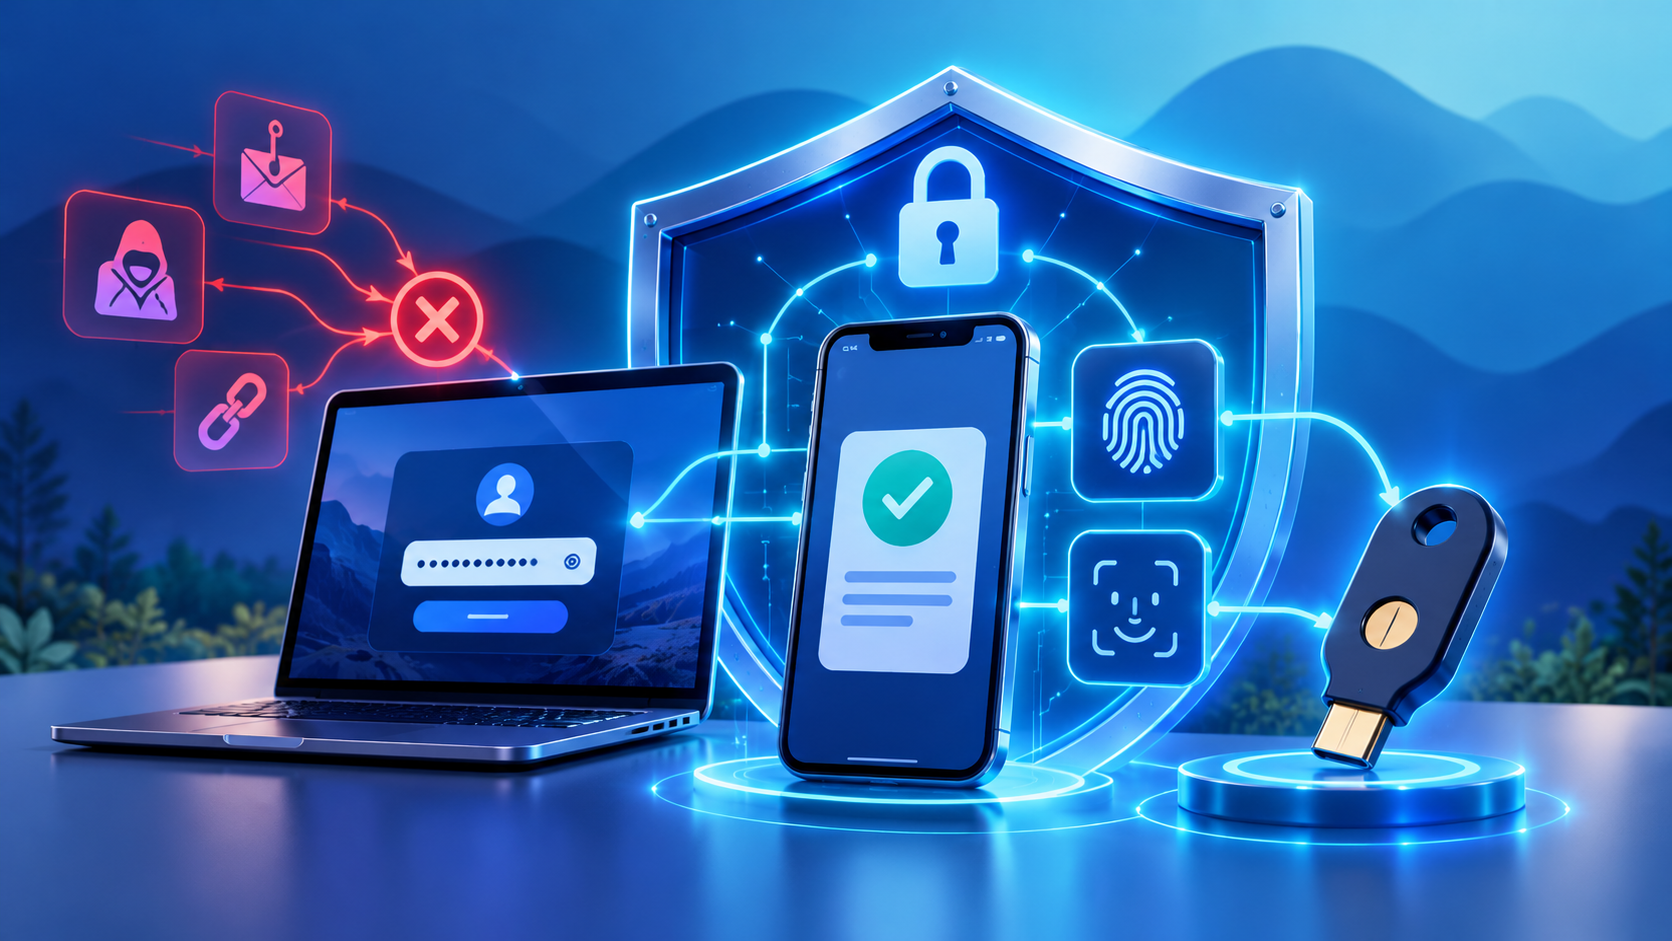
MFA și passkeys oferă protecție suplimentară față de autentificarea doar cu parolă.
Passkeys reprezintă o tehnologie diferită, bazată pe chei criptografice, care poate înlocui parola pe site-urile compatibile. Autentificarea se face prin dispozitivul tău, folosind de exemplu biometria sau codul de deblocare. Passkeys sunt concepute să reziste atacurilor obișnuite de phishing în care un site fals încearcă să îți colecteze parola.
Când un serviciu oferă passkeys, merită să le iei în calcul. Când nu oferă, folosește o parolă unică și MFA.
Sursă: FIDO Alliance – Passkeys și CISA – Secure Our World.
10. Cum verifici dacă datele tale au apărut într-o breșă?
Un serviciu cunoscut este Have I Been Pwned. Poți verifica dacă adresa ta de e-mail apare în seturi de date provenite din incidente de securitate cunoscute.
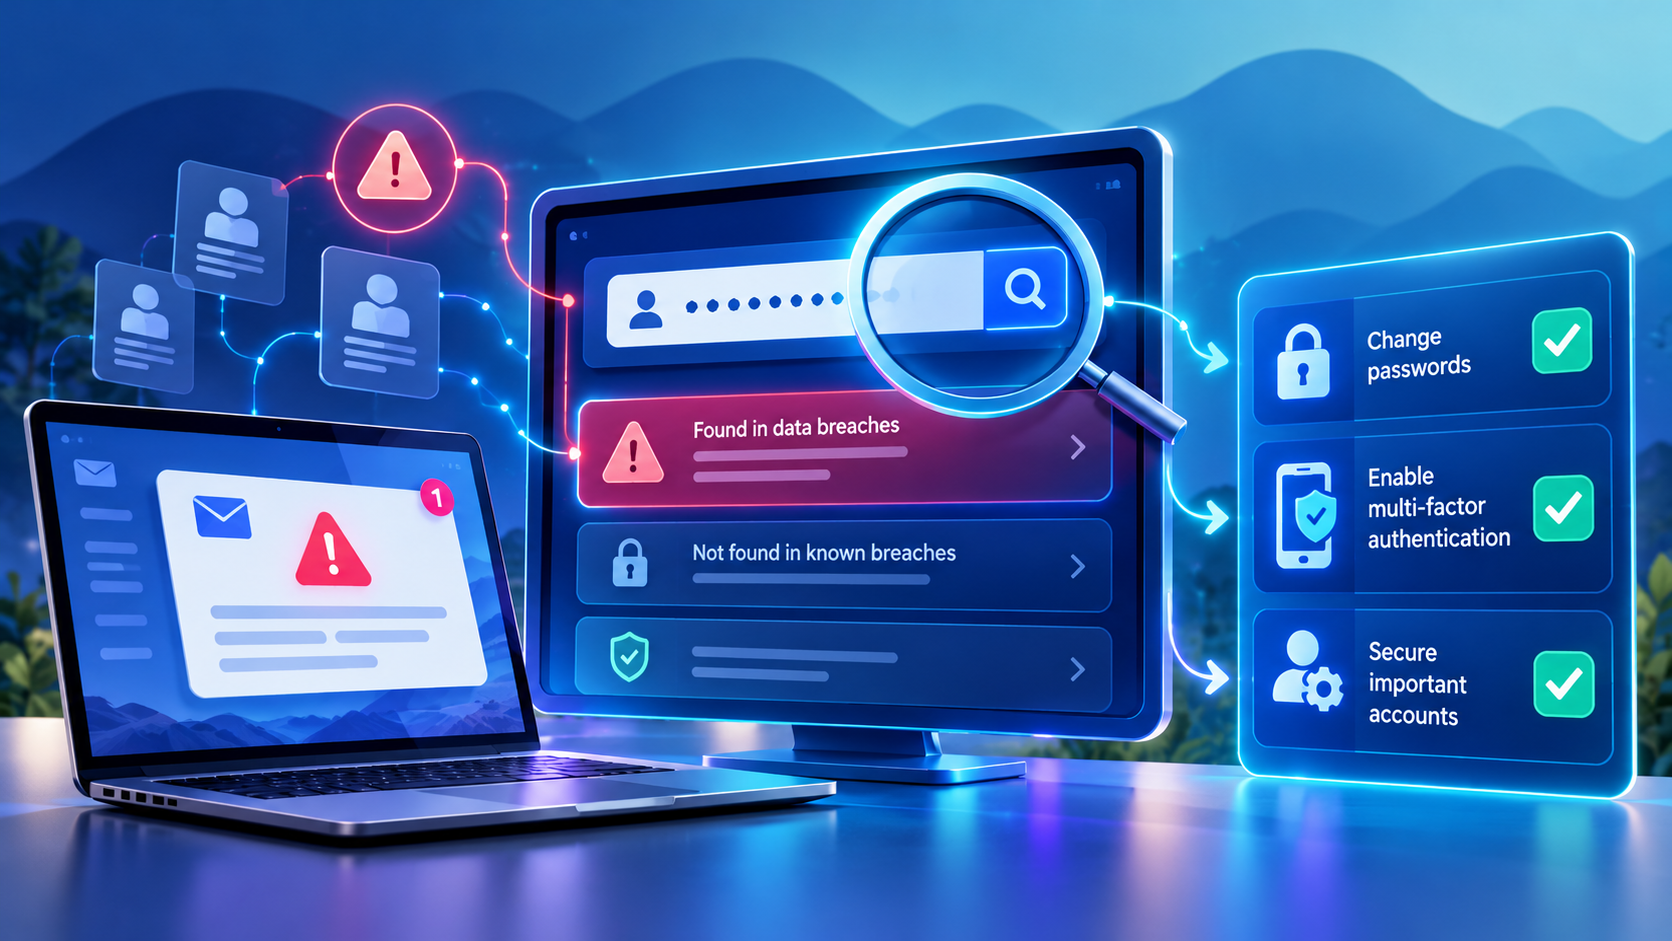
După o breșă, verifică datele expuse, schimbă parolele afectate și activează autentificarea multifactor.
Pentru parole, serviciul Pwned Passwords utilizează o metodă prin care verificarea poate fi realizată fără trimiterea parolei sau a hashului complet către server. Pentru un începător, este mai sigur să folosească funcția de avertizare asupra parolelor compromise inclusă într-un manager reputabil, decât să copieze parole active în site-uri necunoscute.
Important: dacă adresa ta apare într-o breșă, asta nu dovedește automat că parola curentă este cunoscută de atacatori. Verifică ce date au fost expuse. Dacă parola a fost compromisă sau ai reutilizat-o, schimb-o imediat pe toate conturile afectate, activează MFA și încheie sesiunile suspecte.
Sursă: Have I Been Pwned – documentația Pwned Passwords.
11. Șapte greșeli de evitat
- Folosești aceeași parolă pe mai multe site-uri.
- Alegi parole scurte sau secvențe evidente de cifre.
- Folosești nume, aniversări sau date ușor de aflat despre tine.
- Consideri că
Parola2026!este sigură doar pentru că include o majusculă și un semn de exclamare. - Salvezi parolele într-un document neprotejat ori le trimiți prin mesaje.
- Ignori avertizările privind parole compromise și cererile MFA neașteptate.
- Schimbi parolele la fiecare lună doar de rutină, dar continui să reutilizezi aceleași combinații. NIST nu recomandă schimbările periodice obligatorii fără un motiv de securitate; schimbarea devine necesară atunci când există indicii de compromitere.
Concluzie: nu trebuie să memorezi toate parolele, trebuie să le protejezi
Dacă reții un singur lucru din acest tutorial, să fie acesta: nu folosi aceeași parolă de două ori.
Folosește parole lungi și unice, apelează la un manager de parole de încredere, activează autentificarea multifactor și ia în calcul passkeys acolo unde sunt disponibile.
Ce poți face chiar astăzi: securizează-ți e-mailul principal, instalează un manager de parole și schimbă parolele conturilor importante în care ai reutilizat aceeași combinație.
Este o schimbare relativ simplă, dar poate face diferența între un incident izolat și compromiterea mai multor conturi.
Surse și documentare
- NIST – SP 800-63B-4, Digital Identity Guidelines (2025)
- CISA – Secure Our World
- CISA – Use a Password Manager
- NordPass – Top 200 Most Common Passwords, ediția 2025
- FIDO Alliance – Passkeys
- Have I Been Pwned – API și Pwned Passwords
CyberJurnal – Ghid practic de securitate digitală. Documentare actualizată la 23 octombrie 2026.