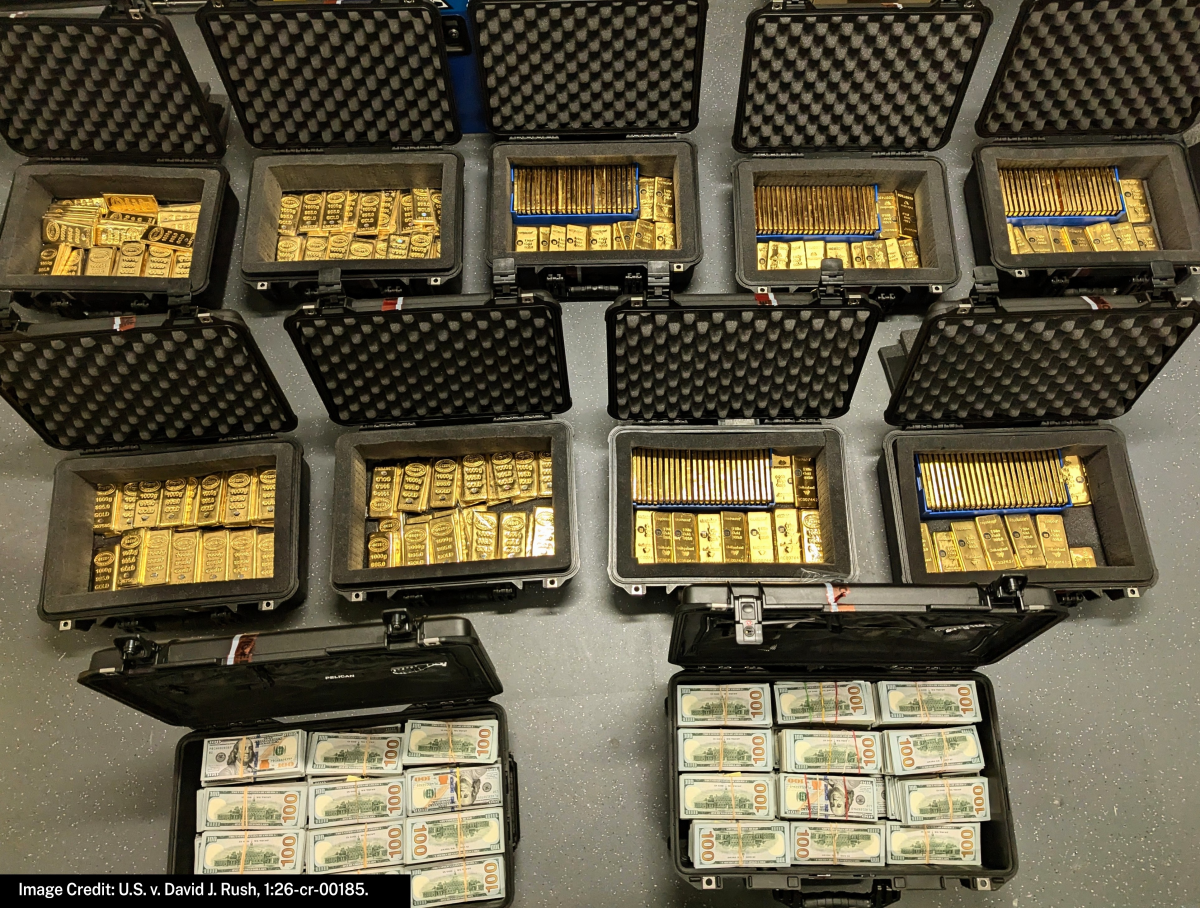
Un fost ofițer superior al CIA a pledat vinovat după ce ar fi folosit accesul și autoritatea din agenție pentru a inventa un program guvernamental ultrasecret și a deturna aproape 200 de milioane de dolari, inclusiv lingouri de aur. Departamentul de Justiție al SUA a anunțat marți că David J. Rush a recunoscut o acuzație de fraudă electronică.
Rush, rezident în Virginia, ar fi mințit în privința studiilor și experienței militare pentru a obține postul în CIA, apoi și-ar fi folosit accesul pentru a crea o operațiune compartimentată, destinată în realitate să direcționeze bani publici în folosul său. La arestare, anchetatorii au găsit în locuința lui aur în valoare de peste 46 de milioane de dolari, alături de mașini, ceasuri și peste două milioane de dolari în numerar.

Programul fictiv a fost construit sub acoperirea continuității guvernării
Potrivit documentelor depuse în instanță, pe parcursul anului 2025, Rush a prezentat schema drept un program cu acces special, categorie rezervată unor operațiuni de informații sau supraveghere atât de sensibile încât accesul este limitat la un grup restrâns. Chiar și persoane cu cele mai înalte niveluri de autorizare din administrație pot să nu fie aprobate pentru astfel de programe.
The Washington Post a relatat că Rush a invocat un plan fictiv de continuitate a guvernării, conceput să mențină funcționarea statului în caz de război, dezastru natural sau altă catastrofă majoră. Sub această acoperire, ar fi folosit un contract guvernamental fals pentru a convinge un contractor din domeniul apărării, al cărui nume nu a fost făcut public, să cumpere cantități mari de aur, pe care apoi le-ar fi însușit.
Dosarele judiciare arată că poziția lui Rush îi oferea o autoritate considerabilă asupra programelor de informații și a cheltuielilor. În formularea procurorilor, el a ajuns practic să-și aprobe singur cheltuielile, putând folosi sume importante din bani publici fără o verificare reală.
Un dosar penal care lasă întrebări despre controlul intern
Rush lucrase, potrivit relatărilor anterioare, din 2010 într-o divizie CIA care dezvoltă instrumente și tehnici de hacking pentru operațiuni de spionaj. Washington Post a scris că atribuțiile sale îl aduceau în contact cu unul dintre cele mai sensibile programe de colectare de informații ale guvernului american, dar a omis detalii, invocând riscul de a compromite operațiuni în desfășurare.
Acordul de recunoaștere a vinovăției îl scutește pe Rush de un proces, dar reduce și șansele ca detaliile verificărilor interne să fie examinate într-o instanță deschisă. Rămân întrebări despre cum a trecut de procesul de selecție, cum a putut controla cheltuieli fără supraveghere semnificativă și cum schema ar fi continuat mai mult de un an fără să fie oprită.
Fostul ofițer urmează să fie condamnat la sfârșitul lunii ianuarie 2027 și riscă până la 20 de ani de închisoare. Datele făcute publice descriu o fraudă și un abuz de autoritate, nu o intruziune informatică; legătura cu activitatea de hacking a diviziei sale nu demonstrează că instrumentele cibernetice ale CIA au fost folosite în schemă.
Lecția pentru instituțiile și companiile din România și UE
Nu există în informațiile publicate indicii că instituții sau companii din România ori din Uniunea Europeană ar fi fost implicate. Relevanța cazului este una de guvernanță: accesul la informații clasificate și expertiza tehnică nu înlocuiesc separarea atribuțiilor, aprobarea independentă a plăților și verificarea contractelor, inclusiv atunci când un proiect este prezentat drept secret.
Pentru instituțiile publice și contractorii europeni, controalele utile includ aprobări în doi pași, audituri periodice ale cheltuielilor și o evidență verificabilă a modificărilor aduse bugetelor și contractelor. Echipele de securitate ar trebui să trateze concentrarea neobișnuită a drepturilor de aprobare ca pe un risc de insider, să monitorizeze tranzacțiile și să ofere canale sigure pentru raportarea neregulilor.
Companiile care lucrează cu proiecte clasificate trebuie, de asemenea, să verifice independent mandatul și documentele contractuale, fără a presupune că eticheta de secret justifică lipsa controalelor. Principiul este simplu: privilegiile trebuie limitate, cheltuielile urmărite, iar deciziile cu impact financiar important confirmate de persoane care nu le-au inițiat.