CISA avertizează că atacatorii exploatează activ patru vulnerabilități din Plex Media Server, o platformă populară pentru organizarea și transmiterea colecțiilor personale de filme, seriale, muzică și fotografii. Combinate, problemele Plex2Shell pot permite obținerea tokenului de administrator al proprietarului și executarea de cod cu privilegii ridicate.
Agenția le-a cerut instituțiilor federale americane să prioritizeze instalarea remedierilor sau să aplice măsuri de atenuare până la 23 octombrie. Riscul nu se limitează la serverele din organizații: Plex este folosit și de utilizatori individuali, iar serviciul poate fi accesat de la distanță prin internet.
Plex2Shell combină accesul la API-uri cu scrierea de fișiere
Cercetătorul Zach Main a raportat vulnerabilitățile către Plex pe 27 iulie, printr-un proces de divulgare responsabilă. Problemele individuale au severități medii sau ridicate, însă Main a evaluat lanțul complet de exploatare la 9,8 din 10, în categoria critică.
CVE-2026-96652 este o vulnerabilitate SSRF în ruta /player/timeline: fără autentificare, un atacator poate determina Plex să trimită cereri POST către destinații alese de el, inclusiv către API-uri interne. CVE-2026-96654 permite injectarea unui URL în funcția searchOne și apelarea funcțiilor altor pluginuri cu parametri controlați de atacator.
Celelalte două componente extind accesul către funcții sensibile. CVE-2026-96655 este o vulnerabilitate SSRF autentificată în endpoint-ul transcoder, care poate fi folosit pentru cereri către adrese interne sau externe; CVE-2026-96656 permite scrierea arbitrară de fișiere în setările transcoderului, inclusiv biblioteci partajate malițioase pe care Plex le încarcă ulterior.
Publicarea exploitului a fost urmată de primele atacuri
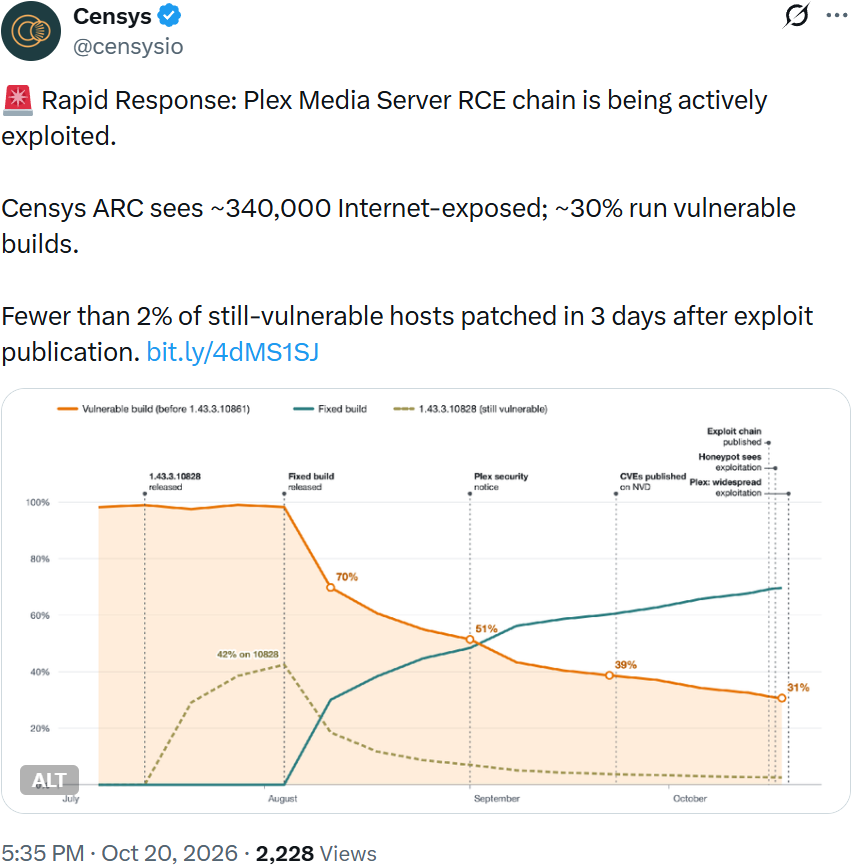
Main a publicat detaliile tehnice complete pe 16 octombrie, apoi a făcut public un exploit de tip proof-of-concept pe 19 octombrie. Cu două zile înainte de publicarea PoC-ului, pe 17 octombrie, au apărut primele relatări despre exploatarea vulnerabilităților în mediul real.
Atacurile raportate au vizat inițial honeypot-uri Plex și au instalat un miner de criptomonede. Materialul nu indică faptul că toate sistemele vulnerabile au fost compromise sau că aceasta este singura încărcătură folosită; însă secvența arată cât de repede poate fi testată o vulnerabilitate publicată asupra serverelor accesibile din internet.
Plex a lansat versiunea 1.43.3.10861 pe 4 august, iar versiunile anterioare sunt afectate de Plex2Shell. Administratorii ar trebui să confirme versiunea instalată, să actualizeze serverele și să limiteze accesul de la distanță acolo unde nu este necesar; simpla blocare a unui port nu înlocuiește instalarea remedierii.
CISA extinde avertismentul la Siemens și SiteGuard

În paralel, CISA a adăugat în catalogul Known Exploited Vulnerabilities (KEV) CVE-2026-110936, o vulnerabilitate de tip uncontrolled search path element în Siemens Software Center (SSC). Siemens a avertizat pe 19 octombrie că problema este exploatată în campanii asociate cu Romulus, o platformă ClickFix care livrează mai multe tipuri de payload-uri.
Forescout, companie specializată în securitatea tehnologiei operaționale, spune că Romulus ar putea fi un panou operat privat, un serviciu comercial pentru infractori cibernetici, un cadru folosit de afiliați sau un software copiat între operatori. Siemens a publicat indicatori de compromitere și recomandări pentru identificarea sistemelor afectate și cere actualizarea SSC la versiunea 4.0.9.8 sau una ulterioară.
CISA a inclus în KEV și CVE-2026-106931, o vulnerabilitate de injecție de comenzi OS în aplicația firewall web SiteGuard Server Edition. Atât furnizorul, cât și CERT-ul Japoniei au semnalat exploatarea activă; remedierea indicată este versiunea 8.00 Update 5 pentru Apache httpd, Nginx și IIS, respectiv 7.00 Update 6 sau mai nouă pentru edițiile Apache httpd și Nginx pe FreeBSD.
Ce ar trebui să verifice organizațiile din România și UE
Pentru companiile și instituțiile din România, avertismentele cer o verificare rapidă a inventarului: servere Plex accesibile din exterior, instalări Siemens Software Center și sisteme SiteGuard, inclusiv cele administrate de furnizori terți. Prioritatea este actualizarea la versiunile indicate, urmată de verificarea jurnalelor și compararea activității suspecte cu indicatorii publicați de Siemens.
Utilizatorii casnici ar trebui să actualizeze Plex și să evite expunerea interfețelor de administrare la internet, dacă accesul de la distanță nu le este necesar. În cazul unui server vulnerabil, activitatea neobișnuită sau consumul ridicat de resurse merită investigat; un miner observat într-un honeypot nu dovedește însă că orice sistem compromis va avea același simptom.
Riscul mai larg este că o vulnerabilitate într-un server media poate deveni o cale de acces la componente interne, iar compromiterea unui software folosit pentru administrare sau securitate poate complica răspunsul la incident. Blue Report 2026 avertizează că, după obținerea unor credențiale valide, sunt blocate doar 37% dintre acțiunile atacatorilor; raportul își bazează evaluarea pe 338 de milioane de simulări în medii de producție ale clienților.