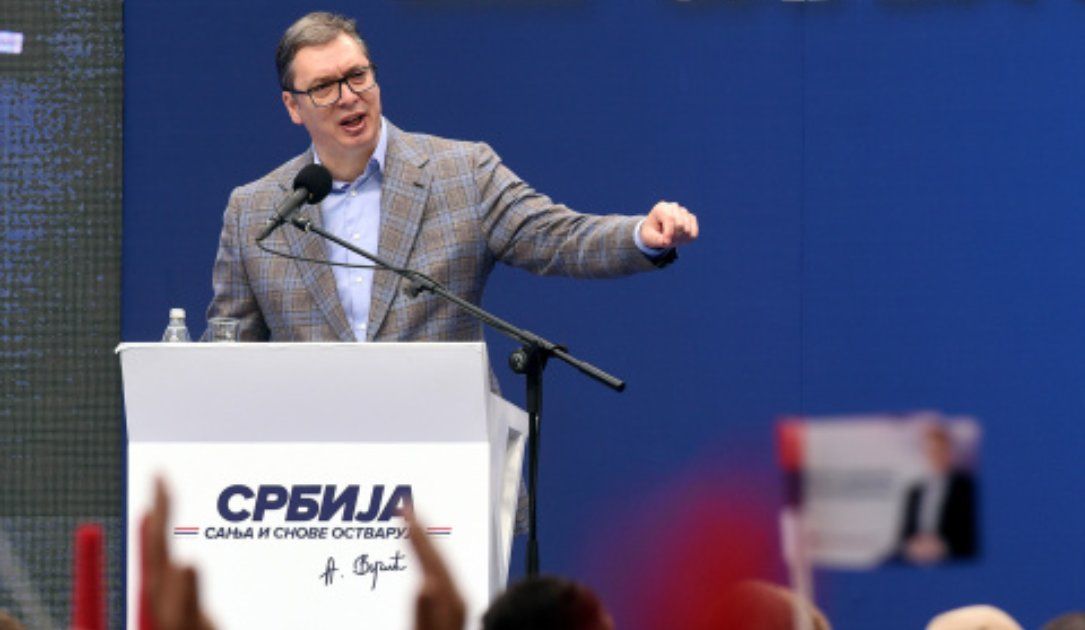
Aleksandar Vučić a recunoscut duminică înfrângerea în cursa pentru funcția de prim-ministru, după o perioadă în care acuzațiile privind supravegherea digitală a opozanților au mobilizat criticii guvernului. În ultimii doi ani, cercetătorii au găsit indicii privind tentative de infectare cu spyware sau țintirea dispozitivelor unor zeci de lideri ai opoziției, protestatari, procurori și jurnaliști.
Vučić a fost prim-ministru, apoi președinte al Serbiei, începând din 2014. Materialul The Record leagă înfrângerea sa de seria de incidente de represiune digitală, dar nu oferă detalii despre scrutin, rezultatele numerice ori calendarul politic care să permită evaluarea independentă a acestei legături.
De la telefoanele protestatarilor la conducerea universității
Potrivit Amnesty International, autoritățile ar fi folosit în mod repetat software-ul de supraveghere Cellebrite pentru a extrage în secret date din dispozitivele unor opozanți, în timpul unor interogatorii și arestări descrise drept abuzive. În unele cazuri, susține organizația, tehnologia ar fi fost folosită și pentru instalarea de spyware.
Săptămâna trecută, Citizen Lab a afirmat că dispozitivul rectorului Universității din Belgrad, Vladan Đokić, fusese infectat la începutul acestui an cu Pegasus, un spyware puternic care poate funcționa fără ca victima să deschidă un link — o tehnică numită zero-click. Đokić s-a opus campaniei guvernamentale împotriva protestatarilor studenți, în pofida presiunilor administrației Vučić.
În martie, autoritățile sârbe au ridicat servere și calculatoare din biroul lui Đokić din Belgrad, potrivit Citizen Lab. Sursa nu precizează dacă aceste echipamente au fost analizate independent sau dacă ridicarea lor a fost legată tehnic de presupusa infectare cu Pegasus.
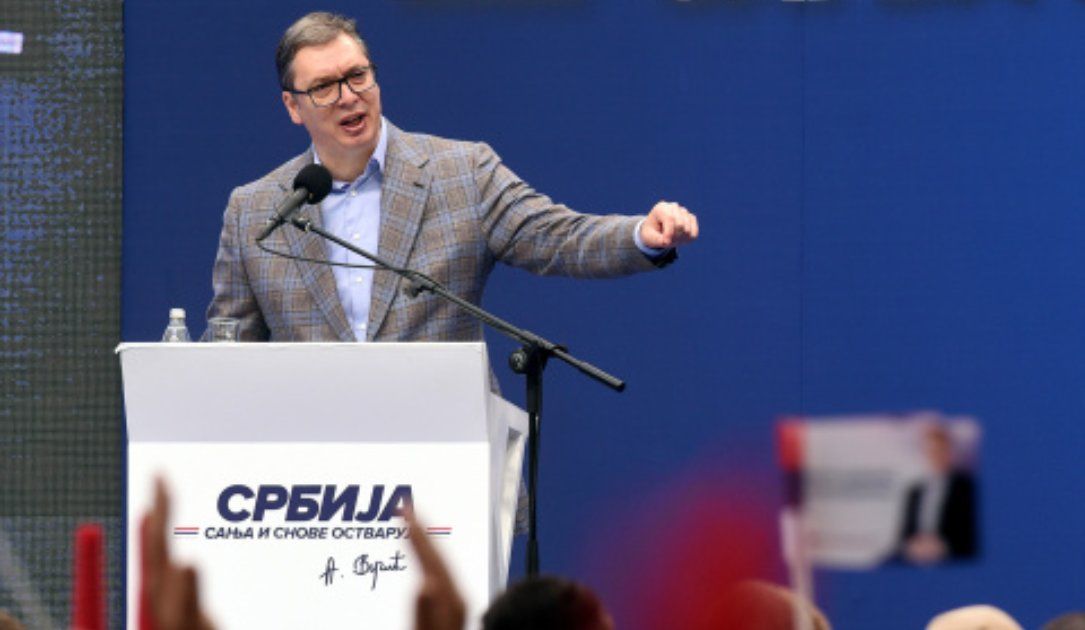
Sursă foto: cms.therecord.media### Pegasus, un procuror și notificările Apple
Un alt caz îl privește pe procurorul Rade Bajić, despre care SHARE Foundation afirmă că a fost vizat de Pegasus. Bajić investiga presupuse afaceri netransparente între Vučić și Jared Kushner, ginerele președintelui american Donald Trump, care ar fi urmărit să cumpere un sit istoric protejat din Belgrad pentru construirea unui Trump Tower.
Potrivit SHARE Foundation, procurorul ancheta oficiali despre care se credea că ar fi fabricat documente pentru a facilita tranzacția. Bajić a primit mai multe notificări Apple privind tentative de supraveghere cu spyware; astfel de alerte semnalează un risc serios, dar nu reprezintă, singure, o analiză tehnică publică a dispozitivului.
Cercetătoarea Andrijana Ristić, de la SHARE Foundation, spune că represiunea digitală este documentată cel puțin din 2024. „La început au fost societatea civilă, jurnaliștii și activiștii, apoi s-a extins la acești protestatari și la un nou ciclu electoral”, a declarat ea într-un interviu săptămâna trecută.
Legăturile Cellebrite, rupte și apoi contestate
Ristić consideră că numărul mai mare de cazuri de spyware confirmate recent reflectă miza politică ridicată pentru guvern. SHARE Foundation afirmă că experții în securitate au identificat cel puțin 15 persoane vizate de spyware mercenar în Serbia de la începutul acestui an, fără ca articolul să detalieze metodele folosite pentru fiecare caz.
În februarie 2025, Cellebrite a anunțat că întrerupe relațiile cu guvernul sârb, după ce Amnesty International a acuzat autoritățile că au folosit sistematic tehnologia pentru a accesa telefoanele civililor și a instala spyware. Câteva săptămâni mai târziu, Amnesty a raportat că software-ul era încă folosit în atacuri asupra opozanților; în martie 2025, doi jurnaliști de investigație ar fi fost, de asemenea, vizați de Pegasus.
Ce ar trebui să urmărească instituțiile din România și UE
Cazul este relevant pentru România și UE prin riscul ca instrumente comerciale de extracție a datelor sau spyware mercenar să ajungă în investigații și presiuni politice, nu doar în operațiuni legitime. Organizațiile care lucrează cu jurnaliști, activiști și aleși trebuie să trateze notificările de la Apple și alți furnizori ca pe un semnal de escaladare, nu ca pe o confirmare tehnică definitivă.
La primirea unei alerte, persoana vizată ar trebui să solicite sprijinul unei echipe specializate, să păstreze notificarea și metadatele relevante și să evite resetarea dispozitivului înainte de conservarea probelor. Instituțiile pot reduce expunerea prin actualizarea sistemelor, autentificare multifactor și canale sigure de raportare; măsurile nu garantează însă protecția împotriva unor atacuri zero-click sofisticate.
Ministerul de Externe al Serbiei nu a răspuns imediat solicitării de comentarii, potrivit The Record. În absența unui răspuns oficial și a detaliilor tehnice complete, acuzațiile trebuie atribuite organizațiilor care le-au documentat, iar amploarea și responsabilitatea pentru fiecare incident rămân de verificat.


