Poliția sud-coreeană a identificat șapte suspecți într-o campanie de atacuri care a compromis peste 90 de organizații, de la spitale și instituții de învățământ până la companii mari și terenuri de golf. Anchetatorii estimează că au fost sustrase 8,2 milioane de înregistrări, iar în majoritatea atacurilor ar fi fost folosit cadrul de testare ARTEX AI.
De la testarea de penetrare la atacuri asupra a zeci de organizații
Sursă foto: www.bleepstatic.comPotrivit presei locale, care citează Poliția Metropolitană din Seul, liderul grupului este un hacker autodidact în vârstă de 32 de ani, cu experiență profesională în testarea de penetrare. Acesta ar fi lucrat la o companie de securitate cibernetică între 2019 și 2022, înainte de a începe atacurile asupra organizațiilor, în septembrie 2025.
Inițial, suspectul ar fi folosit instrumente convenționale, apoi a trecut la utilitare bazate pe inteligență artificială la sfârșitul lunii august 2026, pentru a extinde operațiunile. Poliția afirmă că ARTEX AI a fost utilizat în cele mai multe incidente și este același cadru autonom menționat în atacuri asupra unor bănci sud-coreene, atribuite unui actor vorbitor de limbă chineză; sursa nu indică o legătură între cele două cazuri.
În 38 de incidente, atacatorul ar fi cerut în total 360 de milioane de woni, echivalentul a aproximativ 270.000 de dolari, promițând că nu va divulga datele furate dacă primește plata. Printre organizațiile afectate s-au numărat instituții educaționale, spitale, mari corporații și terenuri de golf, însă materialul nu precizează câte înregistrări provin din fiecare categorie.
Jurnalele serverelor au dus anchetatorii la suspecți
Ancheta a fost deschisă în iunie, după ce una dintre victime a depus o plângere. Investigatorii au urmărit suspecții folosind jurnalele serverelor organizațiilor compromise, iar autoritățile ar fi folosit și un instrument propriu bazat pe AI pentru analizarea probelor recuperate.
Toți cei șapte suspecți au fost arestați, dar numai liderul grupului a rămas în arest. Acesta a fost reținut pe 15 octombrie, plasat oficial în arest două zile mai târziu și trimis procurorilor pe 23 octombrie; ceilalți șase sunt cercetați fără a fi deținuți.
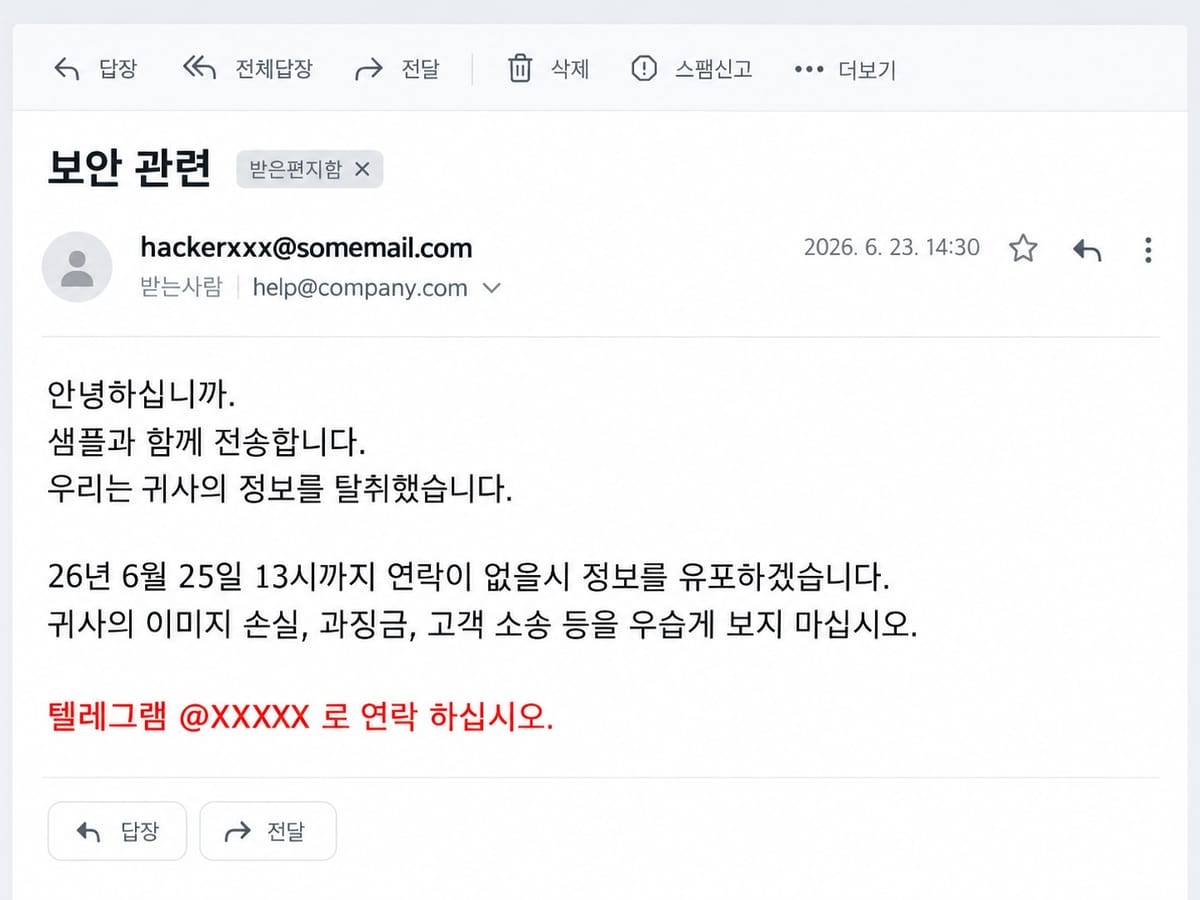
Sursă foto: www.bleepstatic.comPoliția a descris cazul drept prima arestare din Coreea de Sud legată de un atac de amploare și de furtul de informații personale realizate cu ajutorul inteligenței artificiale generative. Autoritățile susțin că astfel de instrumente reduc pragul de acces la atacuri extinse, care anterior ar fi necesitat aptitudini și cunoștințe avansate.
Lecții pentru organizațiile din România și UE
Pentru companiile și instituțiile din România, cazul nu dovedește că ARTEX AI este folosit într-o campanie locală, dar arată cum instrumentele automate pot mări ritmul și amploarea testării ostile. Organizațiile care păstrează date personale — inclusiv spitale, universități și furnizori de servicii — au motive să verifice ce sisteme sunt expuse și cât de bine pot detecta extragerea neobișnuită de date.
Măsurile practice includ corelarea jurnalelor de autentificare și de server, limitarea accesului la date la strictul necesar și alerte pentru volume neobișnuite de transfer. Echipele de securitate ar trebui să aibă un plan de răspuns care să prevadă izolarea sistemelor afectate, păstrarea probelor și notificarea autorităților competente, inclusiv respectarea obligațiilor aplicabile în UE privind incidentele și datele personale.
Ancheta sud-coreeană continuă, iar poliția verifică dacă informațiile furate au fost publicate pe dark web. Până la clarificarea acestui aspect, amploarea expunerii rămâne incertă, chiar dacă numărul estimat de înregistrări compromise indică un impact potențial semnificativ pentru persoanele vizate.


