CyberJurnal

Știri · Analize · Securitate cibernetică

Etichetă

#cve-2026-111497

Securitate cibernetică

PolyShell a compromis sute de magazine; exploatarea Brotli se extinde către Node.js

CISA a adăugat în catalogul vulnerabilităților exploatate activ două probleme care afectează Adobe Commerce, Magento și biblioteca Brotli. În timp ce atacatorii au compromis sute de magazine online prin PolyShell, primele tentative împotriva unei vulnerabilități distincte din Node.js ridică miza actualizărilor pentru infrastructurile cloud.

28 octombrie la 09:16 · 4 min

Securitate cibernetică

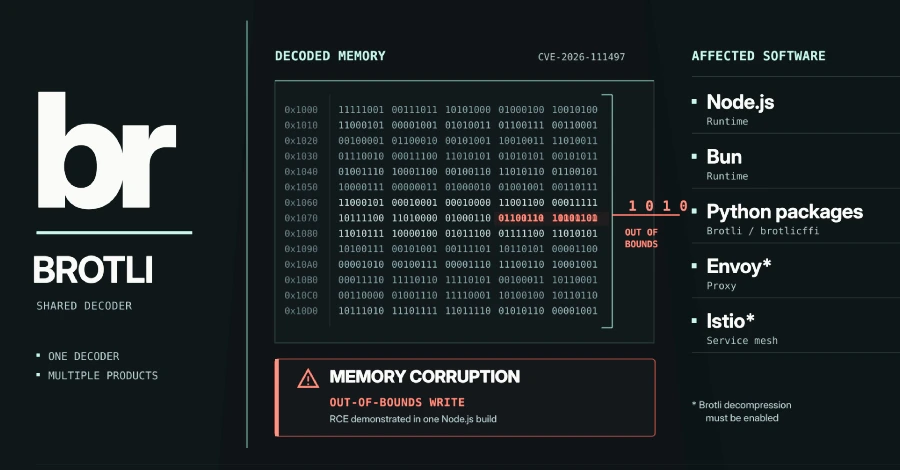
Brotli, fisura care se propagă prin Node.js, Bun, Envoy și pachetele Python

O eroare de corupție a memoriei în decodorul Brotli al Google, urmărită ca CVE-2026-111497 și evaluată critic de Google, deschide calea către execuție de cod la distanță într-o serie de produse extrem de populare. Fiecare aplicație trebuie să își actualizeze singură copia decodorului, iar pachetele Python rămân într-o zonă orbă pentru scannerele de dependențe.

24 octombrie la 12:25 · 6 min