Alerte CVE
Node2Shell: poate un atacator să compromită un server Node.js fără autentificare?
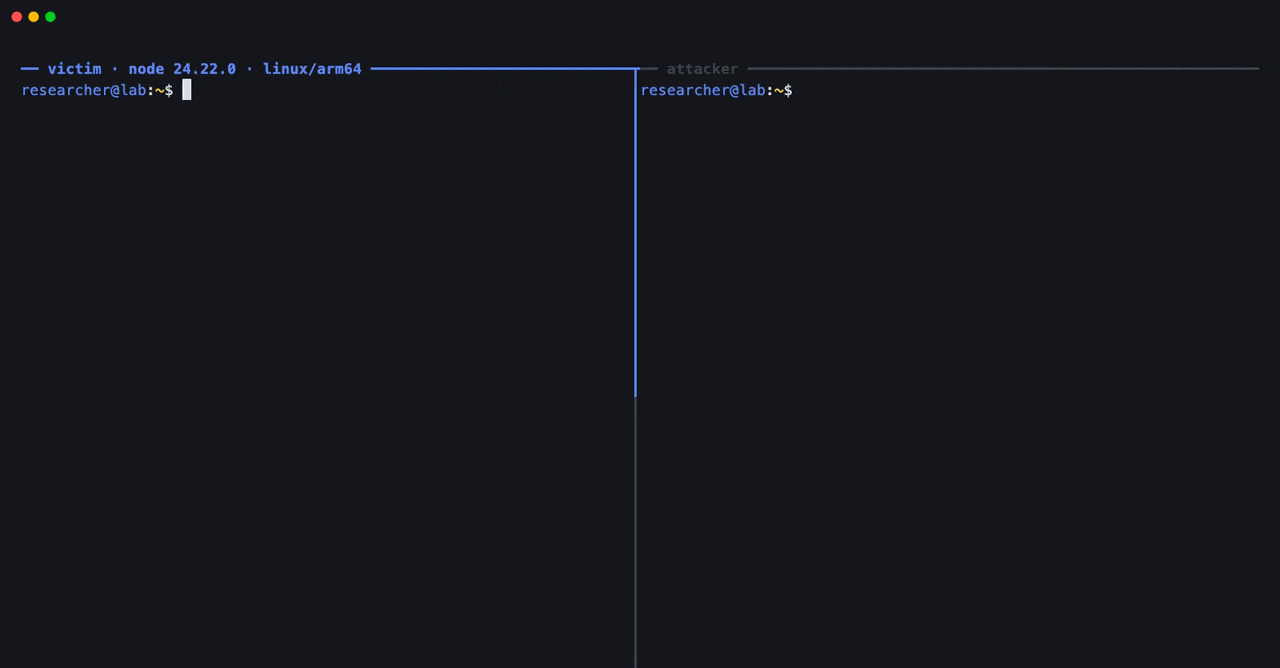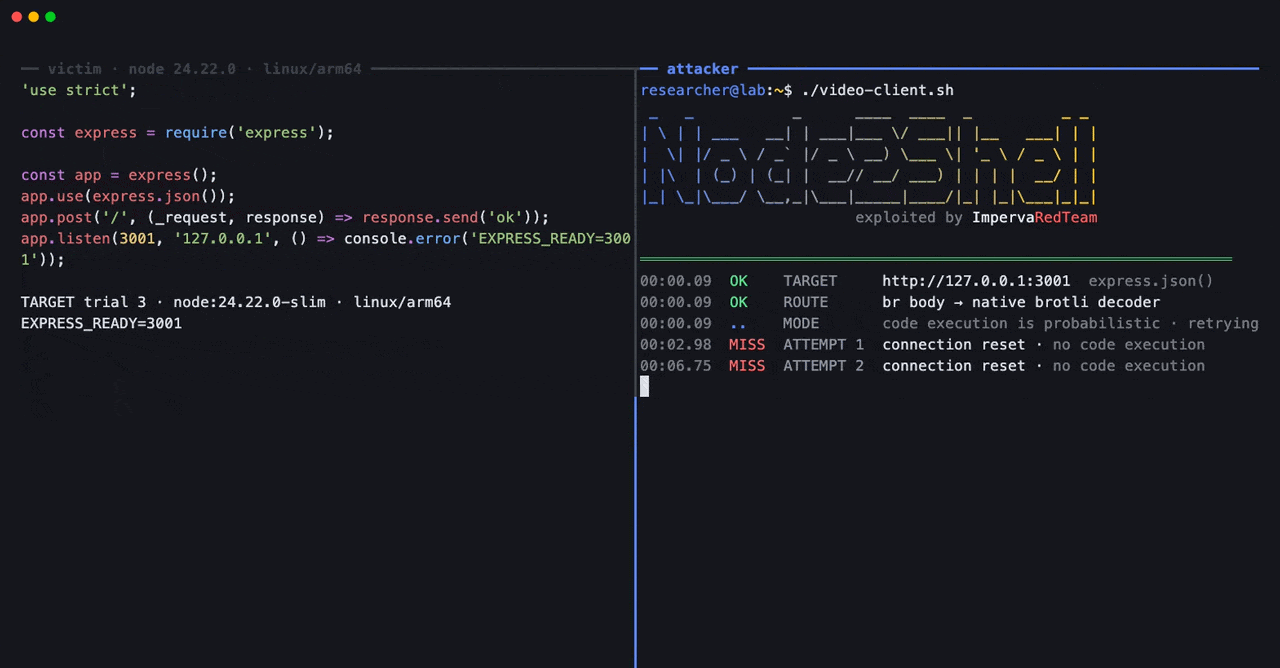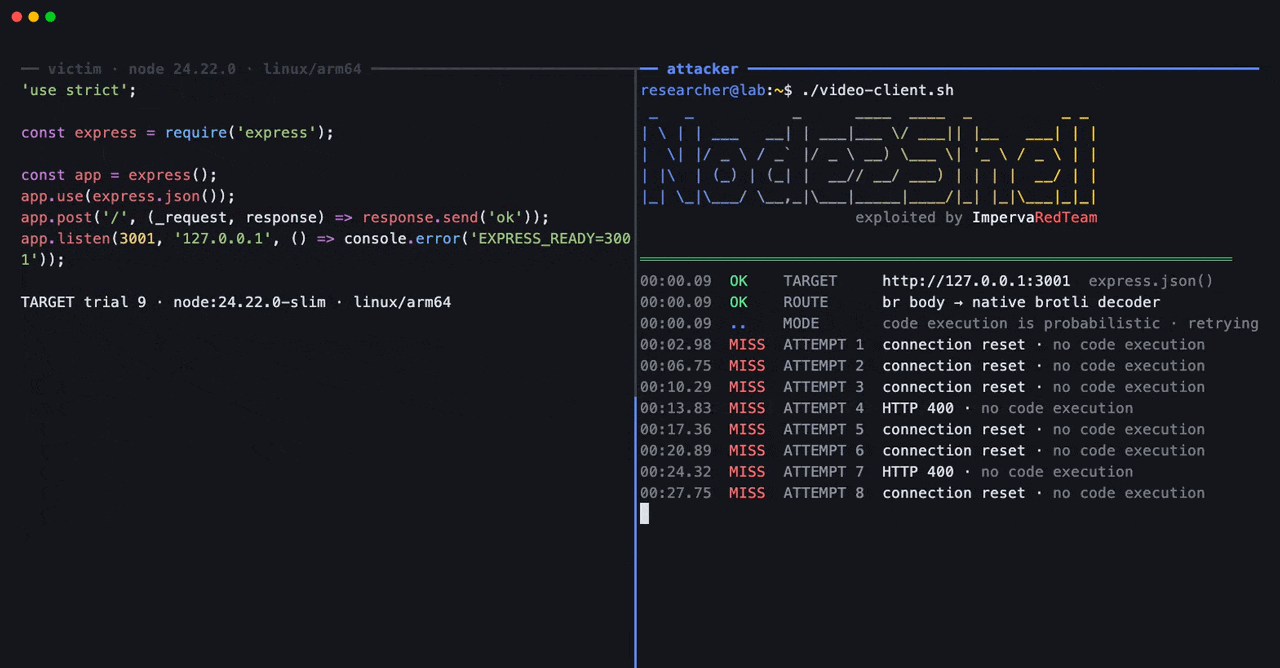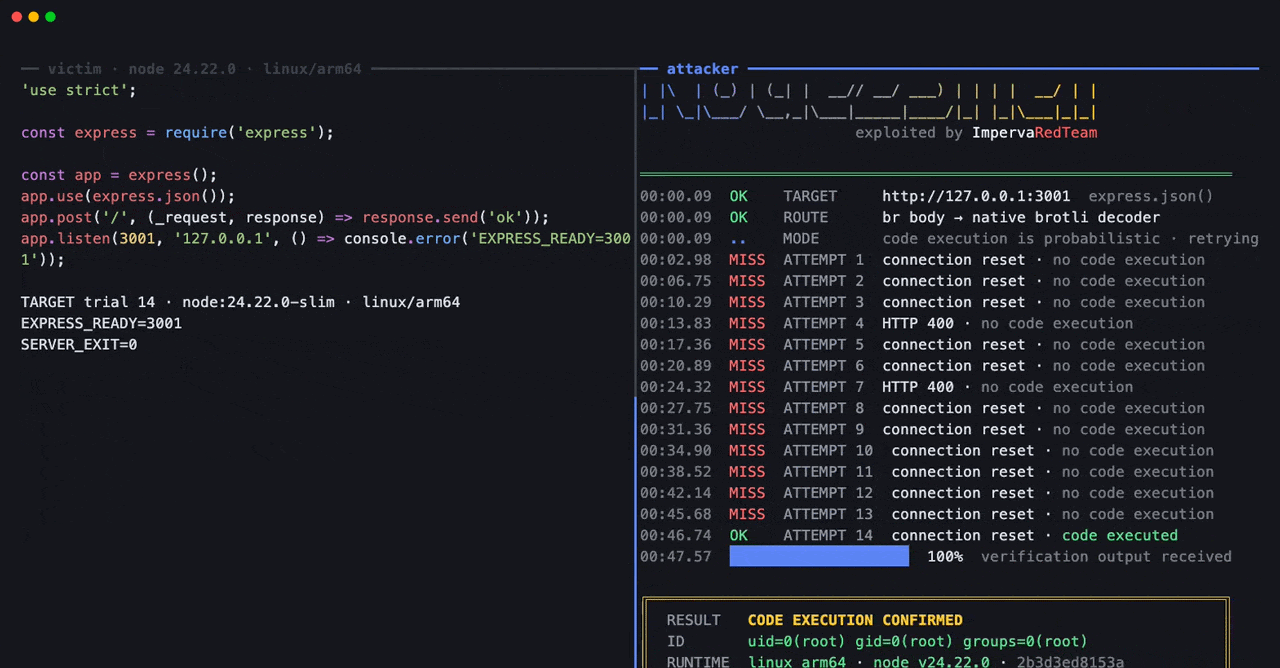
Node2Shell (CVE-2026-111497) permite în anumite condiții executarea de cod prin date Brotli malițioase. Explicăm cine poate ataca, când nu este nevoie de autentificare, ce date sunt expuse și cum se protejează serverele.
23 octombrie la 12:11 · 10 min