Synology avertizează asupra unei creșteri a atacurilor ransomware C3RB3R împotriva dispozitivelor sale NAS, folosite pentru stocarea și partajarea datelor. Atacatorii exploatează o vulnerabilitate corectată în decembrie 2024 pentru a cripta fișierele și a cere răscumpărare, iar compania le cere clienților să actualizeze imediat software-ul DiskStation Manager (DSM).
Dispozitivele cu DSM neactualizat sunt ținta atacurilor
Într-un avertisment publicat joi, Synology a spus că a identificat actori care exploatează o vulnerabilitate de pe dispozitive ce rulează versiuni învechite de DSM. „Aceste atacuri urmăresc criptarea datelor și extorcarea unei răscumpărări”, a transmis compania, fără să precizeze câte sisteme au fost compromise sau să identifice vulnerabilitatea folosită în campania actuală.
Producătorul recomandă instalarea celei mai recente versiuni DSM și activarea actualizărilor automate, pentru ca dispozitivele să primească la timp remedierile viitoare. Synology nu a oferit imediat detalii suplimentare despre atacuri publicației BleepingComputer, după ce aceasta a solicitat informații companiei.
Deși nu a confirmat care dintre vulnerabilități este exploatată, Synology a trimis utilizatorii la un avertisment de securitate din noiembrie 2024, care descrie remedieri pentru trei probleme: CVE-2024-10441 permite executarea de cod arbitrar, CVE-2024-50629 permite citirea fișierelor, iar CVE-2024-10445 permite scrierea lor. Actualizările pentru aceste probleme au fost lansate în decembrie.
Fișierele criptate primesc extensia .L0CK3D
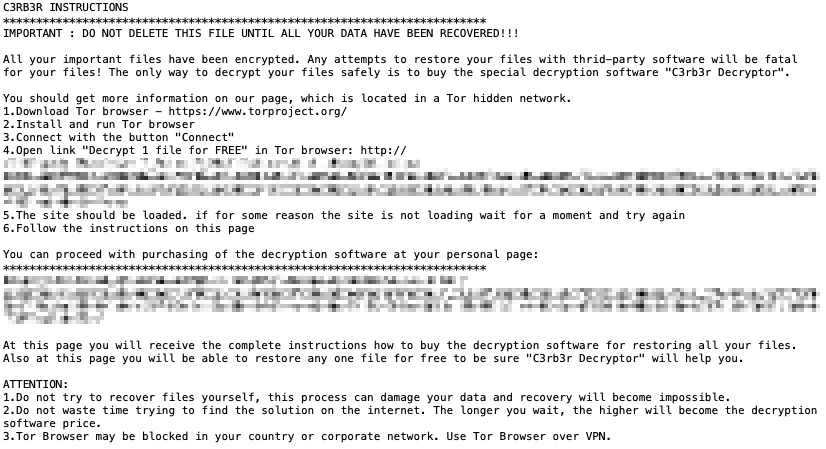
Recomandarea de actualizare vine după ce utilizatori Synology au relatat, în valuri de postări apărute în ultimele săptămâni, că datele le-au fost criptate. Primele relatări au apărut cu mai bine de două săptămâni în urmă; victimele au spus că ransomware-ul a lăsat fișierul read-me3.txt și a adăugat extensia .L0CK3D fișierelor afectate.
Nota de răscumpărare susține că încercările de recuperare cu programe terțe pot deteriora fișierele și prezintă „C3rb3r Decryptor” drept singura metodă sigură de decriptare. Victimele sunt îndrumate către un portal de pe dark web pentru instrucțiuni de cumpărare, iar mesajul oferă și posibilitatea de a decripta gratuit un fișier, ca demonstrație a instrumentului.
Sursă foto: AI
Synology le recomandă administratorilor și să blocheze accesul din internet la interfața web de administrare a NAS-ului, pe lângă instalarea actualizărilor DSM. Măsura reduce expunerea dispozitivului la tentative de compromitere; accesul administrativ ar trebui limitat la rețele și conexiuni de încredere, nu lăsat disponibil public online.
Numele Cerber revine într-o campanie cu istoric
Ransomware-ul folosit acum împotriva NAS-urilor Synology este cunoscut și sub numele C3RB3R sau CerberImposter. Împrumută numele unei operațiuni Ransomware-as-a-Service (RaaS) notorii, apărute în 2016, dar sursa nu afirmă că cele două operațiuni sunt aceleași.
Vechea operațiune Cerber a dispărut la sfârșitul lui 2019. Înainte de dispariție, aceasta ar fi fost responsabilă de peste 80% dintre atacurile ransomware și de un sfert dintre infectările cu ransomware ale echipamentelor din mediul enterprise, potrivit relatării citate de BleepingComputer.
Începând din decembrie 2021, când a fost observat pentru prima dată, C3RB3R a fost folosit și în atacuri asupra serverelor Atlassian Confluence și GitLab. Unele campanii au exploatat vulnerabilitățile de execuție de cod de la distanță CVE-2021-26084 și CVE-2021-22205, precum și vulnerabilitatea de ocolire a autentificării CVE-2023-22518.
Synology emite rar avertismente despre atacuri care îi vizează clienții. Ultima alertă de acest tip menționată în relatare datează din august 2019 și a urmat unor atacuri brute-force de amploare, care au dus la infectări cu ransomware-ul eCh0raix.
Sursă foto: www.bleepstatic.comÎntre timp, serviciul de monitorizare Shadowserver urmărește peste 380.000 de dispozitive Synology NAS expuse internetului. Cifra nu arată însă câte dintre ele au fost deja securizate, câte rămân vulnerabile sau câte sunt honeypot-uri — sisteme-capcană folosite pentru observarea atacurilor.