Gruparea nord-coreeană Lazarus a folosit criptografie post-cuantică pentru a proteja livrarea malware-ului într-o campanie începută în iulie 2025 și îndreptată împotriva unor organizații din Coreea de Sud. Kaspersky a numit operațiunea FlashHole și descrie un lanț de infectare complex, construit din instrumente cunoscute și componente noi, cu o mare parte din activitate desfășurată în memoria sistemelor compromise.
Cercetătorii au identificat cel puțin trei companii afectate, din software, construcții și producția de echipamente pentru comunicații prin cablu. Kaspersky suspectează că numărul real este mai mare, dar informațiile publicate nu indică victime din România sau din alte state ale UE.

De la pagini de phishing la shellcode rulat printr-un utilitar Windows
Atacurile începeau cu pagini de phishing care trimiteau țintele către pagini GitHub special pregătite. Acestea încărcau JavaScript de pe domenii externe, declanșând o secvență de execuție în memorie în care era abuzat INISAFE CrossWeb EX, un instrument de securitate folosit pe scară largă în Coreea de Sud.
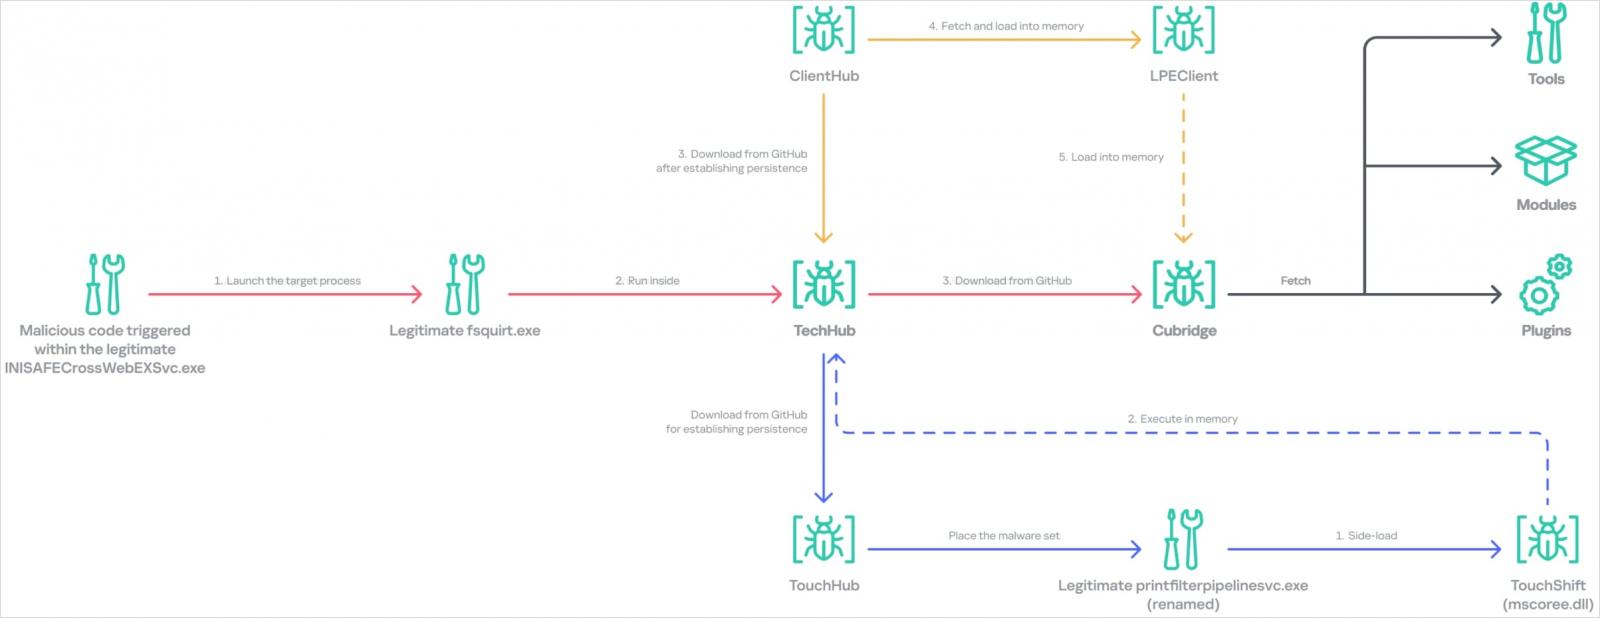
Procesul asociat instrumentului lansa fsquirt.exe, un executabil Windows legitim, folosit pentru a rula shellcode. Acesta instala TechHub, un program de descărcare care obținea malware suplimentar din depozite GitHub private, transformând servicii și fișiere aparent obișnuite în verigi ale lanțului de atac.
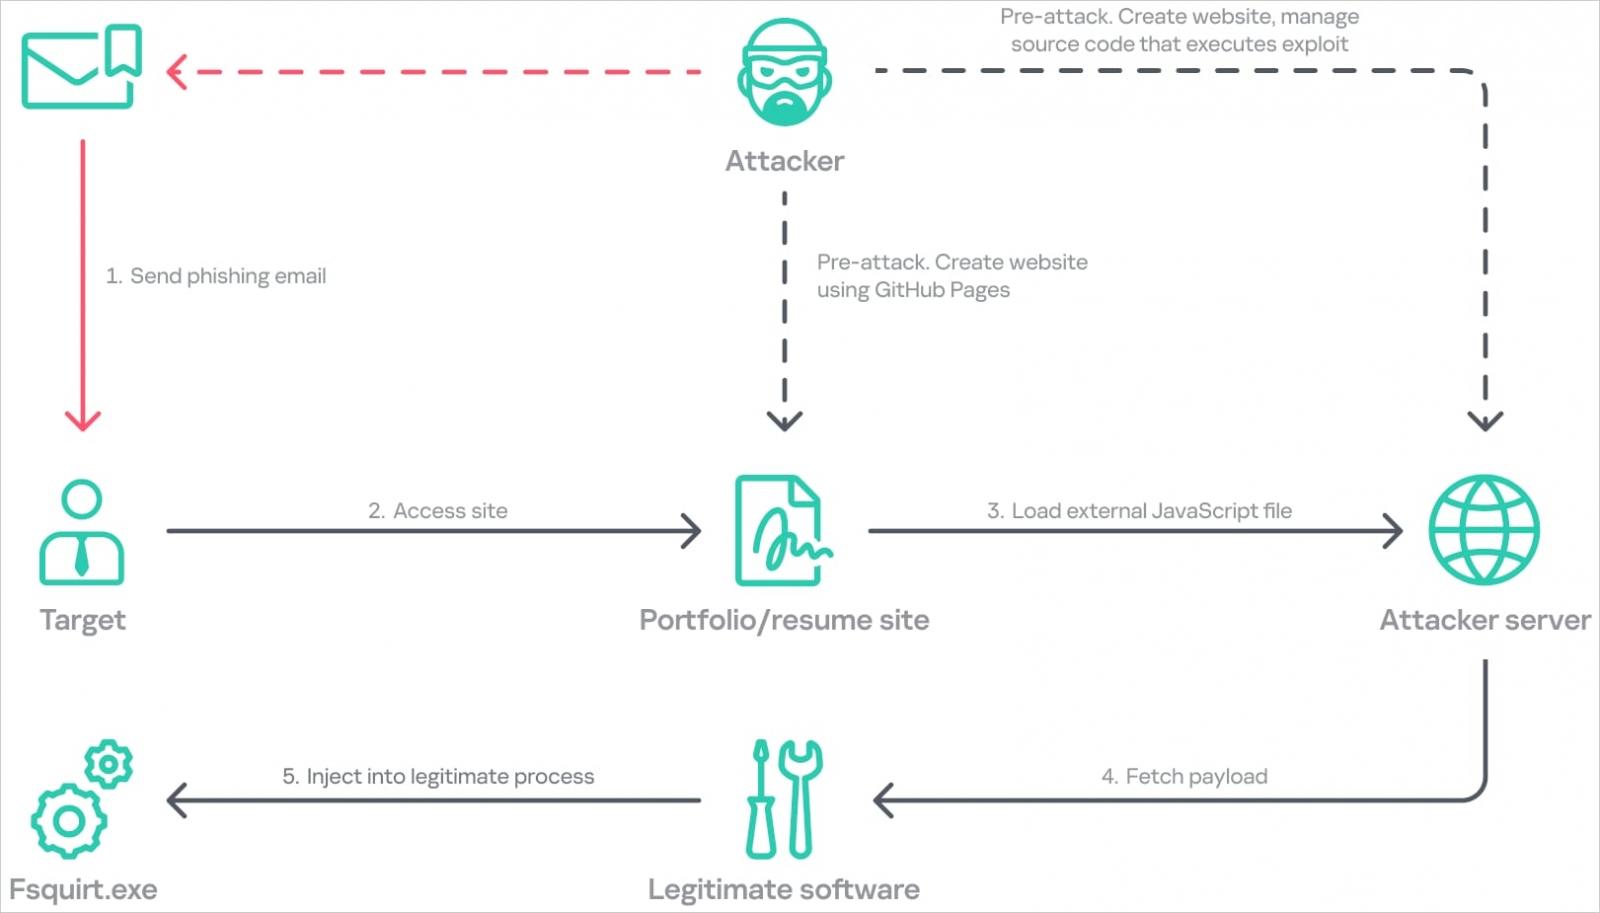
Un alt instrument nou, ClientHub, funcționa ca loader și putea comunica prin Dropbox sau putea face schimb direct de date cu LPEClient. Acesta din urmă profila victimele, primea payload-uri criptate prin ClientHub și încerca să evite monitorizarea de securitate; Kaspersky mai notează că majoritatea codului Lazarus rula în memorie, deși mecanismele de persistență lăsau unele fișiere pe disc.
Patru chei ML-KEM-1024 și un payload decriptat cu Threefish
Elementul neobișnuit al campaniei este folosirea ML-KEM, mecanism post-cuantic standardizat de NIST și destinat protejării datelor împotriva scenariului „colectează acum, decriptează mai târziu”. LPEClient primea de la serverul de comandă și control un tablou de octeți cu patru blocuri de câte 1.568 de octeți, fiecare conținând o cheie publică ML-KEM-1024.
Potrivit analizei Kaspersky, LPEClient genera din aceste blocuri patru perechi distincte de chei comune și texte cifrate, apoi cripta textele cifrate cu algoritmul GOST și le transmitea serverului C2 prin ClientHub. Secretele comune furnizau materialul criptografic folosit de Threefish pentru a decripta răspunsul serverului, care conținea parametri și un payload executabil.
Payload-ul final era Cubridge, un backdoor modular încărcat reflectiv în memoria sistemului de LPEClient. Acesta putea gestiona fișiere, executa comenzi și face recunoaștere, dar și captura capturi de ecran și încărca alte payload-uri; au fost observate, de asemenea, instrumente care vizau browserele bazate pe Chromium pentru furtul acreditărilor, cookie-urilor și istoricului de navigare.
Ce pot face organizațiile din România și UE fără a presupune că sunt ținte confirmate
Kaspersky consideră că asocierea cu activități Lazarus mai ample, denumite Cascade Hole, și legătura cu operațiunea anterioară SyncHole au un nivel de încredere mediu spre ridicat. Deocamdată, materialul nu oferă dovezi că FlashHole a compromis organizații românești sau europene, iar vizarea Coreei de Sud nu trebuie confundată cu o confirmare a unui risc local imediat.
Totuși, tehnicile folosite sunt relevante pentru echipele de securitate din România și UE: phishingul care conduce spre GitHub, încărcarea de JavaScript extern, abuzul unui executabil legitim și rularea codului direct în memorie pot apărea și în alte campanii. Organizațiile ar trebui să monitorizeze procesele care lansează fsquirt.exe, activitatea neobișnuită a utilitarelor legitime și descărcările din depozite GitHub private.
Sunt necesare și verificarea configurației INISAFE CrossWeb EX acolo unde este instalat, restricționarea execuției neautorizate, monitorizarea comunicațiilor cu servicii precum Dropbox și GitHub și protecția datelor de autentificare din browsere. Pentru utilizatori, recomandările rămân verificarea atentă a linkurilor primite, folosirea autentificării multifactor și raportarea promptă a alertelor; criptografia post-cuantică folosită de atacatori nu este, în sine, o vulnerabilitate a standardului ML-KEM.