CyberJurnal | 30 octombrie 2026
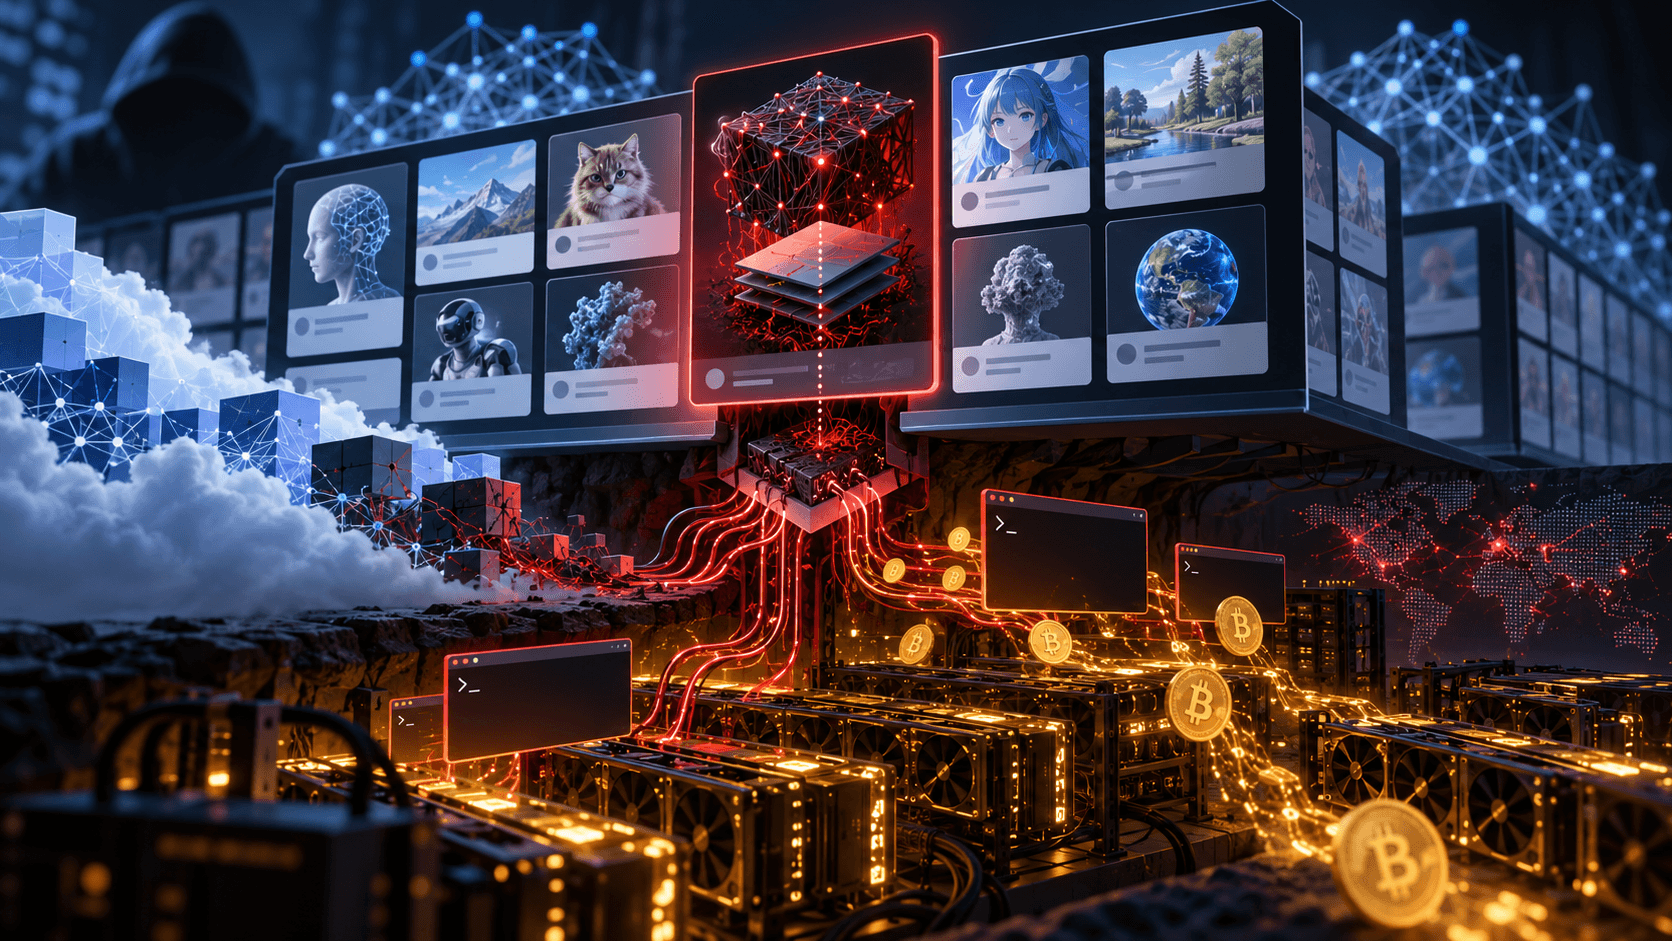
Un model AI descărcat dintr-un repository public poate fi mai mult decât un set de ponderi pentru inferență. Cercetătorii de la Pluto Security descriu o campanie prin care atacatorii au publicat 31 de repository-uri malițioase, sub aparența unor modele Qwen2 de test, pentru a instala mineri de criptomonede și mecanisme de acces la distanță pe serverele GPU.
Capcana este codul executat la încărcare
Campania exploatează funcționalitatea legitimă trust_remote_code, care permite încărcarea codului Python inclus într-un repository de model. Atunci când operatorul activează această opțiune pentru o sursă în care nu are încredere, codul poate rula cu privilegiile procesului de inferență. Nu este necesar ca fișierul modelului să exploateze o eroare de deserializare: riscul vine din acordarea explicită a încrederii pentru cod extern.
Potrivit analizei BleepingComputer despre cercetarea Pluto, repository-urile au fost distribuite în două valuri, prin șapte conturi. Unul dintre modelele cele mai populare a înregistrat peste 28.000 de descărcări, iar unele variante au inclus shell-uri inverse și un script pentru încercarea evadării din container.
Cum a funcționat monetizarea
Atacatorul ar fi instalat mineri care imitau procese de sistem și relansau activitatea după oprire. Cercetătorii au asociat unui portofel folosit în campanie venituri de ordinul a 5.000 USD în criptomoneda Pearl. Aceasta este o constatare de cercetare, nu un bilanț complet al prejudiciilor.
Un detaliu esențial: cele peste 28.000 de descărcări nu reprezintă 28.000 de dispozitive compromise și nici utilizatori unici. În ecosistemele AI, scripturile de automatizare pot descărca repetat aceleași fișiere.
De ce scanarea standard poate rata amenințarea
Un fișier Python distribuit împreună cu un model poate folosi operațiuni aparent legitime de inițializare. Verificările orientate în principal spre semnături malware sau formate nesigure ale fișierelor de ponderi nu oferă garanția că orice logică executabilă a repository-ului a fost auditată. De aceea, recomandarea practică este să tratați un model care include cod propriu ca pe o dependință software executabilă, nu ca pe un simplu fișier de date.
Cum se protejează echipele ML și MLOps
Evitați trust_remote_code=True pentru surse neverificate; când este indispensabil, analizați manual codul, fixați revizia repository-ului, rulați inferența cu utilizatori fără privilegii și restricționați accesul la rețea și la credențiale. Păstrați serverele GPU în segmente izolate, cu monitorizare pentru procese, conexiuni de ieșire și consum anormal.
Dacă un model suspect a fost încărcat cu cod executabil, verificarea nu se oprește la ștergerea modelului: se recomandă investigația hostului, identificarea mecanismelor de persistență și rotația secretelor accesibile procesului.
Concluzie: popularitatea unui model nu este certificatul lui de securitate. AI supply chain trebuie tratat cu rigorile clasice ale securității codului.
Sursă de cercetare relatată: BleepingComputer — campania Pluto Security, 29 octombrie 2026. Pentru context: Hugging Face — incidentul distinct din iulie 2026, care nu trebuie confundat cu această campanie.
Imagine: ilustrație editorială originală CyberJurnal.