GitLab a lansat actualizări de securitate pentru CVE-2026-110264, o vulnerabilitate de severitate maximă care putea permite unui atacator neautentificat să execute cod pe server. Riscul apare în compilatorul de expresii regulate al platformei și impune administratorilor să aplice fără întârziere versiunile corectate.
Bugul a fost raportat prin programul de recompense HackerOne de cercetătorul cunoscut sub pseudonimul „joaxcar”. GitLab spune că exploatarea era posibilă în anumite condiții, atunci când o expresie regulată special creată provoca o depășire a unui număr întreg în timpul compilării.
O eroare în compilatorul care procesează expresii regulate
Compilatorul analizat este un motor din fundal care parsează și validează expresii regulate din fișiere de configurare. O depășire a unui număr întreg în această etapă putea, potrivit GitLab, să transforme expresia creată special de atacator într-un punct de intrare pentru execuția arbitrară de cod pe server.
Compania a remediat problema în GitLab Community Edition (CE) și Enterprise Edition (EE), prin versiunile 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 și 18.11.13. GitLab recomandă ca toate instalările afectate să fie actualizate cât mai curând la o versiune corectată; materialul nu indică un set de indicatori de compromitere sau confirmarea exploatării acestei vulnerabilități în atacuri reale.
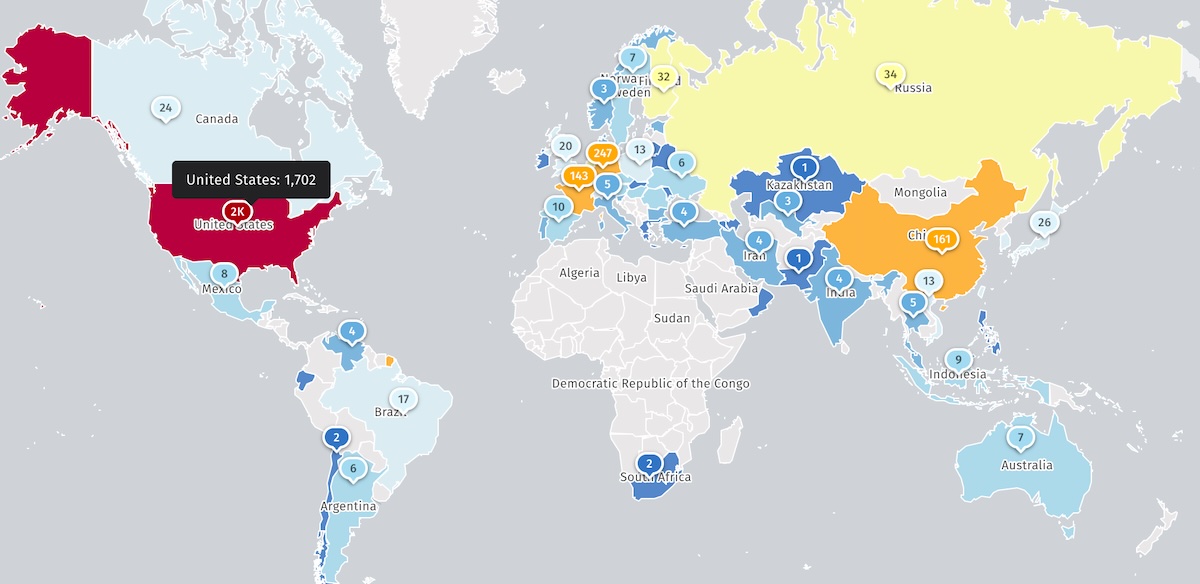
Peste 2.700 de instanțe CE sunt vizibile online
Serviciul de monitorizare Shadowserver urmărește peste 2.700 de instanțe GitLab CE expuse pe internet. Numărul nu arată însă câte sunt vulnerabile: Shadowserver nu precizează câte dintre sisteme sunt honeypoturi și nici câte au fost deja securizate.
GitLab.com rulează deja o versiune corectată, astfel că utilizatorii serviciului nu trebuie să intervină. Clienții GitLab Dedicated care folosesc 19.3.5-internal0, 19.4.2-internal0 sau versiuni ulterioare au, de asemenea, remedierile incluse; celelalte organizații trebuie să-și verifice versiunea și să aplice actualizarea corespunzătoare.

Organizațiile din România și UE trebuie să verifice serverele expuse
Pentru companiile și instituțiile din România și UE, prioritatea este inventarierea instanțelor GitLab administrate intern, mai ales a celor accesibile din internet, și confirmarea instalării unei versiuni corectate. O platformă DevSecOps poate găzdui cod-sursă și poate participa la fluxurile de dezvoltare; de aceea, compromiterea serverului ar putea crea riscuri suplimentare pentru proiecte și secretele gestionate acolo.
Actualizarea ar trebui însoțită de verificarea jurnalelor și a accesului la instanțe, fără a presupune că simpla expunere confirmă compromiterea. Contextul justifică o abordare promptă: cu zece zile înainte, GitLab avertizase asupra CVE-2026-97229, o altă vulnerabilitate critică de execuție de cod de la distanță, notată cu 10/10 CVSS, în compilatorul de expresii regulate pentru CI/CD și raportată de același cercetător.
Luna trecută, compania a reparat și CVE-2026-85706, o vulnerabilitate de severitate maximă care permitea atacatorilor neautentificați să citească date sensibile, inclusiv credențiale și alte secrete. A doua zi, CISA a inclus-o pe lista vulnerabilităților exploatate activ și a cerut agențiilor federale americane să-și securizeze sistemele în trei zile; din noiembrie 2021, agenția a semnalat cinci vulnerabilități GitLab exploatate, una în atacuri ransomware.
GitLab declară că platforma sa DevSecOps are peste 30 de milioane de utilizatori înregistrați la nivel mondial și este folosită de peste jumătate dintre companiile Fortune 100. Printre acestea se numără Nvidia, T-Mobile, Lockheed Martin, Airbus și Goldman Sachs, amploare care face ca actualizarea să fie relevantă și pentru organizațiile ce depind de infrastructura de dezvoltare software.