Un apel de la cineva care pretinde că lucrează la bancă. Un mesaj despre un colet blocat. Un presupus coleg care cere urgent acces la un document. Situațiile diferă, dar mecanismul poate fi același: cineva încearcă să obțină prin convingere ceea ce nu poate primi legitim.
Ingineria socială înseamnă manipularea unei persoane pentru a o determina să divulge informații sau să facă o acțiune care îi compromite securitatea. În ghidul dedicat acestui subiect, Directoratul Național de Securitate Cibernetică (DNSC) explică atât metodele infractorilor, cât și măsurile de protecție. Documentul are nouă pagini și se adresează publicului larg, nu doar specialiștilor IT.
Atacul încearcă să-ți dicteze reacția
Când auzim „atac informatic”, ne gândim adesea la un program care sparge o parolă. Într-o înșelătorie bazată pe inginerie socială, atacatorul poate încerca să te convingă chiar pe tine să-i deschizi ușa: să introduci parola pe o pagină falsă, să comunici un cod sau să trimiți bani.
Ghidul DNSC descrie presiunea timpului, frica, autoritatea aparentă și ofertele greu de refuzat printre tehnicile de manipulare. O solicitare urgentă nu este automat o fraudă. Devine însă un motiv serios de verificare atunci când persoana care te contactează încearcă să te împiedice să verifici independent ce spune.
Semnalul important nu este doar cine pare că îți scrie, ci ce îți cere să faci. Un mesaj poate avea un logo familiar și totuși să solicite o acțiune periculoasă.
Trei exemple ușor de recunoscut
Următoarele situații sunt exemple explicative, nu relatări despre incidente concrete.
„Sunt de la bancă, spuneți-mi codul ca să vă protejăm contul.” Povestea folosește frica și autoritatea unei instituții. Nu comunica parole, PIN-uri sau coduri de autentificare unei persoane care te contactează. Închide conversația și verifică situația prin aplicația băncii ori prin numărul de contact găsit independent, nu printr-un număr primit în același mesaj.
„Coletul nu poate fi livrat. Rezolvă acum problema din link.” Mesajul mizează pe un context obișnuit. Faptul că aștepți într-adevăr un colet nu confirmă expeditorul. Verifică livrarea direct în aplicația sau pe site-ul oficial al curierului.
„Sunt colegul tău. Am nevoie urgent de acest document.” O cerere personalizată poate folosi numele colegilor și informații despre organizație. Confirmă printr-un canal cunoscut înainte să trimiți documente sau să acorzi acces. Pentru o solicitare neobișnuită, numele și fotografia din profil nu sunt suficiente.
În toate cele trei cazuri, apărarea începe la fel: oprești interacțiunea inițiată de expeditor și verifici solicitarea separat. Și Consiliul UE recomandă contactarea directă a organizației pentru confirmarea identității persoanei care pretinde că o reprezintă.
Phishing, smishing și vishing, fără jargon
Termenii descriu în principal canalul folosit:
- Phishing: mesaje sau pagini înșelătoare care încearcă să obțină date ori să te convingă să accesezi un link periculos.
- Smishing: aceeași idee, transmisă prin SMS.
- Vishing: înșelătoria se desfășoară printr-o conversație vocală, de obicei la telefon.
- Spear-phishing: mesajul este pregătit special pentru o persoană sau o organizație, folosind informații despre aceasta.
DNSC avertizează și asupra falsificării identificatorului apelantului. Prin urmare, numărul sau numele afișat pe telefon nu reprezintă singur o verificare a identității.
Nu este necesar să memorezi denumirile. Este mai util să recunoști combinația dintre o identitate aparent credibilă, o emoție puternică și o cerere de bani, date sau acces.
De ce contează ce publici online
Ghidul explică faptul că atacatorii pot aduna informații din rețele sociale și pagini profesionale înainte de a contacta victima. Numele angajatorului, relațiile dintre colegi sau detalii despre activitățile personale pot fi folosite pentru a construi o poveste credibilă.
Faptul că interlocutorul știe ceva adevărat despre tine nu dovedește că este cine spune că este. Verificarea trebuie să privească solicitarea și identitatea, nu doar existența unui detaliu corect.
DNSC discută și despre imagini, înregistrări audio și video falsificate cu ajutorul inteligenței artificiale. Aceste instrumente pot face imitarea unei persoane mai convingătoare. În fața unei cereri neobișnuite de bani sau acces, o voce familiară nu înlocuiește confirmarea printr-un canal cunoscut.
O rutină simplă înainte să răspunzi
- Oprește-te. Nu continua doar pentru că mesajul spune că ai foarte puțin timp.
- Identifică cererea. Ți se solicită o parolă, un cod, o plată, un fișier sau acces la un cont?
- Verifică separat. Deschide aplicația oficială sau contactează persoana ori organizația prin date pe care le cunoști deja.
- Continuă numai după confirmare. Dacă solicitarea nu poate fi verificată, nu transmite informația cerută și nu aproba operațiunea.
Pentru conturi, DNSC recomandă parole unice, un manager de parole și autentificare multifactor. Un manager reduce nevoia de a memora și reutiliza parole, dar nu trebuie tratat ca o garanție împotriva oricărei manipulări. Am explicat pașii de bază în tutorialul CyberJurnal despre managerii de parole.
Dacă ai transmis deja informații
DNSC recomandă schimbarea imediată a parolelor compromise, contactarea băncii sau instituției financiare și raportarea atacului autorităților competente. Acțiunea trebuie adaptată la ce ai divulgat: pentru date bancare sau o plată suspectă, contactează imediat banca prin canalele oficiale; pentru un cont compromis, folosește site-ul ori aplicația oficială pentru recuperare și schimbarea parolei.
Dacă sunt implicate date sau conturi de serviciu, anunță echipa responsabilă de securitate. Ghidul subliniază importanța procedurilor de răspuns la incidente și a cunoașterii rolurilor în organizație. Raportarea rapidă îi permite echipei să evalueze ce acces trebuie restricționat și ce alte persoane pot fi afectate.
Unde găsești ghidul complet
Ghidul DNSC „Inginerie socială” include explicații despre manipulare, tipuri de atacuri, colectarea informațiilor, instruirea angajaților și protecția conturilor. La pagina 8 sunt reunite recomandările pentru utilizatori.
Protecția nu se rezumă la atenția unei singure persoane. DNSC recomandă o combinație de instruire, filtre de securitate, actualizări, acces limitat la resurse și proceduri clare. Pentru utilizator, regula care le completează este simplă: nu lăsa persoana care îți cere bani sau date să controleze și modul în care îi verifici povestea.
Surse
- DNSC: Ghid „Inginerie socială”, nouă pagini, autori Daniel Abotezătoaei, Irina Nemoianu, Mihaela Dan și Alex Leoreanu.
- Consiliul UE: Cybersecurity – social engineering, pentru verificarea independentă a identității și măsuri de protecție.
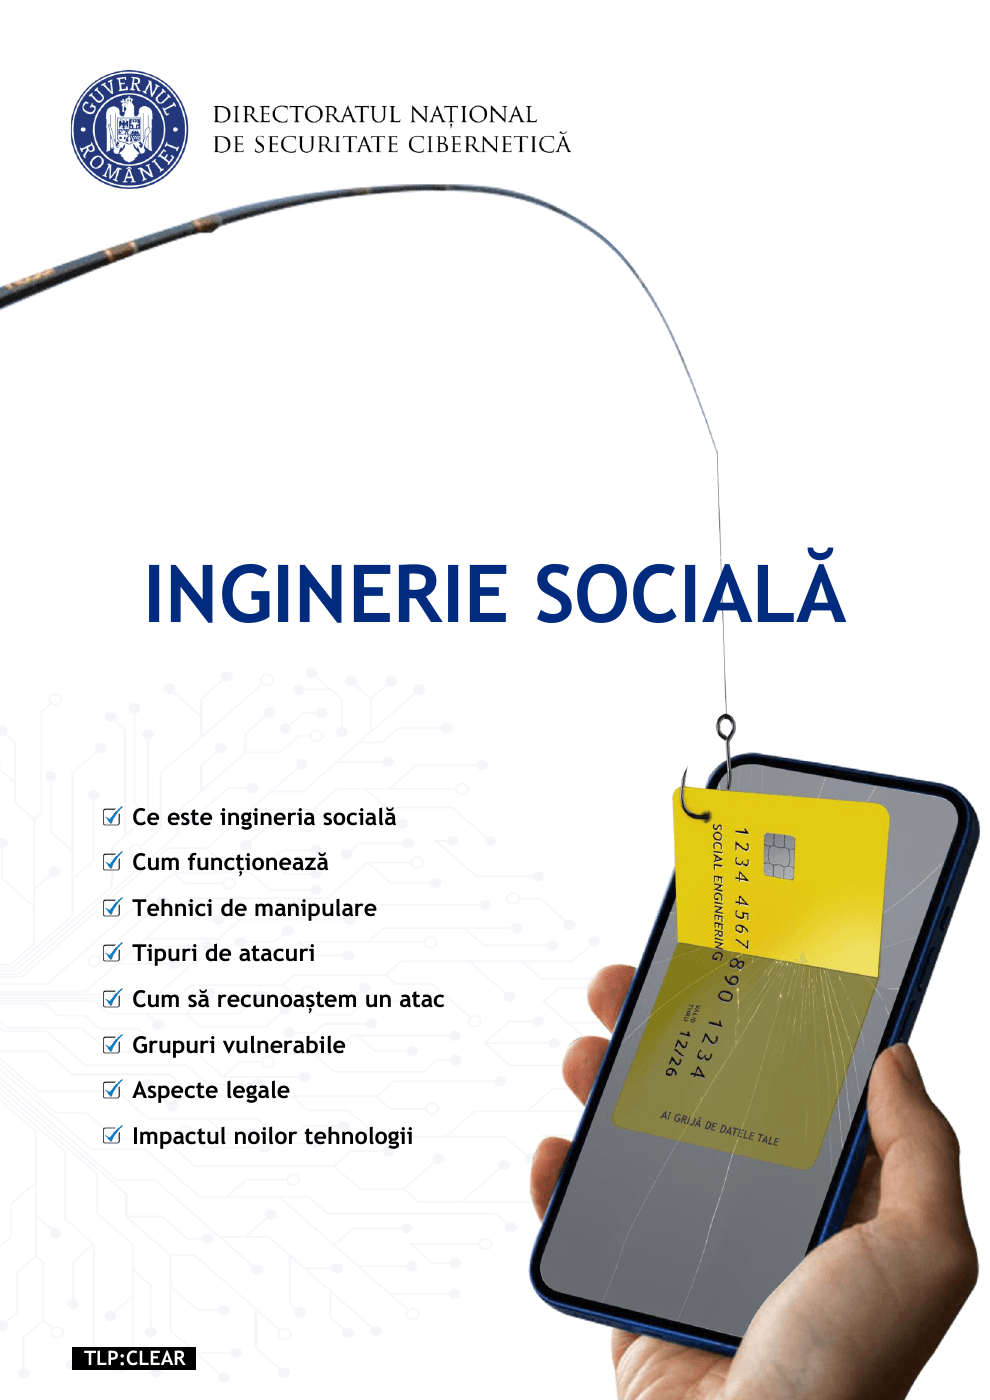
Imagine: coperta ghidului „Inginerie socială”, DNSC. Document licențiat CC BY 4.0. Coperta este reprodusă integral, fără modificări de conținut.