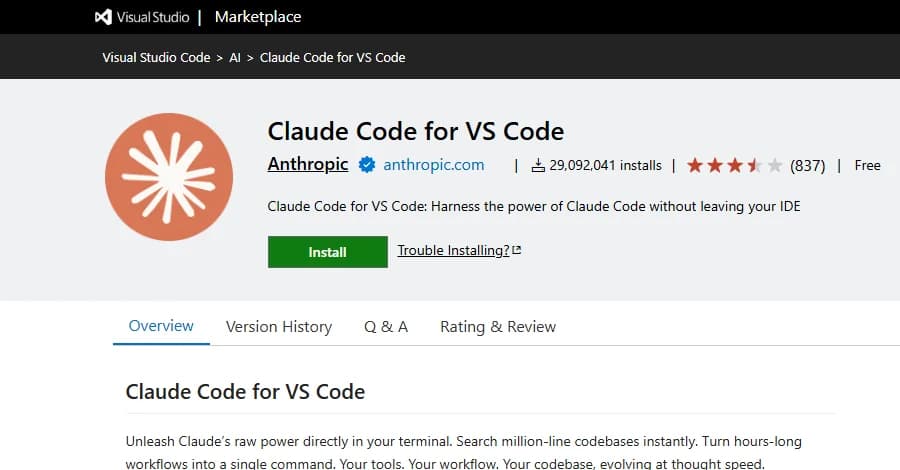
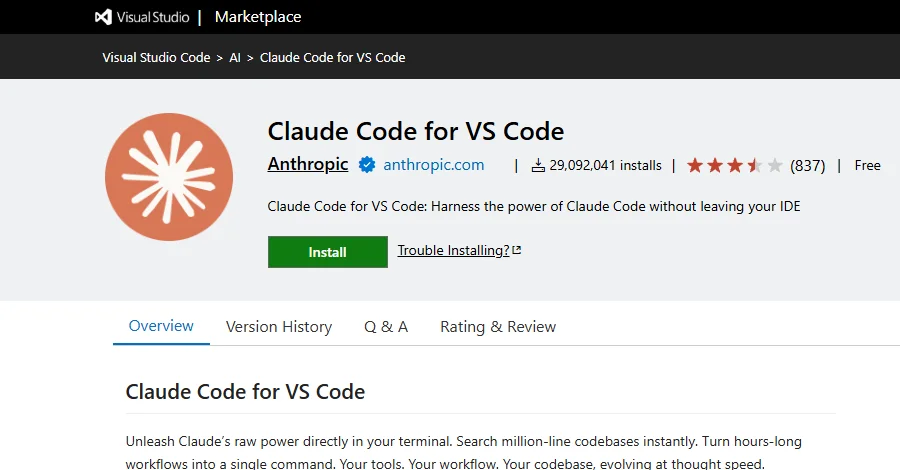
O extensie Claude Code modificată, distribuită prin marketplace-ul Cursor, a instalat pe sistemele vizate o ușă din spate persistentă bazată pe SSH. Cursor spune că incidentul ar fi putut afecta cel mult 5.000 de utilizatori; compania a retras temporar marketplace-ul pentru a elimina versiunea malițioasă, iar Anthropic a publicat o actualizare curată.
O extensie legitimă, modificată în marketplace-ul Cursor
Pachetul se prezenta drept anthropic.claude-code, versiunea 2.1.313, însă codul său JavaScript principal conținea un încărcător malițios de 66 de linii, inserat înaintea codului legitim. Jenn Gile, cofondatoare a OpenSourceMalware, a descris modificarea într-o declarație transmisă publicației The Hacker News.
Cursor a precizat că versiunea modificată nu a fost dezvoltată de Anthropic și că problema a provenit din compromiterea propriului marketplace de extensii pentru Cursor IDE. Compania a subliniat că incidentul nu a afectat celelalte extensii descărcate de pe cursor[.]com/marketplace, nici Grok Bot, Grok sau celelalte produse SpaceXAI.
La 30 octombrie 2026, versiunea malițioasă fusese eliminată, iar Anthropic publicase versiunea 2.1.314 atât în Open VSX, cât și în marketplace-ul Microsoft VS Code. O clarificare importantă față de relatarea inițială: registrul Open VSX nu a fost sursa compromiterii; investigația a indicat marketplace-ul Cursor.
Cheia „svc-telemetry” deschidea calea către acces de la distanță
Încărcătorul se activa după pornirea VS Code și la deschiderea webview-ului extensiei. Apoi adăuga în fișierul ~/.ssh/authorized_keys o cheie controlată de atacator, etichetată „svc-telemetry” pentru a părea o componentă inofensivă, și încerca să facă sistemul accesibil prin SSH pe Windows, Linux și macOS.
Extensia configura și un tunel invers către 134.209.82[.]225, apoi instala mecanisme de persistență specifice platformei: o sarcină programată pe Windows, o intrare crontab pe Linux și un LaunchAgent pe macOS. În paralel, trimitea prin HTTP necriptat date despre sistem către 134.209.82[.]225:8099/beacon, pe portul 8099.
Potrivit analizei companiei SpaceXAI, activarea serviciului SSH local necesita drepturi de administrator, pe care extensia nu le avea pe majoritatea sistemelor macOS și Windows. În aceste cazuri, pasul eșua, iar atacatorul nu putea intra prin tunel; cheia, persistența și transmiterea informațiilor despre gazdă rămâneau însă active.
Datele colectate includeau adresa IP publică, obținută de la api.ipify[.]org, numele gazdei și al utilizatorului, sistemul de operare, arhitectura procesorului, directoarele home și de lucru și adresa Git globală, citită cu git config --global user.email. Extensia identifica, de asemenea, numele a până la 40 de variabile de mediu care conțineau termeni precum KEY, TOKEN, SECRET, PASS, AWS sau GCP.
Ce trebuie să facă utilizatorii care au instalat versiunea compromisă
Cercetătorul în securitate Paul McCarty a avertizat că valorile variabilelor de mediu nu erau incluse direct în semnalul inițial transmis atacatorului. Totuși, numele lor puteau dezvălui furnizorii cloud, sistemele CI și tipurile de credențiale configurate; mai important, accesul SSH reușit i-ar fi permis operatorului să inspecteze direct contul victimei.
Nu au fost observate alte încărcături malițioase livrate ulterior, dar tunelul invers oferea o cale către serviciul SSH al victimei, de unde atacatorul ar fi putut executa comenzi sau transfera fișiere. Gile a avertizat că utilizatorii cu actualizarea automată activată puteau primi extensia infectată înainte ca aceasta să fie retrasă.
Cursor a delimitat intervalul de risc între aproximativ 02:27 și 13:35, ora Pacificului, pe 29 octombrie 2026, și a anunțat că va contacta direct utilizatorii afectați. Cei care au instalat extensia în acel interval trebuie să izoleze gazdele, să elimine cheia SSH neautorizată și mecanismele de persistență, apoi să rotească datele de autentificare și sesiunile.
Incidentul vine la puțin peste o săptămână după compromiterea unor versiuni oficiale ale utilitarului OVHcloud CLI, ovh/ovhcloud-cli. Atunci, un atacator necunoscut a înlocuit binarele a cinci versiuni deja publicate cu malware destinat furtului de secrete, folosind contul GitHub al colaboratorului legitim HassenBF, deturnat în martie 2026 în cadrul operațiunii GlassWorm.