ESET a publicat pe 10 noiembrie o analiză despre Cereal, un set de programe malițioase găsit pe servere Microsoft Exchange ale unor organizații guvernamentale din România și Kazahstan. Cercetătorii atribuie activitatea grupului Turla, aliniat Rusiei, cu un grad ridicat de încredere. Atribuirea prezentată aici este evaluarea ESET. Analiza ESET
Ce spune raportul despre România
Organizația românească, neidentificată public, era compromisă cel puțin din 23 decembrie 2025. ESET observă intensificarea activității la 20 ianuarie 2026. Publicarea de astăzi descrie această intruziune mai veche, nu debutul unui atac nou. Raportul tehnic, paginile tipărite 5–6
Componenta CerealBox era configurată să selecteze mesaje către sau de la adrese instituționale NATO și UE, inclusiv domeniile nato.int și europa.eu. Constatarea privește corespondența de pe serverul organizației compromise; nu demonstrează o intruziune în infrastructura NATO sau a Uniunii Europene. Raportul tehnic, pagina tipărită 6
Serverul de e-mail, folosit și pentru control
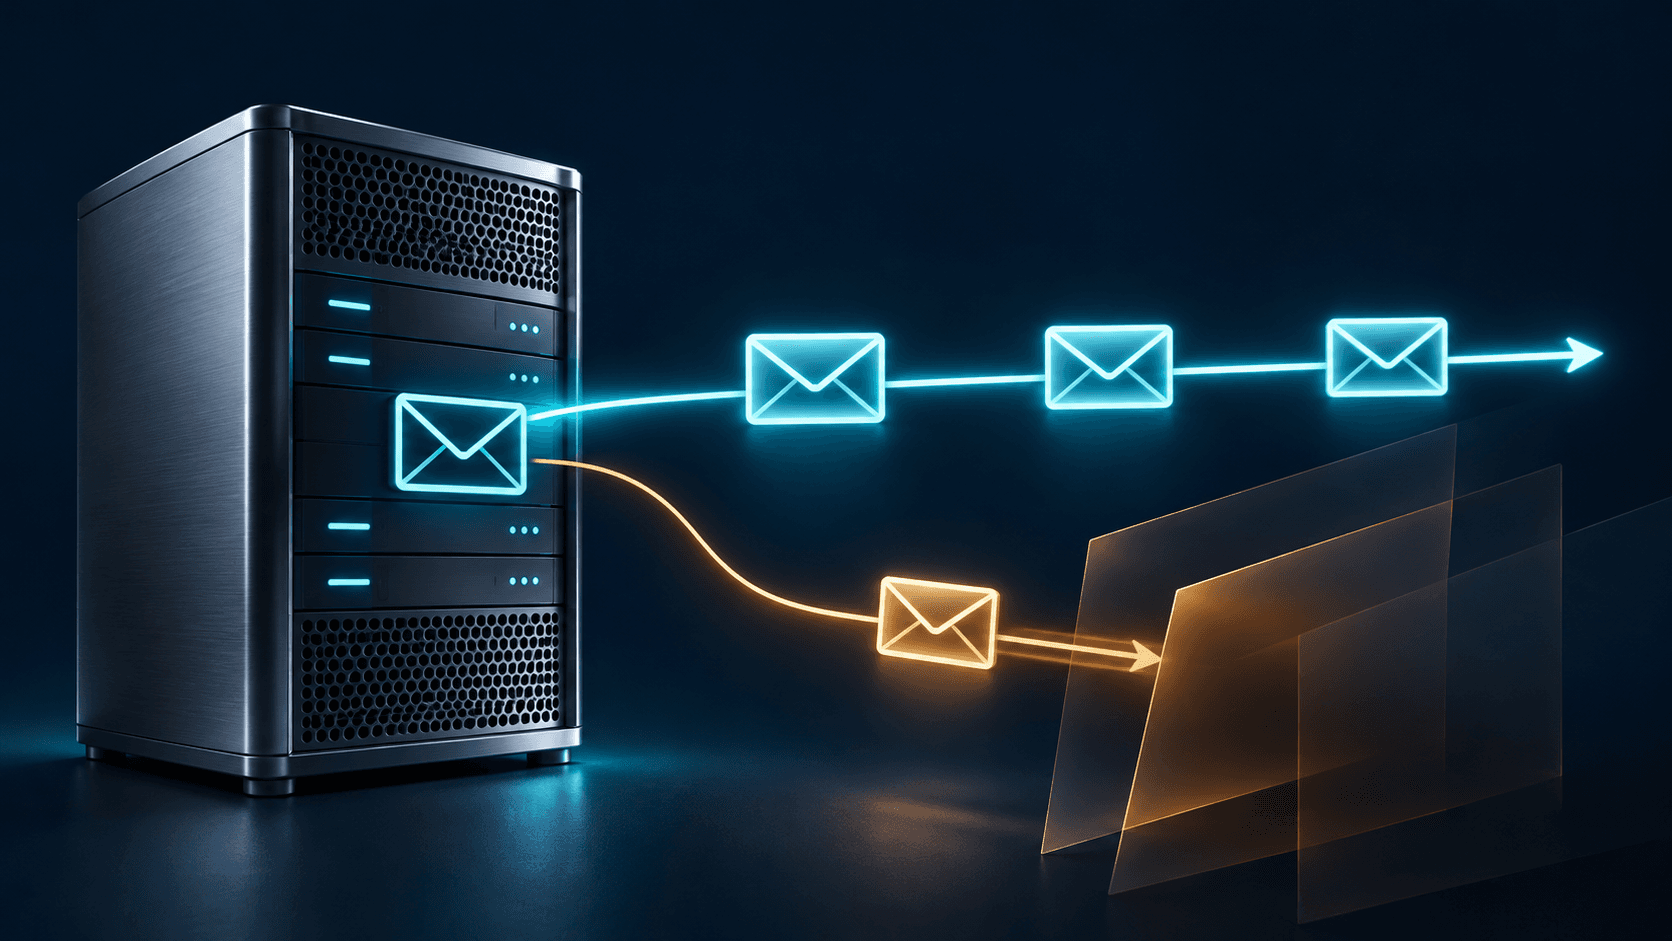
Potrivit ESET, atacatorii reutilizau serverul Exchange compromis pentru a primi comenzi, fără infrastructură externă de comandă observată. CerealBox prelua fluxul mesajelor din interiorul proceselor legitime și selecta corespondența de interes, în timp ce livrarea obișnuită continua. Explicațiile cercetătorilor
Limitele informațiilor publice
Metoda accesului inițial rămâne necunoscută. Raportul nu identifică instituția românească, nu cuantifică mesajele sustrase și nu confirmă dacă intruziunea mai este activă. Raportul ESET
Pentru echipele de securitate, documentul include indicatori de compromitere care pot ghida verificarea serverelor Exchange. Aceasta este o recomandare de investigație pe baza raportului, nu dovada că alte organizații sunt afectate. Indicatorii publicați
Imagine: ilustrație conceptuală originală generată cu AI pentru CyberJurnal. Nu reprezintă instituția vizată, o captură de sistem sau mesaje reale.