Enea a descris pe 11 noiembrie o operațiune de spionaj numită SilentAir, cu surse de atac în cel puțin șase țări asiatice și ținte predominant taiwaneze, dar și europene. Raportul, completat pe 12 noiembrie, documentează abuzarea unor noduri telecom compromise, nu doar falsificarea originii traficului. Cercetarea Enea
Cum ajung mesajele la atacator
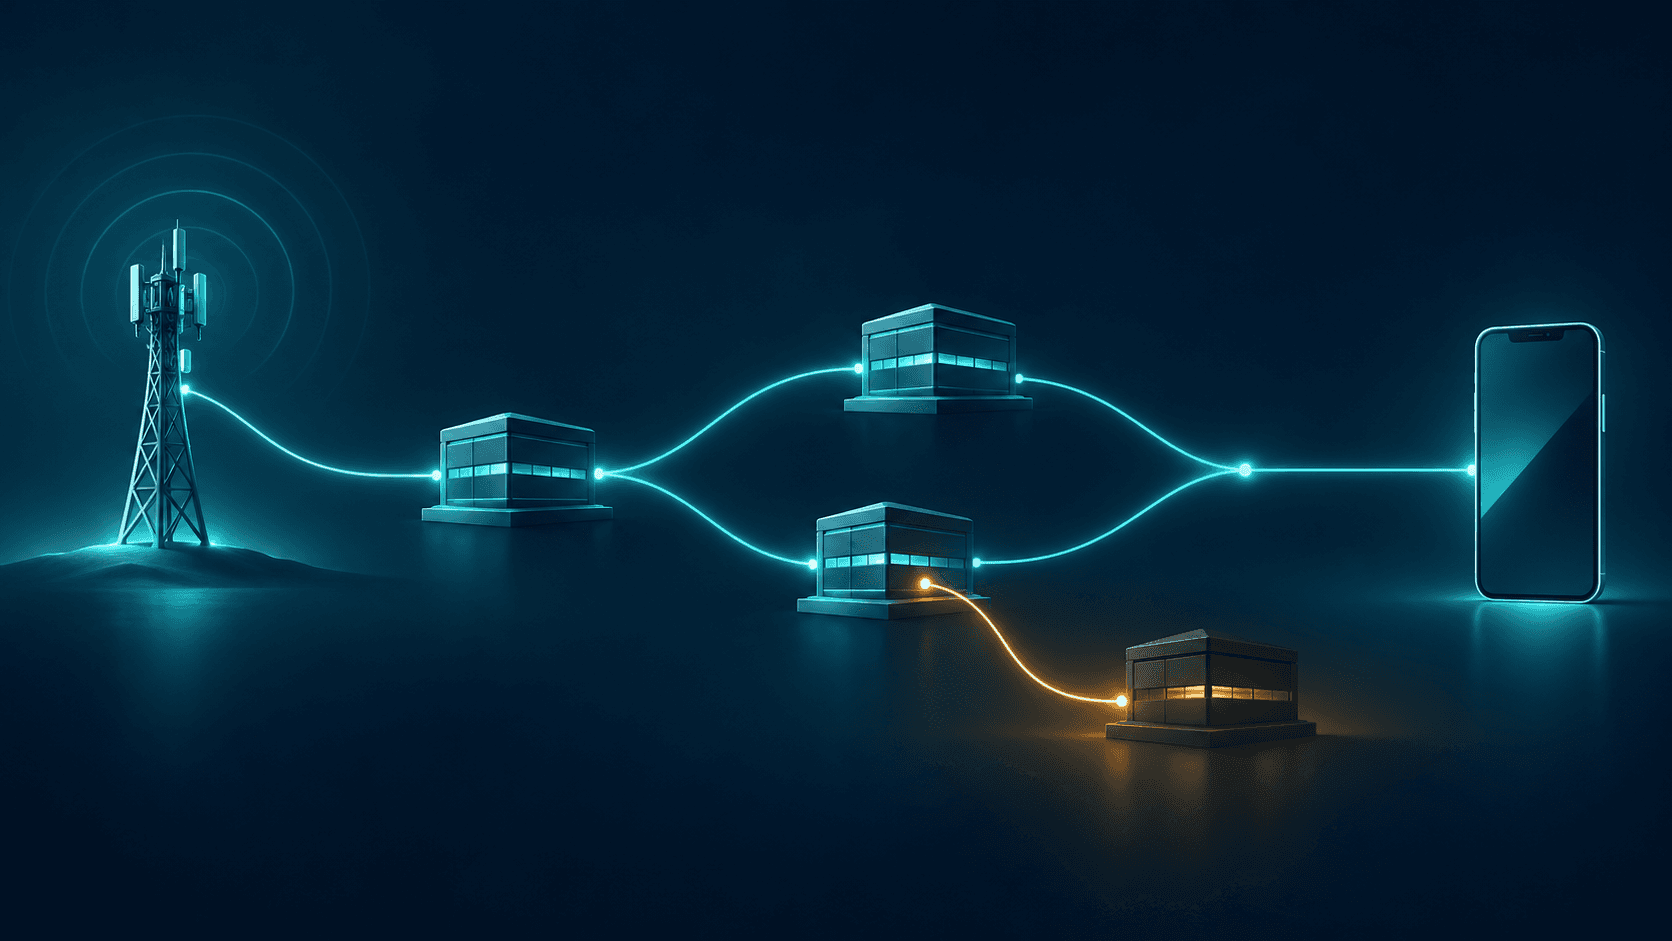
Mesaje malițioase de semnalizare SS7 sau Diameter schimbă locația înregistrată a abonatului, redirecționând comunicații către infrastructura controlată de atacator. Enea a observat coduri de autentificare imediat după interceptare pentru unele ținte. Aceasta nu dovedește că respectivele conturi au fost preluate. Asocierea cu China are încredere scăzută; legătura cu LIMINAL PANDA rămâne neconfirmată. Cercetătorii nu au putut analiza presupusul program SilentAir. Dovezi și limite
De ce protecția rețelei contează separat de telefon
Semnalizarea reprezintă schimbul de mesaje de control prin care rețelele gestionează comunicațiile. Securizarea ei nu se confundă cu criptarea conținutului unei conversații. Recomandarea ITU-T Q.3066, aprobată la 13 ianuarie 2026, tratează explicit protecția protocoalelor SS7, Diameter, SIP și GTP, în timp ce exclude din domeniul său criptarea cap-la-cap și gestionarea cheilor.
Standardul distinge atacuri cu o singură cerere, secvențe în același protocol, combinații între protocoale și atacuri între generații de rețele. Printre datele expuse se află localizarea abonatului, identificatorii cartelei și terminalului, respectiv datele apelurilor sau sesiunilor. Pentru operatori, consecința practică este verificarea atât a interconectărilor, cât și a granițelor interne de încredere. Un control aplicat într-un singur punct nu descrie întreaga suprafață de atac.
Enea recomandă corelarea protecțiilor SS7/Diameter cu GTP-C/GTP-U și spune că a informat operatorii afectați. Nu confirmă eliminarea completă a operațiunii. Recomandările cercetătorilor
Ce pot schimba utilizatorii și organizațiile
Ghidul CISA pentru comunicații mobile, actualizat la 24 noiembrie 2025, oferă măsuri relevante pentru acest tip de risc. Documentul se adresează în special persoanelor foarte expuse, inclusiv celor din funcții guvernamentale, militare sau politice.
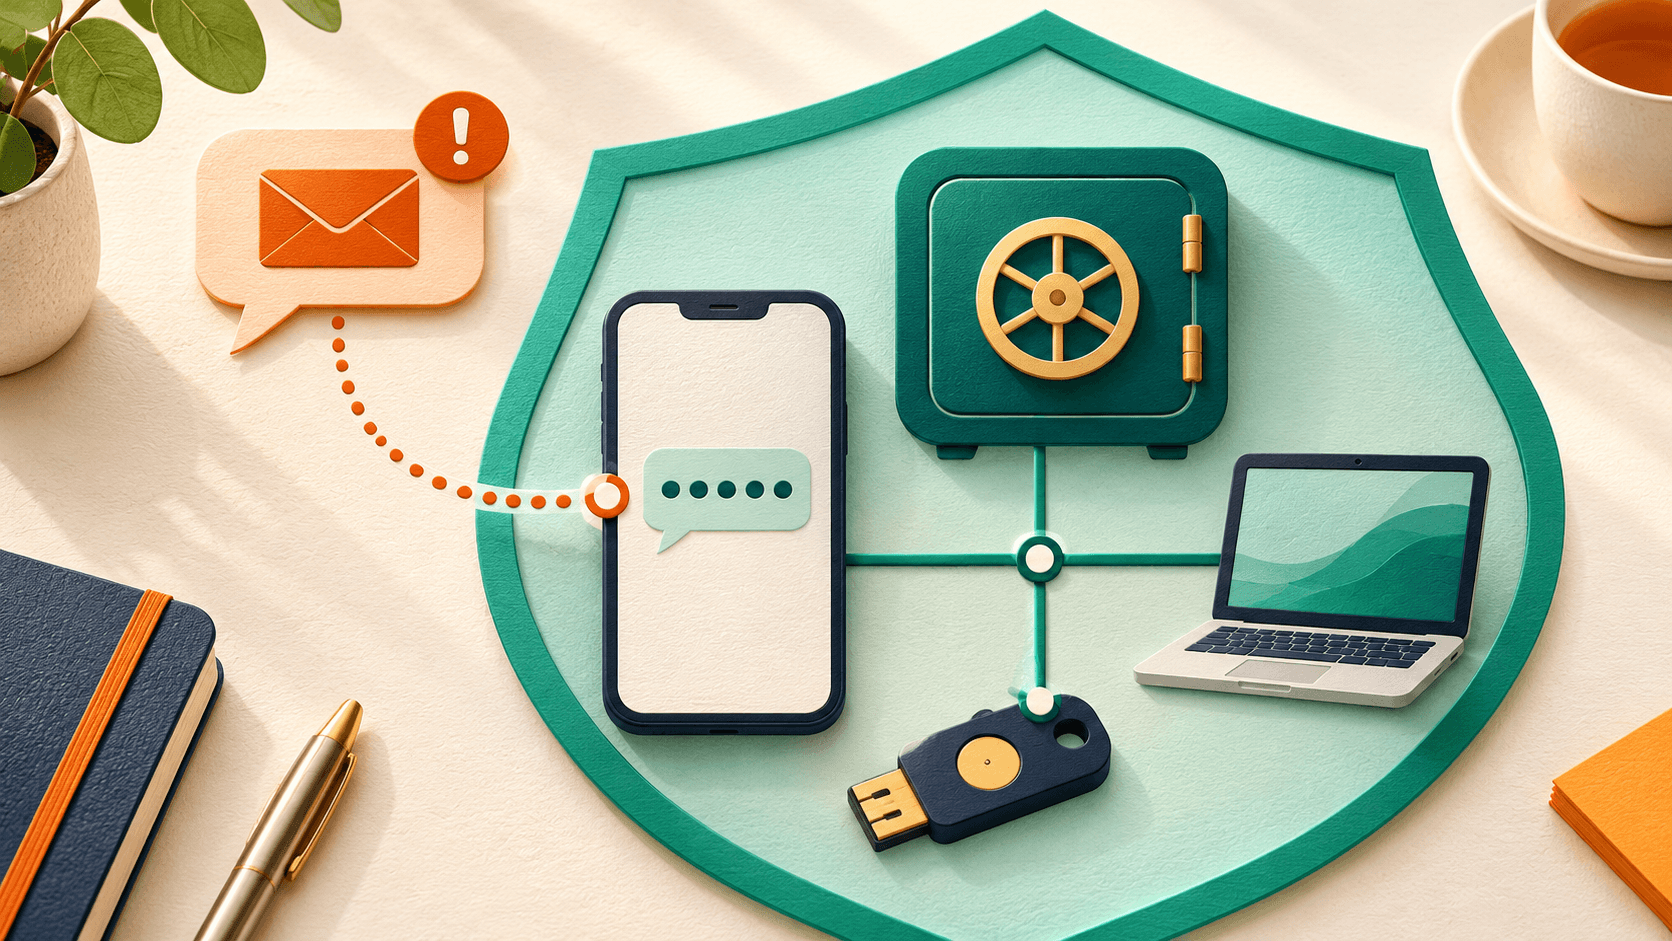
Pentru conversații sensibile, agenția recomandă aplicații cu criptare cap-la-cap, inclusiv pentru apeluri. Verificarea dispozitivelor asociate contului și prudența față de invitații, coduri QR ori alerte false rămân necesare: criptarea nu împiedică utilizatorul să autorizeze din greșeală accesul unui atacator.
Pentru conturi, prioritatea este autentificarea rezistentă la phishing prin FIDO, folosind chei de securitate sau passkeys. Codurile unei aplicații de autentificare sunt preferabile SMS-urilor, dar nu sunt rezistente la phishing. Activarea unei metode mai bune nu dezactivează automat SMS-ul ca alternativă. Verificați și recuperarea contului, unde unele servicii păstrează această opțiune.
Distincția utilă este între două responsabilități: operatorul protejează infrastructura, iar utilizatorul reduce dependența comunicațiilor și conturilor sale de SMS. Niciuna nu o înlocuiește pe cealaltă.
Imagine principală: ilustrație conceptuală generată cu AI de OpenAI pentru CyberJurnal; nu reprezintă infrastructura unui operator real.