Campaniile ClickFix au ajuns la un nivel record, iar infractorii folosesc popularitatea instrumentelor de inteligență artificială pentru a convinge victimele să ruleze comenzi malițioase. O analiză Push Security, publicată de BleepingComputer, descrie atacuri livrate prin reclame și rezultate de căutare, dar și prin conținut găzduit chiar pe platforme AI legitime.
Tehnica, apărută în jurul anului 2024, s-a extins de la pagini false care pretind că repară o problemă la o familie de metode precum FileFix, InstallFix, TerminalFix și ConsentFix, care funcționează direct în browser. Datele și exemplele prezentate aici provin în principal de la Push, companie care comercializează servicii de securitate pentru browser, iar această perspectivă trebuie avută în vedere când sunt interpretate cifrele.
De la trucul „ClickFix” la comenzile de instalare pentru AI
Potrivit telemetriei Push, ClickFix a reprezentat în medie 52% din detecțiile companiei până la finalul trimestrului al doilea din 2026, depășind pentru prima dată atacurile de tip adversary-in-the-middle (AiTM) și phishingul cu cod de dispozitiv. În august, proporția raportată a urcat la 67%, un semnal al schimbării ponderii atacurilor observate de furnizor, nu o măsurătoare a tuturor incidentelor din internet.
Și ruta de infectare se îndepărtează de modelul clasic bazat pe e-mail. Push afirmă că, dintre atacurile prin browser interceptate de companie, unul din două a pornit din alte surse, precum motoare de căutare sau rețele sociale; în cazul ClickFix, patru din cinci pagini interceptate în 2026 au fost accesate prin căutare.
Aceste pagini pot ajunge în fața utilizatorilor prin site-uri compromise, reclame malițioase sau manipularea rezultatelor de căutare, cunoscută drept SEO poisoning. Astfel, un angajat poate evita filtrele de e-mail și totuși să ajungă la o pagină periculoasă în timp ce caută un instrument pe care intenționează să îl folosească legitim.
Push a identificat și o creștere a momelilor legate de AI: variantele InstallFix și LLMshare tematice AI au însumat aproximativ 5% din toate atacurile detectate în ultimul său raport trimestrial. Separat, ANY.RUN a asociat 1.258 de analize publice în sandbox cu campanii care imitau instrumente AI, în perioada 15 aprilie–5 octombrie 2026; 81% impersonau Claude, ChatGPT sau Codex.
În cel puțin 45% dintre analizele ANY.RUN, victimele erau îndemnate să lipească o comandă, prin pagini false de instalare CLI sau pagini false de descărcare construite în stil ClickFix. Aproximativ un sfert dintre cazuri începeau cu un chat AI partajat sau cu un artefact, extinzând atacul de la instalatoare contrafăcute la conținutul distribuit pe platforme cunoscute.
Instalatorul fals afișează comanda adevărată, dar copiază alta
Push a documentat InstallFix în martie 2026, după ce a observat pagini de instalare clonate pentru Claude Code, Codex și NotebookLM. Ultimul serviciu nici măcar nu are un instalator desktop oficial, însă paginile false erau promovate prin reclame din motoarele de căutare și imitau instrucțiunile de instalare pentru a părea credibile.
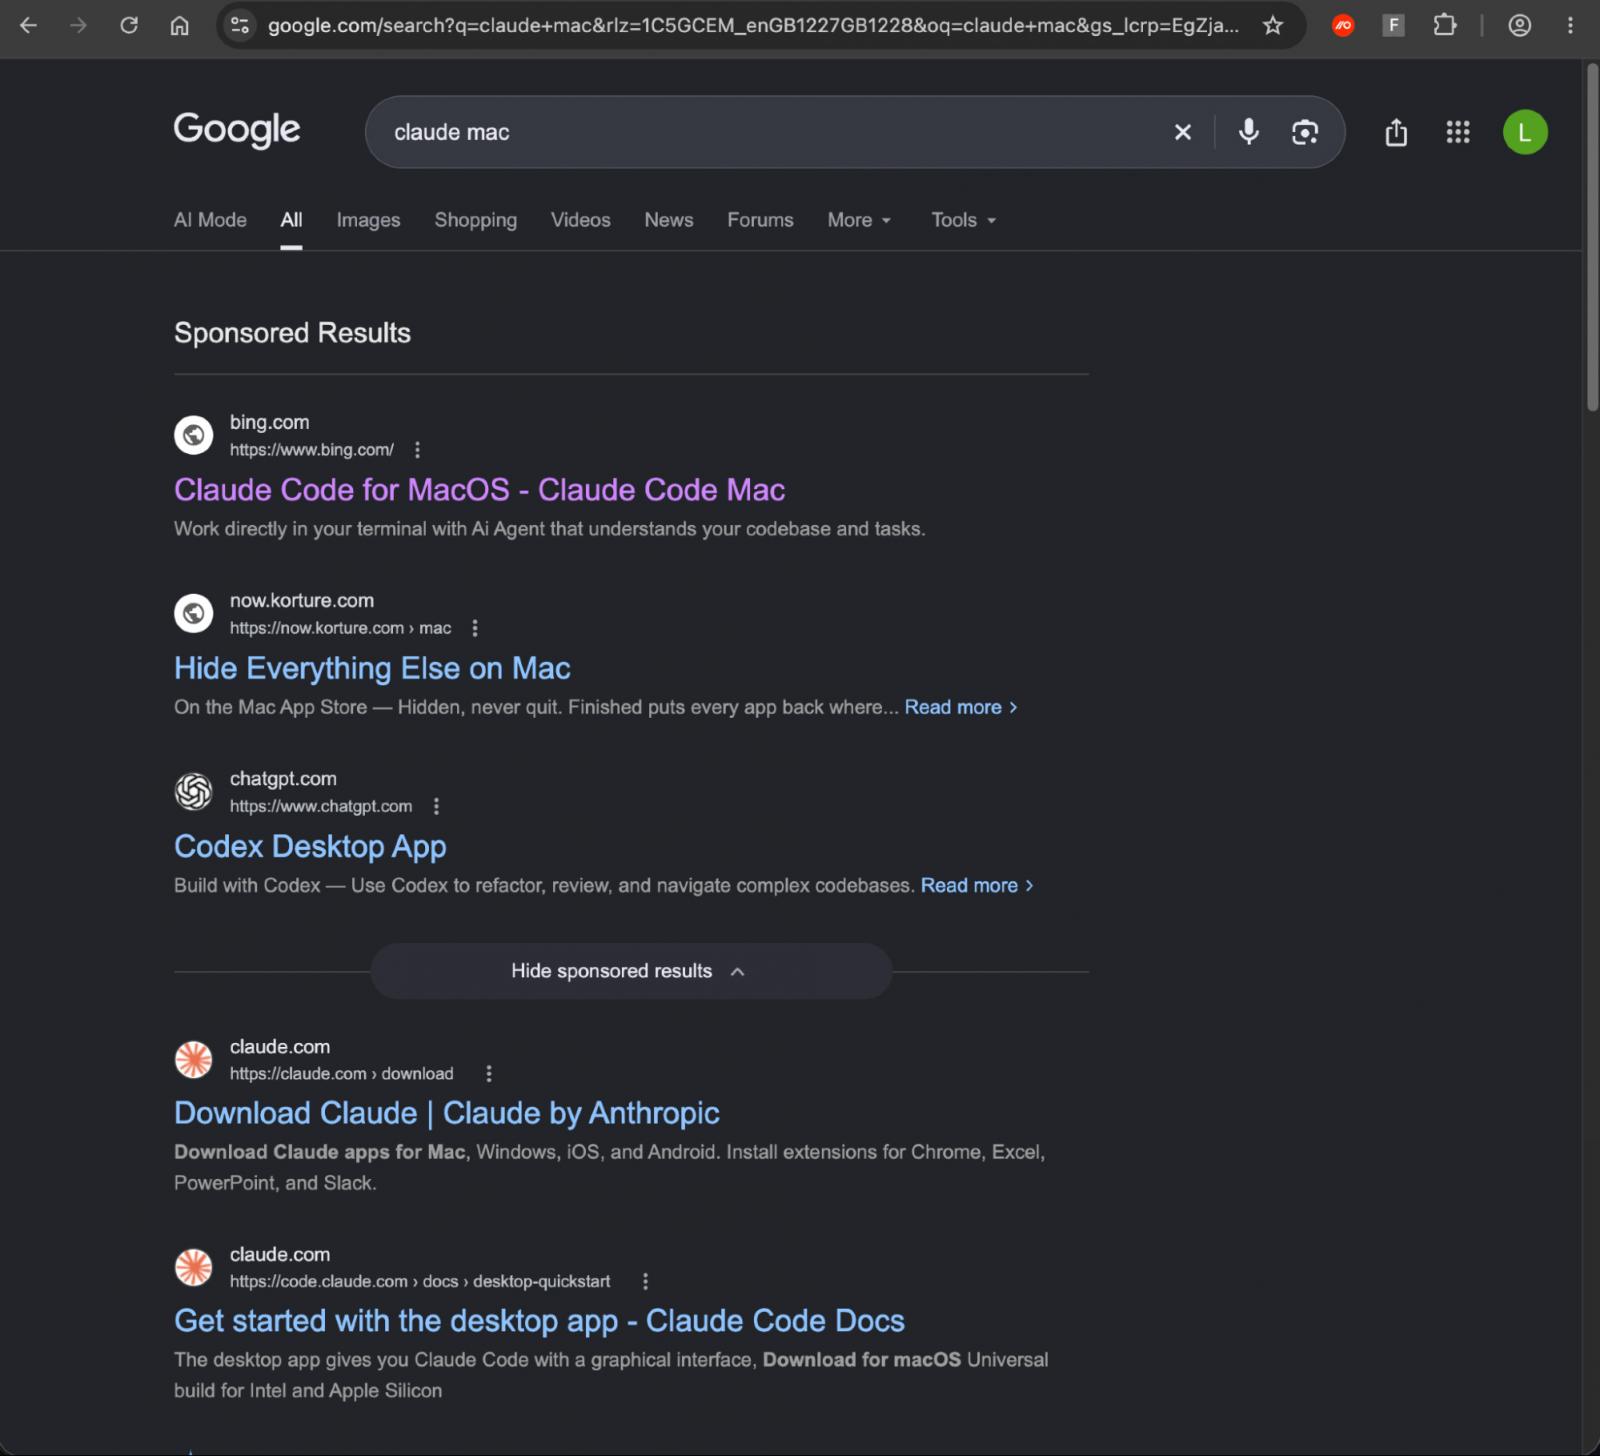
Într-un caz analizat recent, căutarea Google „claude mac” a afișat un rezultat sponsorizat care prezenta domeniul bing.com. Clicul trecea utilizatorul prin mecanismul de redirecționare și urmărire al Bing, apoi către un site de retail compromis, care îl trimitea mai departe la o pagină falsă „Download Claude”.
Atacul folosea două straturi de filtrare. Site-ul compromis verifica referrerul pe server, iar un script de pe pagina falsă aplica o verificare suplimentară; persoanele care nu veneau prin reclama respectivă puteau fi direcționate către o pagină inofensivă sau către o eroare 404, complicând analiza ulterioară.
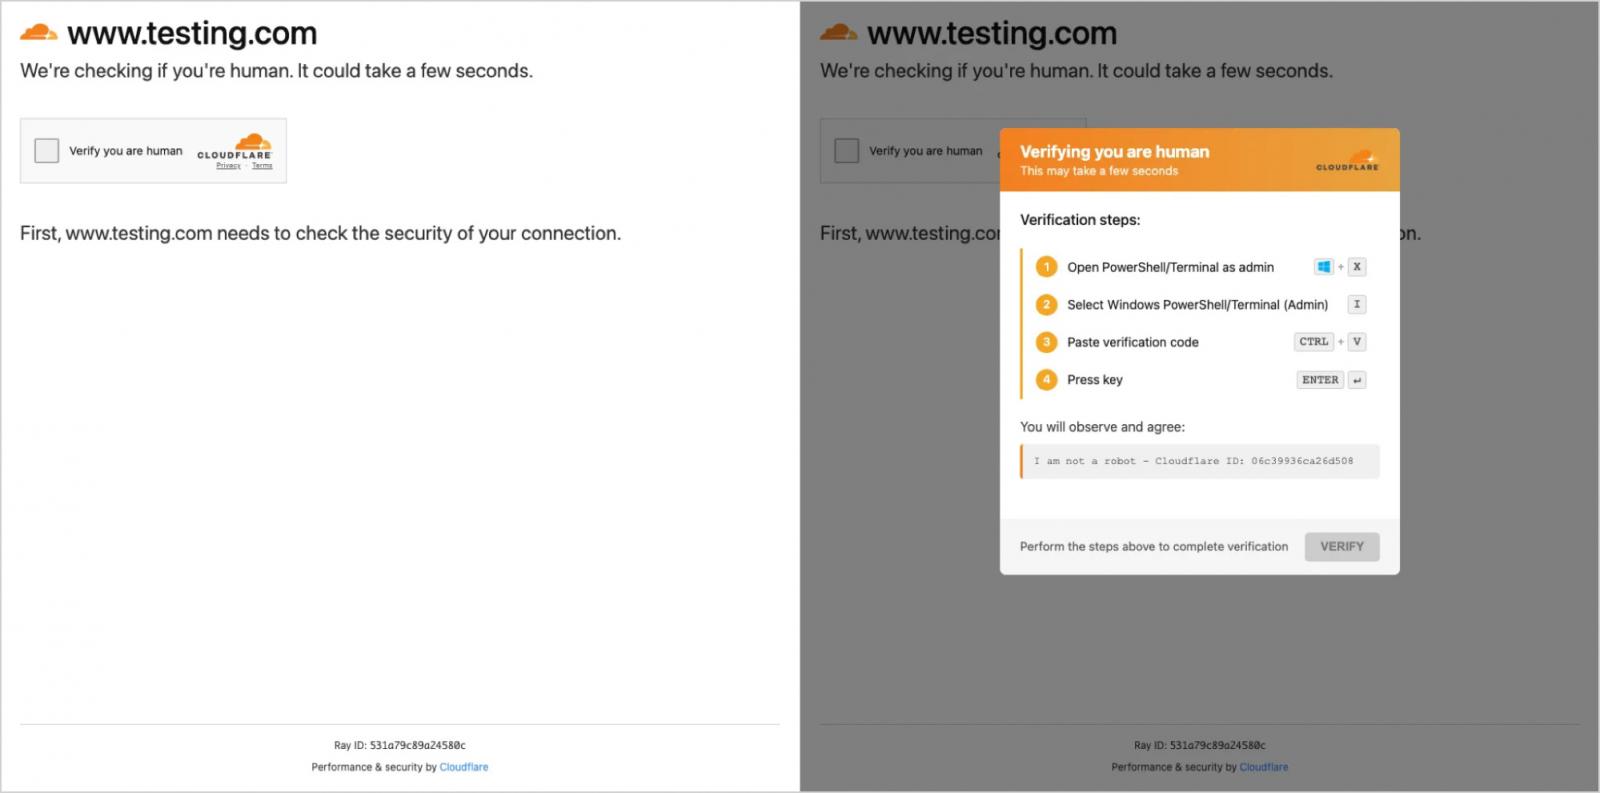
Capcana principală era butonul de copiere: pagina afișa comanda autentică de instalare furnizată de Anthropic, dar punea în clipboard o comandă diferită. Aceasta afișa mai întâi în Terminal o adresă legitimă claude.ai, apoi decoda o adresă ascunsă și transmitea scriptul descărcat direct către shell, fără să îl salveze pe disc.
Prin urmare, utilizatorul care verifica textul paginii și apoi urmărea ce apare în Terminal vedea în ambele locuri domeniul Anthropic, deși comanda executată avea un efect diferit. Push spune că a întâlnit aceeași tactică și în alte momeli, iar instrumentele ClickFix tind să preia rapid funcțiile folosite de alte kituri.
Chatbotul legitim devine parte din scenariul de atac
LLMshare, descris de Push în mai 2026, abuzează de funcțiile de partajare ale chatboturilor. Atacatorii publică discuții sau artefacte pe ChatGPT și Claude, cu instrucțiuni malițioase de instalare ori cu linkuri către pagini false de descărcare, apoi le promovează prin reclame în motoarele de căutare.
Faptul că adresa vizibilă aparține chatgpt.com sau claude.ai poate induce în eroare controalele care se bazează în principal pe reputația URL-ului. Domeniul este autentic, dar conținutul distribuit prin el poate fi creat de un atacator; verificarea numelui site-ului nu este, singură, suficientă pentru a stabili dacă o instrucțiune este sigură.
O variantă mai nouă folosește GPT-uri personalizate, versiuni configurate de ChatGPT pe care utilizatorii cu abonament le pot crea și distribui. Autorul poate introduce instrucțiuni ascunse care influențează fiecare răspuns; în exemplul analizat de Push, indiferent de mesajul utilizatorului, chatbotul afișa un fals „Service Availability Notice” și trimitea către o pagină Google Sites cu un payload ClickFix pentru Windows.
GPT-ul respectiv acumulase peste 10.000 de conversații când a fost observat de Push. Spre deosebire de o pagină statică, un chatbot poate părea util la început, înainte să prezinte linkul malițios sub forma unei notificări de indisponibilitate aparent obișnuite; această succesiune face momeala mai convingătoare, fără ca numărul conversațiilor să indice automat câte victime au executat comanda.
De ce ClickFix ocolește controalele și ce înseamnă pentru România
Raportul Microsoft Digital Defense pentru 2026 indică o accelerare puternică: volumul ClickFix ar fi crescut de aproximativ 23 de ori între decembrie 2025 și mai 2026. Între februarie și începutul lui mai, Microsoft Defender a observat comenzi furnizate de atacatori, în stil ClickFix, executate pe peste 1,1 milioane de dispozitive unice.
Microsoft descrie metoda drept una dintre tehnicile de acces inițial cu cea mai mare rată de conversie și afirmă că 96,3% dintre intruziunile ClickFix au dus la instalarea de malware. Este o statistică atribuită raportului Microsoft, nu o probabilitate universală pentru fiecare pagină sau utilizator; totuși, indică faptul că executarea comenzii trebuie tratată ca incident cu risc ridicat.
Filtrele de e-mail nu pot bloca în mod obișnuit o pagină accesată dintr-un rezultat de căutare, iar listele de blocare pot vedea doar domenii legitime precum bing.com, chatgpt.com sau sites.google.com ori un site compromis. Push mai descrie kituri care folosesc EtherHiding: configurația este stocată într-un contract inteligent pe un blockchain public, iar operatorul poate schimba adresa payloadului printr-o singură tranzacție, fără un server central ușor de dezactivat.
După lipirea comenzii, protecția endpointului devine ultima linie de apărare, dar atacul folosește un shell legitim și poate rula în memorie, fără fișier local pentru analiza sandbox. Push spune că a identificat 84 de forme de comandă distribuite în peste 20 de binare, obfuscate pentru a evita potrivirea simplă a șirurilor; pe dispozitive BYOD, ale contractorilor, Mac-uri și stații de dezvoltare, EDR-ul poate lipsi sau poate fi configurat mai permisiv.
Pentru companiile și instituțiile din România și UE, riscul este concret acolo unde angajații caută și instalează rapid instrumente AI, inclusiv fără aprobarea echipelor IT. Organizațiile ar trebui să ofere un catalog clar de aplicații aprobate, să publice instrucțiuni de instalare din surse verificate și să interzică executarea comenzilor copiate din reclame, rezultate de căutare sau conversații partajate fără validare independentă.
Măsurile tehnice trebuie să includă monitorizarea traficului și a execuțiilor din browser, protecție endpoint actualizată și vizibilitate asupra extensiilor și serviciilor AI folosite, inclusiv pe dispozitivele personale conectate la resursele companiei. Echipele de securitate ar trebui să investigheze lanțul complet de redirecționare, nu doar domeniul final, și să păstreze telemetrie suficientă pentru a corela activitatea browserului cu procesele pornite ulterior.
Investigațiile pot fi dificile și din cauza condițiilor selective de livrare. Push afirmă că o campanie ConsentFix descoperită în decembrie 2025 și asociată grupării APT29, afiliată statului rus, afișa momeala numai vizitatorilor ale căror adrese de e-mail se aflau pe lista țintelor; site-urile compromise foloseau și o listă comună de adrese IP, astfel încât pagina nu mai apărea pentru aceeași adresă după prima afișare.
În consecință, un link raportat poate fi rotit, dezactivat sau poate încărca o pagină curată pentru analistul care nu reproduce condițiile victimei. Organizațiile ar trebui să colecteze rapid URL-ul complet, ora accesării, captura de ecran și datele din browser și endpoint, fără a redeschide linkul pe un sistem obișnuit; evaluările de securitate ale browserului pot ajuta la identificarea expunerii, dar nu înlocuiesc controalele interne și verificarea independentă a alertelor furnizorilor.