Google adaugă în Chrome protecții împotriva site-urilor înșelătoare și a comenzilor malițioase distribuite prin escrocherii ClickFix. Funcțiile sunt incluse în Enhanced Protection din Safe Browsing, opțiune despre care compania afirmă că oferă utilizatorilor o protecție de zece ori mai bună decât Standard Protection împotriva phishingului, ingineriei sociale și altor fraude.
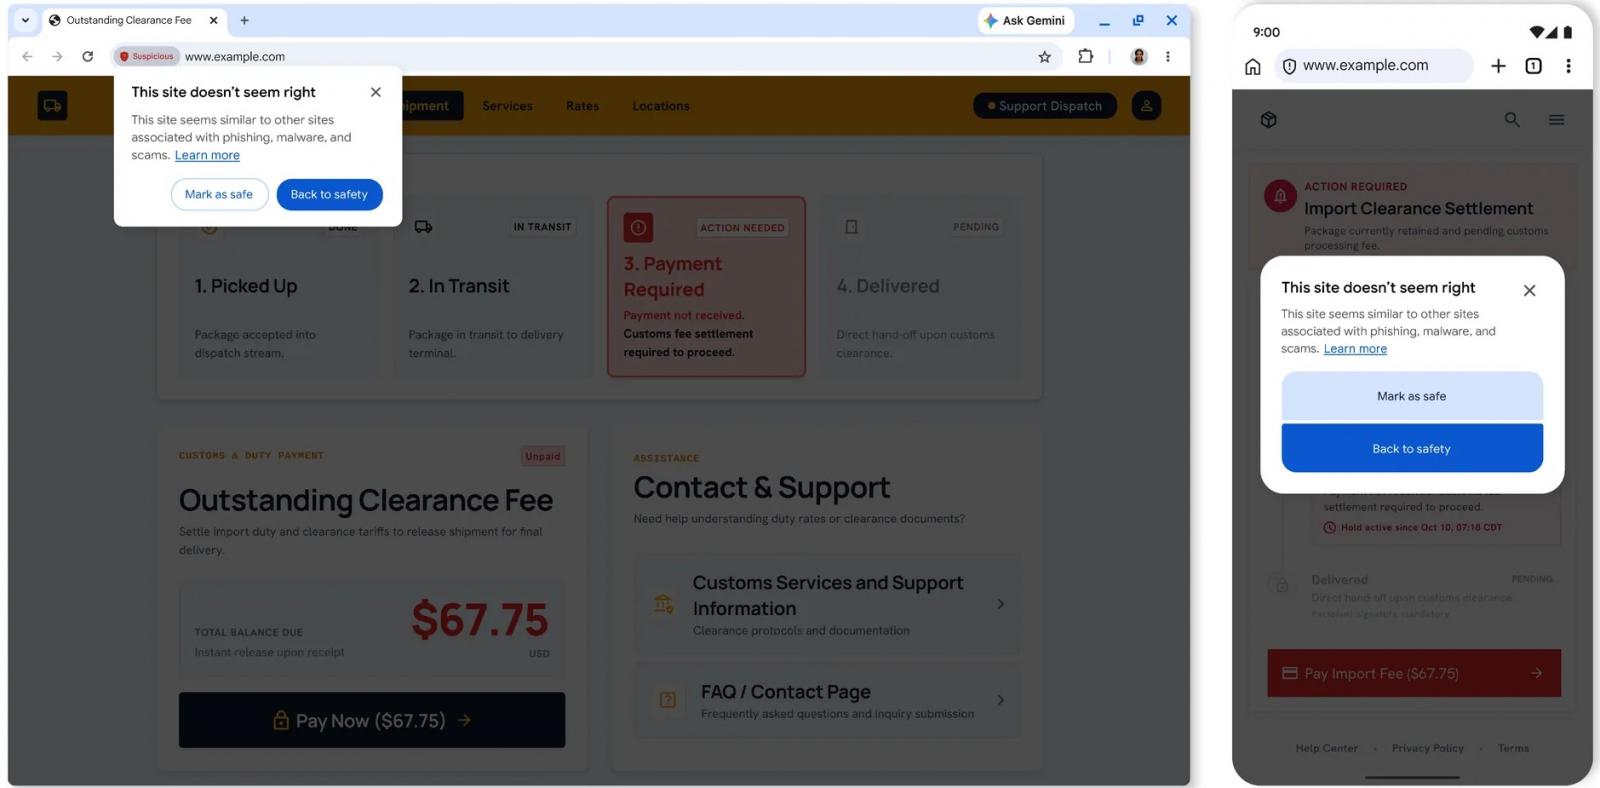
Browserul va introduce și o avertizare pentru paginile cu tipare înșelătoare care nu ating pragul de încredere necesar pentru avertismentul roșu, pe tot ecranul. Google spune că această clasificare intermediară îi permite să avertizeze utilizatorii pentru un număr mai mare de pagini, fără să trateze automat fiecare caz ca pe o amenințare confirmată.
Gemini trece de la analiza locală la verificarea pe server
Chrome folosea anterior un model Gemini instalat pe dispozitiv pentru identificarea escrocheriilor de tip suport tehnic. Pentru utilizatorii Enhanced Protection, Google trece acum la un model mai puternic, care rulează pe serverele companiei și evaluează indicii precum marca reprezentată pe pagină, intenția acesteia și probabilitatea ca site-ul să fie o fraudă.
Analiza Gemini nu decide singură dacă o pagină este periculoasă: Safe Browsing combină rezultatele cu reputația domeniului și alte semnale de securitate. Google afirmă că textul paginii este analizat doar atunci când apar indicii puternice de fraudă, o limitare menită să reducă datele trimise de pe dispozitiv.
Compania mai spune că orice conținut transmis este procesat temporar: nu este înregistrat, păstrat și nici folosit pentru antrenarea modelelor. Aceste angajamente descriu modul declarat de Google de procesare a datelor; utilizatorii și organizațiile ar trebui să țină cont că analiza server-side presupune totuși transmiterea unor informații despre pagină în cazurile considerate cu risc ridicat.
Avertisment înainte ca utilizatorul să execute o comandă ClickFix
ClickFix este o tehnică de inginerie socială prin care victima este convinsă să copieze și să ruleze singură o comandă malițioasă, de regulă în PowerShell sau Command Prompt. În loc să exploateze neapărat o vulnerabilitate a browserului, atacul transformă utilizatorul într-o verigă a execuției, mizând pe instrucțiuni care par să rezolve o problemă tehnică.

Dacă Chrome suspectează că textul copiat conține o comandă ClickFix, elimină din datele din clipboard informațiile de identificare personală și le trimite către Safe Browsing pentru analiză. Dacă verificarea indică un pericol, browserul afișează un avertisment înainte ca utilizatorul să continue; funcția nu înseamnă însă că orice comandă riscantă va fi detectată.
Ce înseamnă protecțiile pentru companiile din România și UE
Pentru firmele și instituțiile din România, avertismentele pot reduce riscul ca angajații să urmeze instrucțiuni frauduloase sau să ruleze comenzi copiate de pe pagini suspecte. Echipele IT ar trebui să verifice dacă Enhanced Protection este activată acolo unde politica organizației permite și să păstreze restricțiile de execuție, protecția endpointurilor și instruirea privind fraudele de tip ClickFix.
În UE, evaluarea funcției trebuie să includă și regulile interne privind datele și utilizarea serviciilor cloud: Google declară că textul suspect este procesat temporar și nu este păstrat, dar organizațiile trebuie să stabilească dacă acest flux este compatibil cu politicile lor. Avertismentele nu înlocuiesc verificarea comenzilor, iar utilizatorii nu ar trebui să lipească în terminal cod cerut de un site necunoscut.
Materialul mai citează Blue Report 2026, care a evaluat apărarea tehnică prin 338 de milioane de simulări în medii de producție ale clienților. Raportul indică faptul că, după ce atacatorii obțin acreditări valide, sunt blocate doar 37% dintre acțiunile lor; cifra nu măsoară eficiența Chrome, ci subliniază de ce avertismentele din browser trebuie completate cu autentificare multifactor și monitorizarea conturilor compromise.