Un telefon poate fi localizat, iar codurile SMS de autentificare pot fi interceptate fără malware, linkuri de phishing sau acces fizic la dispozitiv. Atacurile exploatează protocoalele de semnalizare prin care operatorii își coordonează rețelele, o infrastructură invizibilă pentru utilizatori și construită pe încredere între furnizori.
Riscul nu este doar teoretic. Actori asociați Iranului ar fi folosit tehnologii de rețea învechite pentru a localiza telefoane ale unor angajați americani din Orientul Mijlociu în timpul războiului cu Iranul, iar cercetările Citizen Lab au documentat campanii de supraveghere care au abuzat de SS7 și Diameter în zeci de țări.
O infrastructură globală construită pe încredere
Fiecare apel, mesaj text sau sesiune de date presupune schimburi automate între operatori: rețeaua trebuie să verifice abonatul și să-i direcționeze traficul. Aceste mesaje de control, numite semnalizare, identifică poziția abonatului și permit rutarea comunicațiilor prin rețele diferite.
Două protocoale susțin o mare parte din acest mecanism: SS7, proiectat în anii 1970 și utilizat în rețelele 2G și 3G, și Diameter, succesorul său pentru 4G și cea mai mare parte a 5G. Ambele au apărut într-o perioadă în care sistemul era conectat de un număr restrâns de operatori mari, nu de multitudinea de actori și servicii de astăzi.
SS7 nu verifică în mod eficient dacă sistemul care trimite o solicitare este într-adevăr operatorul pe care pretinde că îl reprezintă. Diameter oferă, în principiu, mecanisme de autentificare mai puternice, însă protecțiile precum criptarea nu sunt implementate uniform, iar relațiile de încredere dintre rețele continuă să joace un rol central.
Un atacator care obține acces la infrastructura globală de semnalizare — printr-un acord comercial de acces sau prin compromiterea unui operator — poate trimite mesaje pe care rețele din alte țări le tratează ca fiind legitime. Utilizatorul nu vede aceste tranzacții, iar telefonul nu păstrează neapărat urme care să indice că a fost ținta unui atac.
De la identificarea abonatului la deturnarea mesajelor
Odată ajuns în sistem, atacatorul poate solicita IMSI-ul — identificatorul internațional al abonatului mobil — pretinzând că trebuie să ruteze un apel sau un SMS. Numărul de telefon poate fi punctul de pornire pentru această solicitare, iar identificatorul obținut poate rămâne folositor în atacuri ulterioare atât timp cât nu se schimbă.
Unele interogări pot dezvălui ultima antenă la care s-a conectat telefonul. Alte solicitări, în mod normal rezervate serviciilor de urgență, pot returna coordonate raportate de dispozitiv, oferind o imagine mai precisă a poziției în timp real.
Pentru interceptare, atacatorul poate pretinde că abonatul a intrat în roaming într-o altă rețea. Dacă operatorul de origine acceptă afirmația, apelurile și mesajele pot fi redirecționate către atacator; în combinație cu un nume de utilizator și o parolă furate, acest lucru poate livra codul SMS de autentificare necesar preluării unui cont.
IMSI-ul poate fi folosit și pentru a trimite apeluri sau mesaje în numele victimei. O afirmație falsă despre roaming poate, de asemenea, să-i întrerupă serviciul, iar mesaje de semnalizare configurate deliberat greșit pot supraîncărca sistemele unui operator.
Aceste capacități au fost asociate cu infracțiuni financiare, inclusiv interceptarea codurilor de unică folosință folosite de bănci. Vulnerabilitatea a ajuns și în demonstrații publice: creatorul Veritasium a arătat cum pot fi deturnate apelurile și mesajele unui influencer din domeniul tehnologiei folosind doar numărul său de telefon.
Filtrele de roaming pot fi păcălite
Operatorii folosesc firewall-uri de semnalizare pentru a bloca mesaje care vin din locuri greșite sau nu corespund regulilor de rutare. Pentru mesajele care par corecte, unele sisteme aplică verificări de plauzibilitate: compară poziția anterioară a abonatului cu locul în care o rețea pretinde că se află acum.
Problema este că informațiile despre poziție pot fi vechi. La o conferință Wireless Security din 2025, operatorul Cape a prezentat măsurători potrivit cărora actualizările Diameter primite de la o rețea vizitată pot întârzia între două și zece ore.
În Statele Unite și Germania, peste 250 de rețele distincte pot fi accesibile într-o oră de călătorie. Un atacator care dispune de suficiente identități de operator poate încerca, prin urmare, mai multe variante până găsește una care pare compatibilă cu ultima poziție cunoscută de sistem.
Citizen Lab a descris un actor pe care îl numește STA1, care a încercat în mod repetat să urmărească un utilizator schimbând între unsprezece identități de operator din nouă țări. Actorul a alternat și între SS7 și Diameter, pe care mulți operatori le protejează cu firewall-uri separate, fără coordonare suficientă.
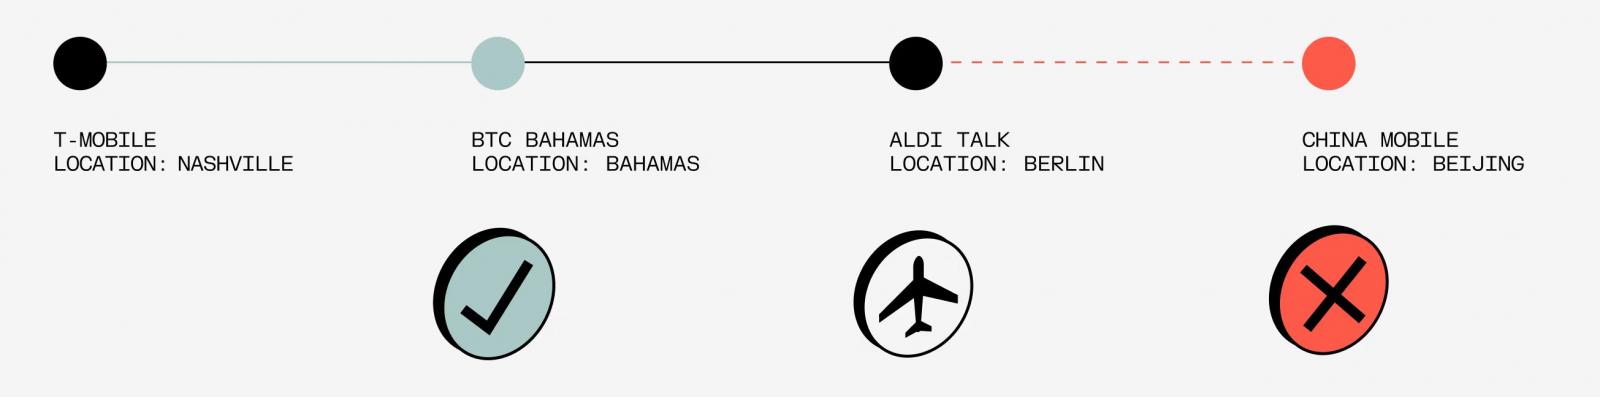
Un exemplu ipotetic arată cum poate apărea eroarea: o persoană zboară din Nashville la Berlin și își oprește telefonul. O solicitare care pretinde că abonatul a ajuns într-o rețea China Mobile ar fi respinsă ca imposibilă, însă o afirmație venită de la un operator din apropiata insulă Nassau, în Bahamas, ar putea părea plauzibilă și ar putea determina redirecționarea apelurilor și SMS-urilor.
Ce poate face utilizatorul — și ce promite Cape
Criptarea mesajelor, evitarea rețelelor Wi-Fi publice și activarea autentificării în doi pași rămân măsuri utile, dar nu repară semnalizarea telecom. Dacă al doilea factor este transmis prin SMS, securitatea contului depinde și de operatorul care rutează mesajul, nu doar de protecțiile instalate pe telefon.
Pentru jurnaliști, directori, personal de securitate și alte persoane expuse, operatorul mobil face parte din modelul de amenințare. Atacurile documentate au vizat și infrastructură telecom, iar Citizen Lab a relatat despre campanii comerciale de supraveghere desfășurate pe termen lung, cu mii de atacuri asupra unor ținte din numeroase țări.
Materialul-sursă este sponsorizat și scris de Cape, operator american care își promovează serviciile drept orientate spre confidențialitate. Prin urmare, măsurile de mai jos reprezintă afirmațiile companiei despre propria infrastructură, nu o evaluare independentă a eficienței lor.
Cape spune că își schimbă IMSI-ul zilnic, în loc să păstreze identificatorul asociat de regulă pe termen lung unui abonament. Compania susține că această rotație reduce valoarea bazelor de IMSI-uri colectate anterior de operatori de supraveghere, deoarece identificatorii vechi nu mai corespund abonatului.
Al doilea element invocat este lipsa suportului pentru SS7 și a unei reveniri automate la acest protocol. Cape afirmă că astfel elimină o cale de atac bazată pe SS7; alte rețele pot avea dificultăți în retragerea tehnologiei vechi atunci când anumite servicii comerciale încă depind de ea.
Compania mai descrie o funcție numită Network Lock. Potrivit Cape, când o rețea străină încearcă să conecteze telefonul, aplicația verifică local țara în care se află dispozitivul și transmite dacă afirmația operatorului corespunde; o nepotrivire ar duce la respingerea cererii și la o notificare către abonat.
Cape afirmă că sistemele sale află doar dacă solicitarea corespunde și nu colectează ori stochează poziția exactă a telefonului. În plus, compania spune că angajează firme terțe specializate în tehnici actuale de exploatare a semnalizării pentru teste de penetrare și își consolidează infrastructura pe baza rezultatelor.
Acest model diferă de firewall-urile configurate în jurul recomandărilor de bază GSMA, standarde distribuite către peste 1.200 de furnizori membri. Cape susține că testarea cu metode curente poate identifica atacuri care nu sunt surprinse de aceste reguli; afirmația trebuie însă privită în contextul interesului comercial al companiei de a-și promova serviciul.
În practică, utilizatorii pot reduce dependența de SMS pentru autentificare alegând, acolo unde serviciile permit, aplicații de autentificare sau chei de securitate. Aceste alternative nu opresc localizarea prin semnalizare, dar limitează valoarea interceptării unui cod SMS pentru preluarea conturilor.
Recomandarea de fond rămâne una instituțională: operatorii trebuie să trateze semnalizarea ca pe o suprafață de atac, să-și actualizeze filtrele și să coordoneze apărarea între SS7 și Diameter. Utilizatorii nu pot corecta singuri arhitectura telecom, dar pot verifica ce protecții oferă operatorul lor și pot evita folosirea SMS-ului ca unic factor de securitate pentru conturile importante.