CyberJurnal | 29–30 octombrie 2026
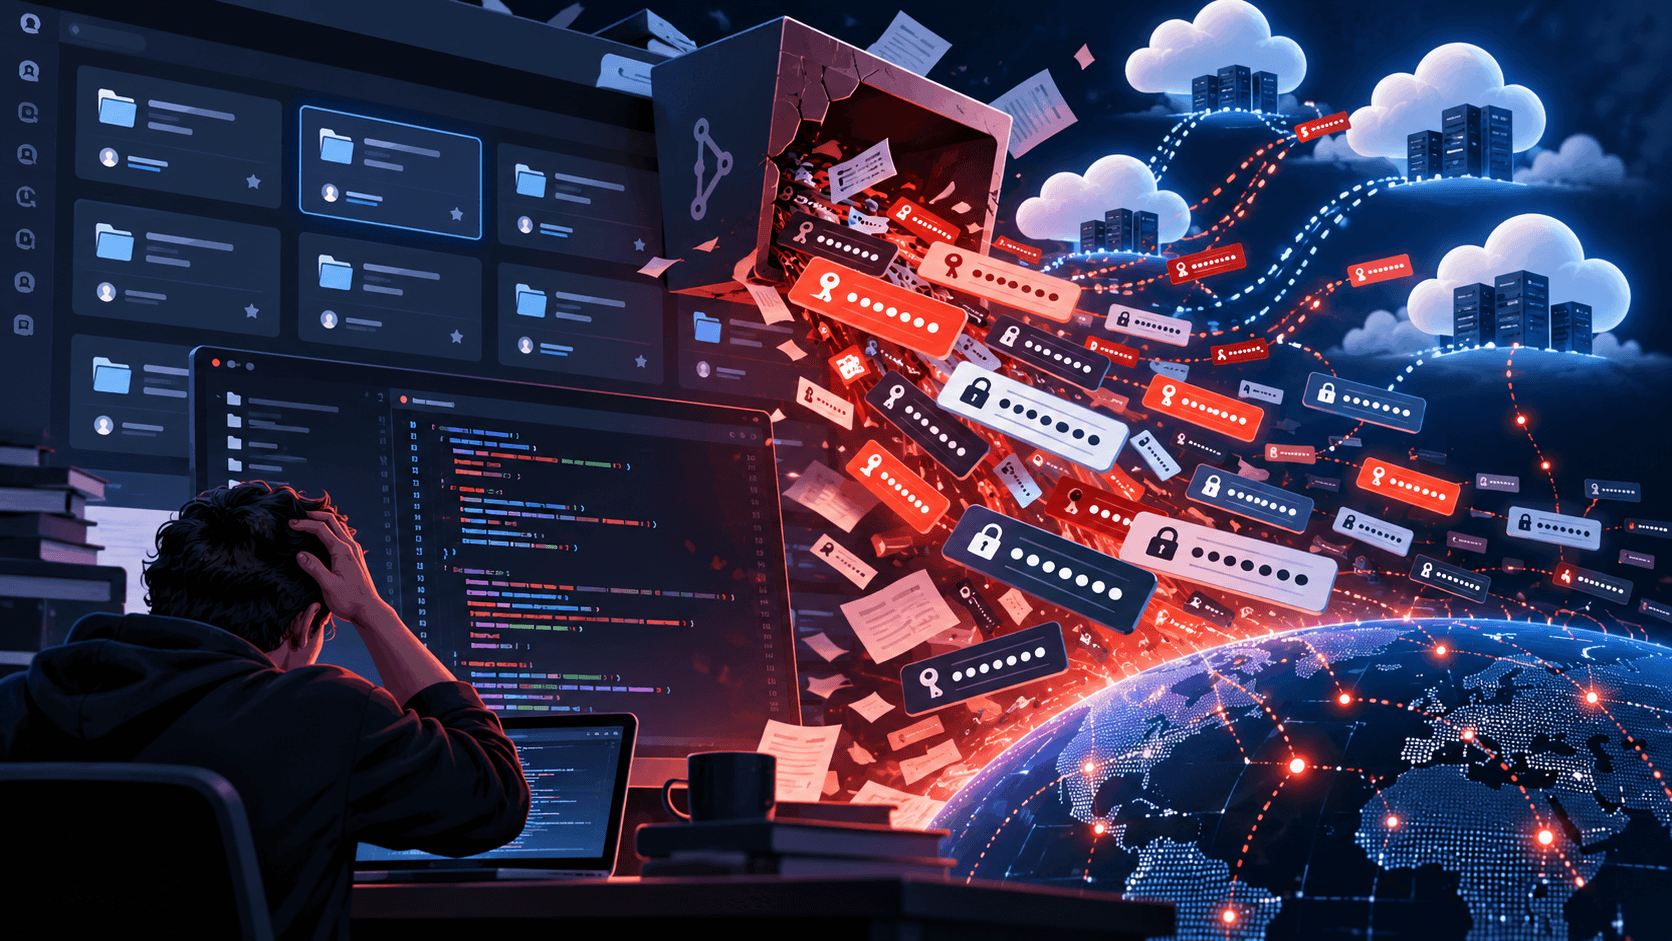
Cercetătorul independent Ben Zimmermann, într-un studiu realizat împreună cu echipa Kingfisher și publicat de MongoDB pe 28 octombrie 2026, a scanat 7.256.531 de repository-uri publice Gitee. Prin combinarea TruffleHog cu Kingfisher a identificat 26.400 de credențiale unice care au fost validate la momentul scanării. Printre furnizorii afectați se numără Alibaba Cloud, DeepSeek și OpenAI.
Ce înseamnă incidentul și ce știm cu certitudine
Validarea tokenurilor nu înseamnă că fiecare a fost exploatat de infractori. Rezultatul arată însă amploarea secretelor introduse accidental în cod, fișiere de configurare și istoric de commituri. Cercetătorul a trimis notificări furnizorilor cu cele mai multe expuneri, dar starea revocării nu era confirmată la publicarea studiului. Cele două scanere au detectat categorii diferite de chei, arătând că un singur instrument nu este suficient.
Recomandări practice
Echipele de dezvoltare trebuie să activeze secret scanning înainte de commit și în CI, să folosească tokenuri cu durată scurtă și permisiuni minime, să mute credențialele în secret managers și să rotească imediat orice cheie divulgată. Ștergerea unui secret din ultimul commit nu îl elimină automat din istoricul Git.
Context și limitele informațiilor
Datele din această analiză reflectă informațiile disponibile la 30 octombrie 2026. Acuzațiile, estimările și rezultatele preliminare sunt atribuite explicit surselor; investigațiile pot aduce schimbări importante. Cifrele privind descărcările, tranzacțiile urmărite sau persoanele potențial afectate nu reprezintă automat pierderi definitive ori victime confirmate.
Surse: Documentare principală.