GL.iNet a confirmat că un atacator a exploatat o vulnerabilitate în serviciile sale de administrare la distanță din cloud și a instalat malware pe unele routere și dispozitive KVM. Compania a identificat problema pe 20 noiembrie și spune că a blocat calea de acces folosită în atac. Corecția din cloud nu elimină însă programele malițioase de pe dispozitivele deja infectate. Producătorul nu a publicat un bilanț complet și încă verifică dacă au fost afectate calculatoare conectate la KVM-urile compromise.
Un dispozitiv KVM permite controlul de la distanță al unui calculator, inclusiv al ecranului și al tastaturii. Din acest motiv, GL.iNet recomandă ca verificarea unui KVM suspect să nu se oprească la dispozitivul de administrare: trebuie examinat și calculatorul conectat la el. Asta este o precauție, nu o confirmare că acele calculatoare au fost compromise.
Când se recomandă resetarea
În avizul oficial actualizat, producătorul publică o verificare bazată pe un proces suspect, cu instrucțiuni separate pentru routere și KVM. Dacă verificarea găsește indicatorul, GL.iNet recomandă tratarea echipamentului ca infectat și, după caz, revenirea la setările din fabrică sau instalarea versiunii beta de securitate pentru KVM. Un rezultat negativ nu este un audit complet, dar, dacă nu există alte motive de suspiciune, producătorul nu cere o resetare. Dacă rezultatul nu este clar, utilizatorii sunt îndrumați către suport.
Resetarea șterge setările și poate întrerupe accesul la un echipament aflat la distanță. Pentru o firmă care suspectează compromiterea, izolarea dispozitivului și păstrarea indiciilor ar trebui coordonate cu echipa IT înainte de resetare. Pe calculatorul conectat la un KVM infectat, producătorul recomandă verificarea conturilor, programelor și sarcinilor neobișnuite, precum și o scanare completă cu software de securitate actualizat.
Versiunile beta disponibile nu sunt firmware-ul stabil
GL.iNet a indicat drept opțiuni beta pentru dispozitivele KVM cu semne de infectare versiunea 1.8.6 beta sau mai nouă pentru RMQ1 și 1.10.2 beta sau mai nouă pentru modelele RM10, RM10RC, RM1, RM1V2, RM1PE și RM4PE. Acestea sunt pragurile beta din aviz, nu o listă a tuturor modelelor compromise și nici versiuni pentru routere.
Versiunile stabile cu remedieri pentru ambele categorii sunt programate pentru 22 noiembrie. La momentul redactării, nu am găsit o confirmare oficială că actualizarea stabilă de securitate fusese deja publicată pentru modelele verificate. Recomandarea producătorului este să instalați actualizarea stabilă imediat ce este disponibilă pentru modelul exact în centrul oficial de descărcări, chiar dacă nu ați găsit indicatorul sau ați remediat deja o infecție. GL.iNet spune că va contacta clienții pe care îi identifică drept afectați, dar nu trebuie să așteptați acel e-mail pentru a verifica dispozitivul.
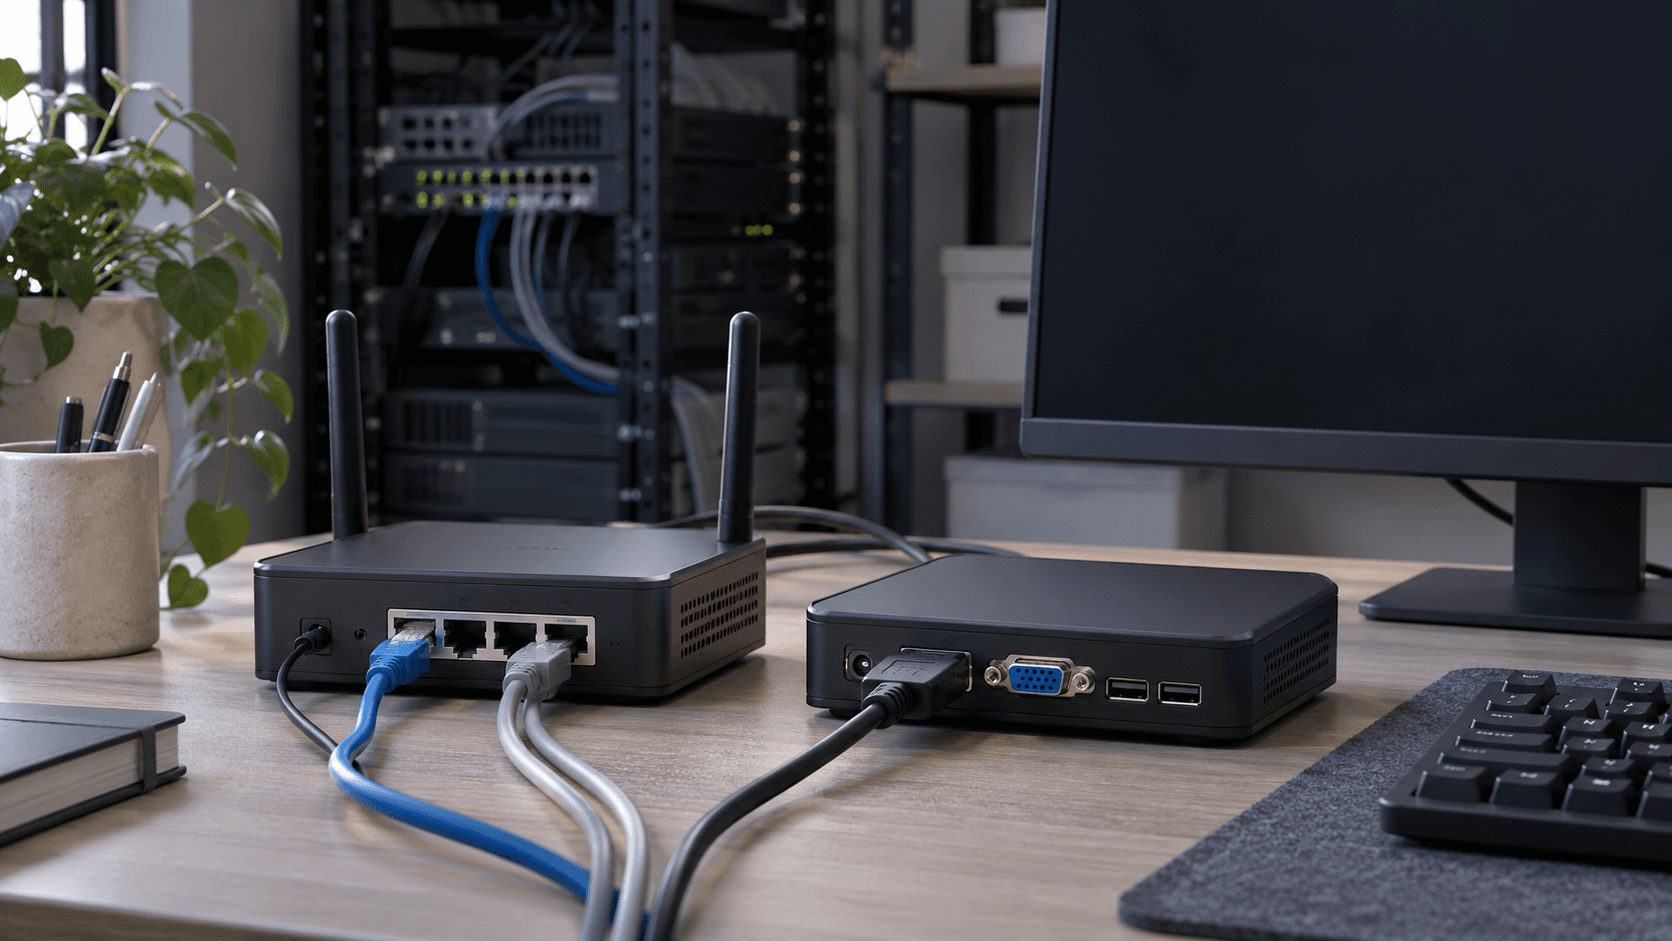
Imagine: ilustrație generată cu AI pentru CyberJurnal.