Un fișier Excel trimis printr-un e-mail care folosește numele FAN Courier este semnalat ca malițios de 23 dintre cele 61 de motoare de securitate dintr-un raport VirusTotal. Mesajul se prezintă drept o factură, dar adresa expeditorului aparține altui domeniu. Un link către domeniul corect al curierului îi dă o aparență suplimentară de credibilitate.
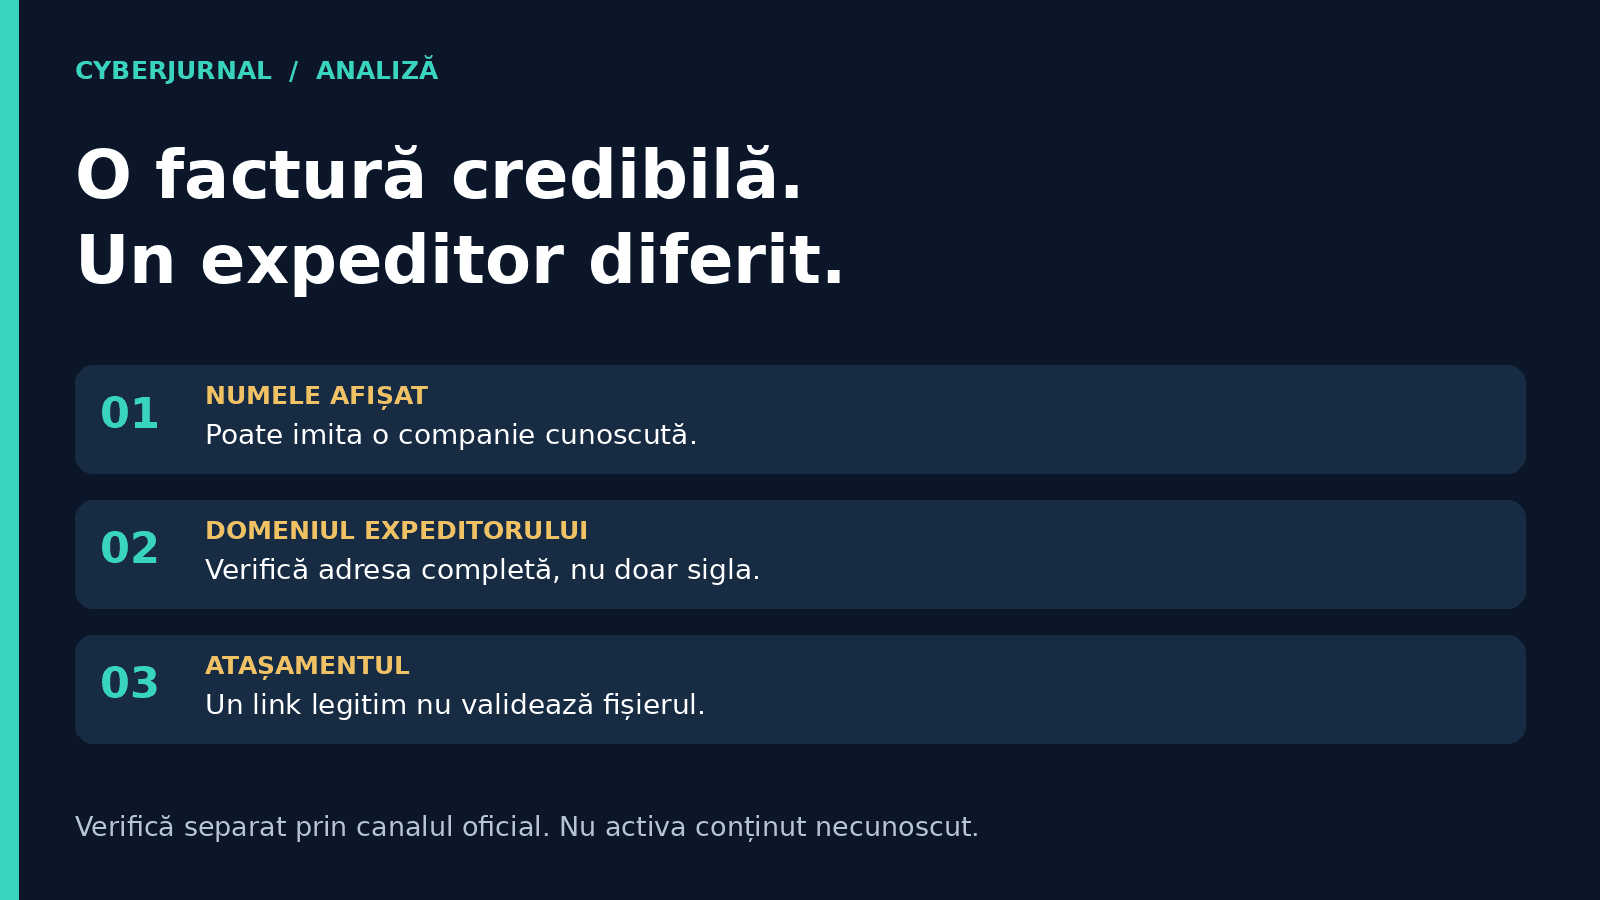
E-mailul, datat 19 noiembrie 2026, se prezintă drept o notificare de facturare și conține un atașament de aproximativ 102 KiB. Deși numele afișat este „Facturare FAN Courier”, adresa se termină în @pelina[.]gr.
Raportul pentru același fișier, identificat prin amprenta sa SHA-256, consemnează rezultatul la 19 noiembrie 2026, ora 17:19, ora României. Numărul detecțiilor se poate modifica la analize ulterioare. Raportul VirusTotal.
Cazul atrage atenția asupra unui risc ușor de trecut cu vederea: un mesaj suspect nu trebuie să conțină neapărat un domeniu scris greșit sau un link evident fals. Uneori, elementele care inspiră încredere sunt chiar cele corecte.
Un mesaj construit în jurul unei obligații de plată
Textul este redactat în română și engleză. Anunță emiterea unei facturi pentru compania destinatarului, menționează anexe în format PDF și Excel și cere respectarea termenului de plată din contract. Semnătura invocă echipa FAN Courier, iar pentru întrebări este indicată o adresă de contact de pe domeniul companiei.
Nu există promisiunea unui premiu și nici povestea unui colet blocat care ar necesita o taxă urgentă. Mesajul se sprijină pe ceva mult mai banal: rutina administrativă. Pentru cine primește frecvent facturi și situații de plată, un asemenea e-mail poate părea doar încă un document de trimis la contabilitate.
Tocmai această familiaritate justifică o verificare înainte de deschiderea atașamentului. Numele furnizorului, numărul unei facturi și o formulare comercială plauzibilă nu confirmă singure proveniența documentului.
Linkul corect nu face sigur întregul e-mail
Adresa din corpul mesajului este interop.fancourier.ro, cu numele companiei scris corect. Linkul indică același domeniu, nu o adresă diferită ascunsă în spatele textului afișat.
Problema nu este, așadar, o literă lipsă din numele FAN Courier. Este neconcordanța dintre compania invocată și expeditor, la care se adaugă atașamentul semnalat de soluțiile de securitate.
Un link către un domeniu legitim nu garantează că documentul atașat a fost trimis de aceeași organizație. Adresele de contact, semnăturile și textele unei comunicări autentice pot fi reproduse într-un alt mesaj. Prezența lor nu dovedește nici că serviciile companiei au fost compromise.
Și verificările automate ale e-mailului au limite. Antetele acestui mesaj consemnează rezultate pozitive SPF și DKIM pentru domeniul extern al expeditorului, nu pentru FAN Courier. Aceste mecanisme verifică autorizarea trimiterii și semnătura unui domeniu; nu certifică identitatea comercială afișată și nu garantează că un atașament este sigur. Explicațiile Cloudflare despre autentificarea e-mailurilor.
Mai multe detecții indică un posibil exploit pentru Office
Printre motoarele care semnalează fișierul se numără Bitdefender, ESET și Fortinet. Mai multe denumiri ale detecțiilor fac referire la CVE-2017-0199, o vulnerabilitate cunoscută din 2017. Aceste etichete indică suspiciunea unui exploit, dar nu stabilesc singure mecanismul exact al atacului sau programul care ar fi instalat ulterior.
Documentul folosește formatul Excel vechi și conține un registru de lucru criptat, un proiect VBA și un alt document încorporat. Structura sa nu oferă, de una singură, o explicație completă a comportamentului. Rezultatele VirusTotal sunt însă un avertisment concret: atașamentul nu trebuie deschis pe un calculator de lucru.
Prezența unui proiect VBA nu înseamnă automat că atacul depinde de activarea macrocomenzilor. Nici absența unor macrocomenzi evident periculoase nu face documentul sigur. Pentru acest exemplar, exploatarea unei vulnerabilități anume și efectele asupra unui dispozitiv rămân neconfirmate.
Actualizarea Office și păstrarea protecțiilor pentru fișierele provenite de pe internet sunt măsuri importante. Microsoft recomandă organizațiilor să mențină restricțiile pentru macrocomenzi, nu să le dezactiveze la cererea unui document. Un atașament semnalat ca malițios nu trebuie deschis doar pentru că există impresia că aceste protecții vor opri orice atac. Recomandările Microsoft.
Ce este CVE-2017-0199 și ce versiuni au fost afectate
CVE-2017-0199 nu este o vulnerabilitate nouă. Microsoft a publicat remedierile pe 11 aprilie 2017, după ce problema fusese deja folosită în atacuri. Ea permite executarea de cod printr-un document pregătit special, pe un sistem vulnerabil.
Atacurile descrise la momentul descoperirii foloseau documente cu obiecte OLE, mecanismul prin care un fișier Office poate include sau lega conținut extern. Deschiderea documentului putea declanșa descărcarea și executarea unui script, fără activarea macrocomenzilor. Acesta este motivul pentru care simplul refuz al butonului „Enable Content” nu înlocuiește instalarea actualizărilor. Avizul CERT-EU din aprilie 2017.
Lista produselor Office afectate include Office 2007 SP3, Office 2010 SP2, Office 2013 SP1 și Office 2016, în configurațiile fără remedierile necesare. Vulnerabilitatea privește și WordPad și componente Windows; înregistrarea CVE menționează, între altele, Windows Vista SP2, Windows Server 2008 SP2, Windows 7 SP1 și Windows 8.1. Nu este, așadar, o problemă limitată la Excel. Înregistrarea CVE publicată în NVD, cu Microsoft drept sursă.
Pentru edițiile Office cu instalare clasică, pachetele de securitate din aprilie 2017 au inclus:
- Office 2007 SP3: KB3141529.
- Office 2010 SP2: KB3141538.
- Office 2013 SP1: KB3178710.
- Office 2016: KB3178703, înlocuit ulterior de KB3213545.
Aceste numere sunt repere istorice pentru verificarea remedierii, nu o listă completă de actualizări care trebuie instalate astăzi. Windows are propriile pachete de securitate, iar edițiile Office Click-to-Run primesc actualizări prin canalul lor de distribuție. Administratorii trebuie să verifice atât Office, cât și sistemul de operare, inclusiv actualizările ulterioare care le înlocuiesc pe cele din 2017.
„Office 2016” nu înseamnă automat „vulnerabil la CVE-2017-0199”. Contează dacă remedierea este instalată. La fel, lista din 2017 nu permite declararea tuturor edițiilor moderne Office sau Microsoft 365 drept vulnerabile la această problemă. Un sistem actualizat nu trebuie confundat cu unul rămas fără patchuri, însă corectarea unei vulnerabilități nu face sigur orice document primit.
În cazul facturii care folosește numele FAN Courier, legătura cu CVE-2017-0199 provine din etichetele antivirus. Ea nu confirmă că fișierul exploatează exact această breșă și nici că ar reuși pe orice versiune de Office.
FAN Courier a avertizat și anterior asupra mesajelor care îi folosesc numele
În mai 2024, FAN Courier semnala e-mailuri care imitau identitatea companiei și încercau să determine destinatarii să deschidă fișiere sau să urmeze instrucțiuni prezentate drept urgente. Compania recomanda verificarea expeditorului și confirmarea comunicărilor prin canalele oficiale. Avertizarea FAN Courier din 31 mai 2024.
În februarie 2025, o altă alertă descria mesaje care solicitau plata unor pretinse taxe de livrare. Era un scenariu diferit de cel al facturii pentru firme, dar folosea aceeași încredere în numele curierului. Alerta din 17 februarie 2025.
Aceste avertizări documentează folosirea repetată a identității companiei în fraude. Nu stabilesc însă o legătură între operațiunile de atunci și e-mailul din 19 noiembrie. Pentru acest mesaj nu există, deocamdată, o atribuire publică verificată.
Cum verifici o factură suspectă
Cea mai sigură variantă este contactarea furnizorului folosind datele din contract sau de pe site-ul oficial, accesat separat. Răspunsul direct la e-mailul suspect nu oferă o verificare independentă.
În cazul acestui e-mail, atașamentul trebuie lăsat închis și tratat ca periculos. Într-o firmă, mesajul original poate fi transmis echipei IT prin canalul intern stabilit, fără a fi redistribuit colegilor ca o factură obișnuită.
Dacă fișierul a fost deja deschis, este important ca echipa IT să afle și dacă au fost activate macrocomenzi, conținut extern sau alte permisiuni. Deschiderea unui document nu înseamnă automat infectare, însă lipsa unor semne vizibile nu exclude un incident.
Pentru parole introduse pe pagini suspecte, schimbarea trebuie făcută prin serviciul oficial, de pe un dispozitiv de încredere. Dacă au fost oferite datele cardului, banca trebuie contactată imediat. DNSC recomandă raportarea tentativelor la 1911 sau prin platforma PNRISC, precum și verificarea separată a facturilor înaintea plății. Recomandările DNSC.
O factură reală poate fi confirmată și pe altă cale. Deschiderea unui atașament neverificat nu ar trebui să fie condiția pentru a afla dacă ai ceva de plătit.
Actualizat la 19 noiembrie 2026 cu rezultatele VirusTotal și detalii despre CVE-2017-0199, versiunile afectate și remedierile Microsoft.