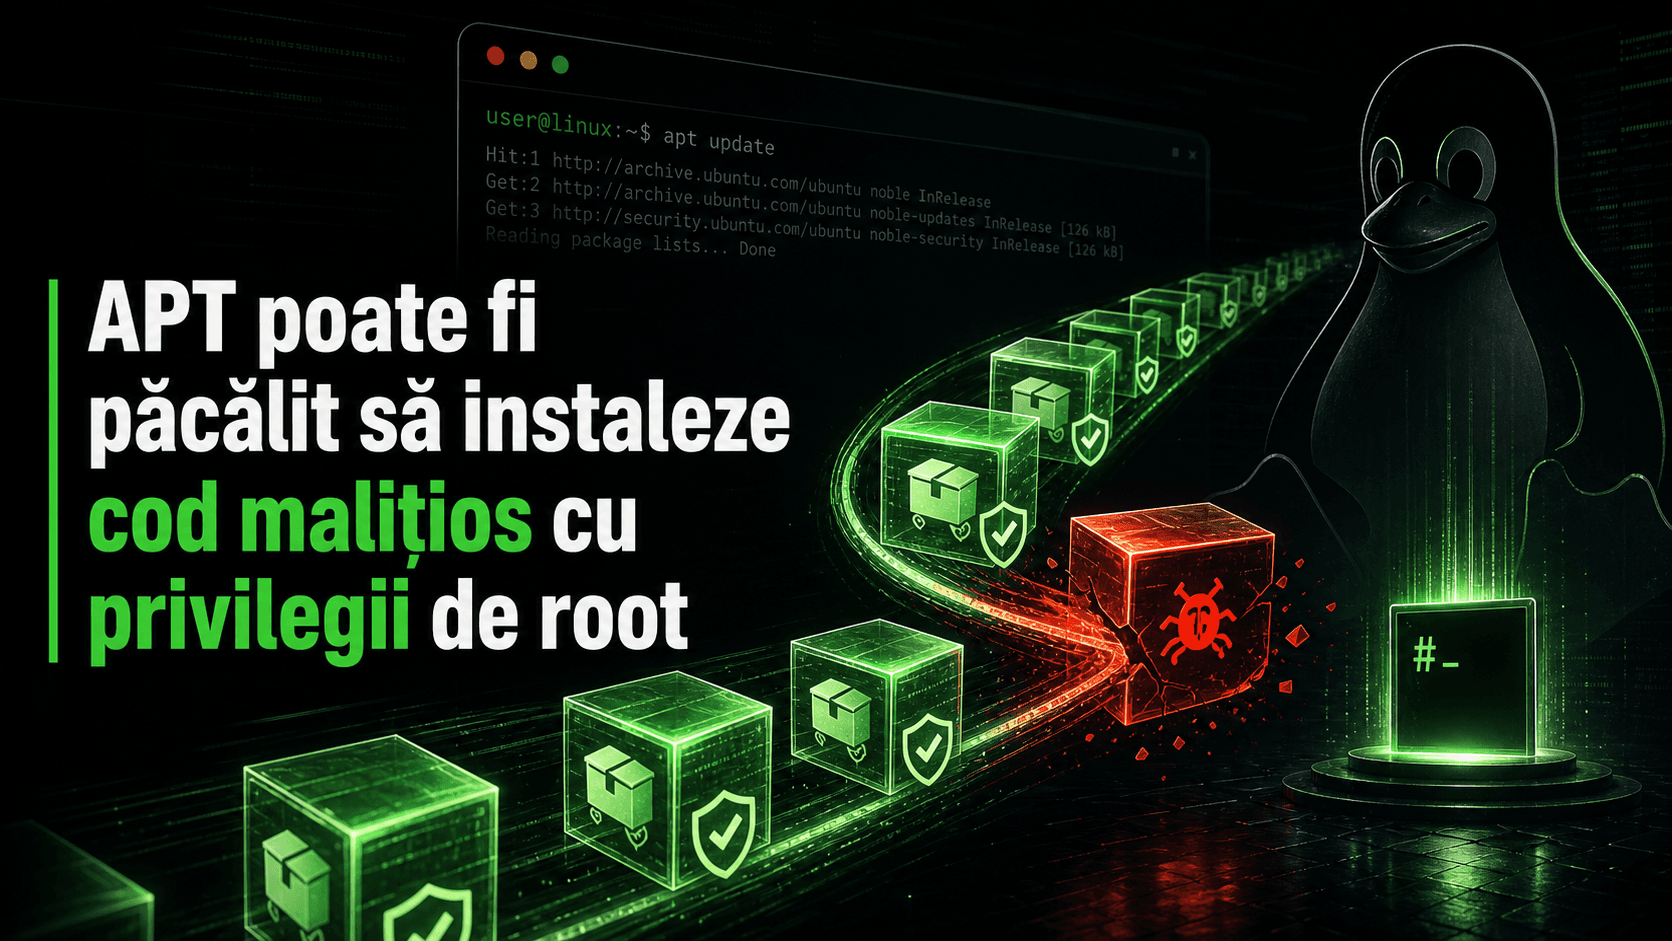
O vulnerabilitate critică în APT, managerul de pachete folosit de Debian și Ubuntu, permite unui atacator capabil să modifice descărcările să înlocuiască un pachet verificat cu unul controlat de el. Codul malițios poate fi apoi executat cu privilegii de root, avertizează alertele publicate de Debian, Ubuntu și dezvoltatorii APT pe 4 noiembrie.
Atacul depinde de reîncercarea automată a descărcărilor eșuate, activată implicit începând cu Debian 12 și Ubuntu 22.04. Vulnerabilitatea, identificată drept CVE-2026-109518, a fost raportată de Max Justicz, iar dezvoltatorii APT au clasificat-o drept critică.
Erori temporare folosite pentru a forța o nouă descărcare
Atacatorul poate fi oricine reușește să modifice traficul HTTP dintre APT și serverul de pachete, inclusiv operatorul unui mirror sau al unui proxy malițios, potrivit Ubuntu. Exploatarea are loc în timpul instalării unui pachet, când atacatorul folosește redirecționări HTTP și erori temporare obișnuite ale serverului pentru a declanșa o nouă încercare de descărcare.

Sursă foto: blogger.googleusercontent.com
Alertele descriu atacul prin HTTP, dar nu precizează dacă sunt expuse și sursele de pachete accesate prin HTTPS. Niciunul dintre cele trei anunțuri nu raportează exploatări observate în atacuri și nu oferă o soluție temporară pentru sistemele care nu pot instala încă actualizarea.
Remedieri publicate, dar distribuțiile nu erau toate protejate
Debian a publicat versiuni remediate ale APT, inclusiv versiunea 2.2.5 pentru Debian 11, deși suportul pe termen lung al acestei versiuni Debian s-a încheiat la 31 august. La ora 14:58 UTC, pe 4 noiembrie, ramura de testare Debian folosea încă versiunea vulnerabilă 3.3.5.
Ubuntu a publicat la 14:25 UTC actualizări în arhiva sa de securitate pentru patru versiuni: 26.10 — 3.3.3ubuntu0.1, 26.04 LTS — 3.2.1ubuntu0.1, 24.04 LTS — 2.8.4ubuntu0.1 și 22.04 LTS — 2.4.15ubuntu0.1. Compania a anunțat că distribuie actualizări și pentru Ubuntu Pro; utilizatorii Ubuntu 14.04 cu acest abonament aveau deja acces la una.
Ubuntu a evaluat vulnerabilitatea drept prioritate ridicată, cu scorul CVSS 4.0 de 7,7, și a avertizat că sunt afectate și distribuții construite pe Debian sau Ubuntu, fără să le numească. La 15:46 UTC, toate cele opt versiuni urmărite de Ubuntu, de la 14.04 LTS la 26.10, figurau încă drept vulnerabile.
Versiunile mai vechi pot fi expuse prin configurări manuale
Debian 11 și Ubuntu 20.04 nu sunt vulnerabile implicit, potrivit Ubuntu, însă administratorii sau scripturile utilizatorilor pot activa reîncercările prin opțiunea APT Acquire::Retries. Prin urmare, simpla folosire a unei versiuni mai vechi nu garantează protecția dacă această setare a fost modificată.
Administratorii ar trebui să instaleze actualizarea potrivită distribuției și versiunii folosite și să verifice configurarea reîncercărilor acolo unde actualizarea nu este încă disponibilă. Alertele nu indică o măsură provizorie validată și nici nu clarifică impactul asupra conexiunilor HTTPS, astfel că aceste aspecte nu trebuie considerate confirmate.